Chrome está implementando una actualización para sus versiones de escritorio. La actualización incluye 15 correcciones de seguridad, dos de las cuales solucionan vulnerabilidades críticas de desbordamiento de búfer .
El canal estable se ha actualizado a 151.0.7922.169/.170 para Windows y Mac y 151.0.7922.169 para Linux.
Cómo actualizar Chrome
Si no quieres esperar a que la actualización llegue a tu dispositivo, actualizarlo manualmente es muy sencillo.
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como una extensión que impide la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse automáticamente. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
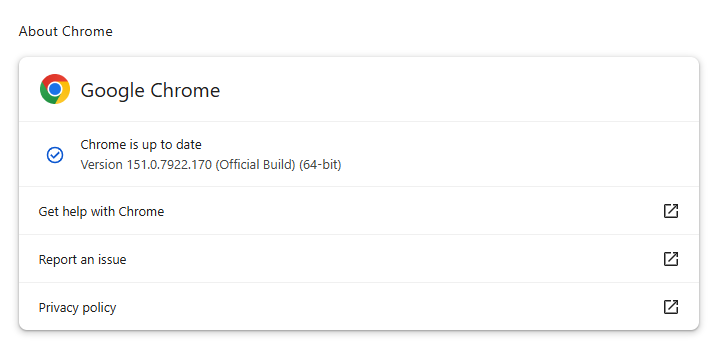
Puedes encontrar una explicación del sistema de numeración de versiones e instrucciones paso a paso en nuestra guía: Cómo actualizar Chrome en todos los sistemas operativos .
Detalles técnicos
Como se mencionó anteriormente, las dos vulnerabilidades calificadas como críticas en esta actualización son fallos de desbordamiento de búfer.
Un desbordamiento de búfer es un tipo de vulnerabilidad de software que se produce cuando un área de memoria dentro de una aplicación alcanza su límite de dirección y escribe en una región de memoria adyacente. En el código de explotación de software, dos áreas comunes que se utilizan para los desbordamientos son la pila y el montón.
La primera vulnerabilidad, identificada como CVE-2026-76034 , se encontró en WebGL (Web Graphics Library). WebGL es una interfaz de programación de aplicaciones (API) de JavaScript que permite a los navegadores web renderizar gráficos interactivos en 2D y 3D con fluidez. Un atacante remoto puede explotar esta vulnerabilidad para ejecutar código arbitrario fuera del entorno aislado mediante una página HTML manipulada.
La segunda vulnerabilidad crítica, identificada como CVE-2026-76036 , reside en Dawn, la biblioteca de código abierto subyacente que implementa el estándar WebGPU . Esta biblioteca actúa como un puente, permitiendo que las aplicaciones web se comuniquen directamente con el hardware gráfico. Esta vulnerabilidad también permite que un atacante remoto ejecute código arbitrario fuera del entorno aislado mediante una página HTML manipulada.
Chrome Las vulnerabilidades que permiten la ejecución remota de código fuera del entorno aislado del navegador son especialmente valiosas para los atacantes, ya que pueden convertir una visita a un sitio web malicioso o comprometido en la ejecución directa de código en el sistema operativo subyacente, a menudo sin necesidad de pasos de explotación adicionales.
Normalmente, el entorno aislado limita el acceso de un proceso de renderizado comprometido a archivos, dispositivos y otros recursos confidenciales del sistema. Eludirlo amplía considerablemente la capacidad de un atacante para robar datos, lograr persistencia, desplegar malware o avanzar en un entorno empresarial.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .