Los días 13 y 14 de octubre, Google lanzó varias actualizaciones Chrome .
La mayoría de los usuarios están en Chrome Canal estable de . La actualización de escritorio trae Chrome a las versiones 155.0.8059.79/.80 para Windows y Mac , y 155.0.8059.79 para Linux . La actualización incluye 37 correcciones de seguridad, siete de ellas clasificadas como críticas.
El mismo día, Google lanzó la versión 155.0.8059.79 para Android . Puede que aún no esté disponible para todos en Google Play, pero estén atentos. Google afirma que también incluye mejoras de estabilidad y rendimiento.
Las actualizaciones se irán publicando en los próximos días y semanas.
Cómo actualizar Chrome
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como una extensión que impide la actualización.
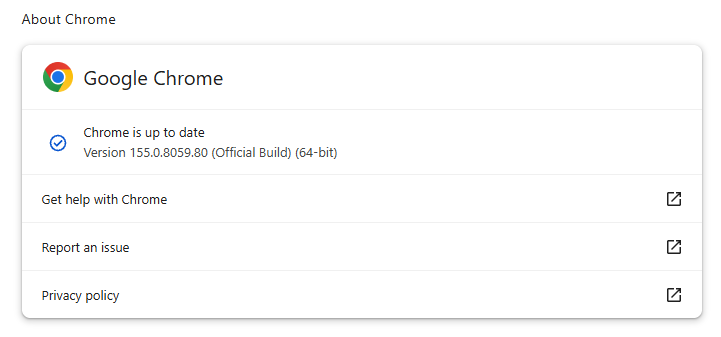
Si no quieres esperar a que la actualización llegue a ti, actualizar manualmente es fácil. Abre Acerca de Google Chrome desde Chrome configuración o menú de Ayuda. Chrome Se comprobarán las actualizaciones. Si hay alguna disponible, haga clic en Reiniciar para aplicarla.
Puedes encontrar una explicación del sistema de numeración de versiones e instrucciones paso a paso en nuestra guía: Cómo actualizar Chrome en todos los sistemas operativos .
Detalles técnicos
Algunas de las correcciones de seguridad merecen un análisis más detallado.
Protección móvil, en cualquier lugar y en cualquier momento .
La primera está identificada como CVE-2026-110152 , un desbordamiento de búfer en ANGLE en Google. Chrome en Android Esto podría permitir que un atacante remoto ejecute código arbitrario fuera del entorno aislado mediante una página HTML manipulada.
ÁNGULO es Chrome Capa de traducción de gráficos. Un desbordamiento de búfer ocurre cuando un programa coloca más datos en un área de memoria de los que puede contener, sobrescribiendo datos en la memoria adyacente. Un atacante puede explotar esta vulnerabilidad para que el proceso ejecute código malicioso.
Chrome Las vulnerabilidades que permiten la ejecución remota de código fuera del entorno aislado del navegador son especialmente valiosas para los atacantes, ya que pueden convertir una visita a un sitio web malicioso o comprometido en la ejecución directa de código en el sistema operativo subyacente, a menudo sin necesidad de pasos de explotación adicionales.
Luego, detecté dos vulnerabilidades de uso después de la liberación de memoria en el componente PDF. CVE-2026-110136 , clasificada como Crítica, podría permitir que un atacante remoto ejecute código arbitrario fuera del entorno aislado mediante una página HTML manipulada. CVE-2026-110147 , clasificada como Alta, podría permitir que un atacante ejecute código arbitrario dentro del entorno aislado mediante una página HTML manipulada.
Una vulnerabilidad de uso después de la liberación de memoria se produce cuando un programa intenta acceder a una ubicación de memoria después de que esta haya sido liberada. Esto puede provocar fallos del sistema o, en algunos casos, permitir que un atacante ejecute su propio código.
Dentro del entorno aislado (sandbox) el código malicioso se ejecuta en un entorno restringido y aislado, diseñado para limitar el acceso al resto del dispositivo. Esto restringe las acciones del atacante, ya que lo limita al navegador, reduciendo el impacto en comparación con el código que se ejecuta fuera del entorno aislado. Sin embargo, los atacantes suelen combinar varias vulnerabilidades para evadir el entorno aislado y lograr una brecha de seguridad más grave. Por lo tanto, esta expresión describe una importante limitación de seguridad, pero no significa que la vulnerabilidad sea inofensiva.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →