La actualización de Microsoft de octubre, Patch Tuesday, aborda un récord de 1.413 vulnerabilidades , incluida una que se está explotando activamente. Windows Shell sufrió una vulnerabilidad de día cero y otros dos fallos de seguridad que se hicieron públicos.
Justo cuando se pensaba que un récord anterior se mantendría por un tiempo, Microsoft vuelve a lanzar la mayor actualización mensual de seguridad (Patch Tuesday). Microsoft ha declarado que su creciente uso de la IA para detectar y corregir vulnerabilidades de seguridad significa que los usuarios pueden esperar más correcciones en sus actualizaciones mensuales.
Cómo aplicar parches y comprobar si estás protegido.
Estas actualizaciones solucionan problemas de seguridad y ayudan a mantener su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
- Haz clic en el botón Inicio y luego abre Configuración .
- Select Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
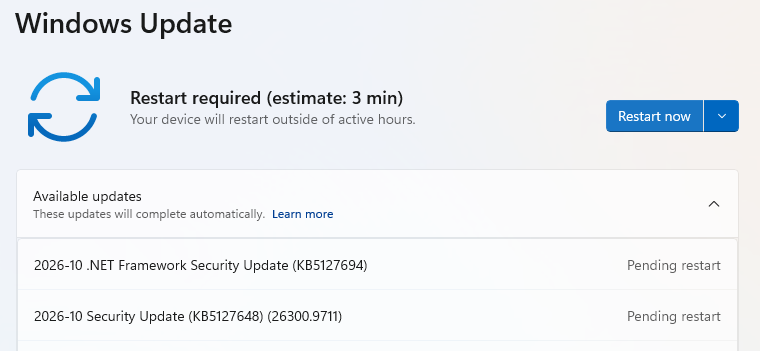
- Hacer clic Comprueba si hay actualizaciones. Windows buscará las últimas actualizaciones de seguridad. Si lo ha habilitado Reciba las últimas actualizaciones en cuanto estén disponibles. bajo Más opcionesEs posible que se le solicite reiniciar inmediatamente para completar la actualización.
- De lo contrario, continúe con el siguiente paso.
- Si hay actualizaciones disponibles, se descargarán automáticamente. Cuando estén listas, haga clic en Instalar o Reiniciar ahora si se le solicita. Es posible que su equipo necesite reiniciarse para finalizar la actualización.
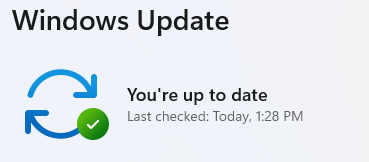
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si indica que estás actualizado , ya está todo listo.
Detalles técnicos
Como de costumbre, hemos seleccionado algunas vulnerabilidades para destacarlas para los lectores interesados en los detalles técnicos.
Comenzaremos con la vulnerabilidad explotada activamente, identificada como CVE-2026-96951 ( puntuación CVSS de 8,8 sobre 10), una Windows Vulnerabilidad que elude la función de seguridad de Shell.
La medida de seguridad que puede eludir es la defensa Marca de la Web (MOTW, por sus siglas en inglés), que advierte a los usuarios sobre archivos descargados que podrían ser inseguros.
Para que la explotación sea exitosa, se requiere la interacción del usuario. Por ejemplo, en un ataque por correo electrónico o mensajería instantánea, el atacante podría enviar al usuario objetivo un archivo especialmente diseñado para explotar la vulnerabilidad, pero el usuario tendría que hacer clic en un enlace o abrir un archivo adjunto.
Otro que conviene vigilar es CVE-2026-108398 (puntuación CVSS de 8,8 sobre 10), donde una ruta de búsqueda no confiable en .NET Framework permite a un atacante autorizado eludir una función de seguridad localmente. La función eludida es Windows El Control de Aplicaciones de Defender (WDAC) podría permitir la ejecución de aplicaciones no autorizadas en los sistemas objetivo. Esta vulnerabilidad se hizo pública antes de la publicación del parche.
Otra vulnerabilidad divulgada públicamente es CVE-2026-92707 (puntuación CVSS de 5,3 sobre 10). Esta vulnerabilidad permite que un atacante remoto no autenticado agote la memoria en las aplicaciones afectadas que procesan datos MessagePack especialmente diseñados. MessagePack-CSharp es un componente de software que ayuda a las aplicaciones a empaquetar y desempaquetar datos en un formato compacto, lo que facilita el almacenamiento y el intercambio de información. La exposición depende de cómo un servicio utilice la biblioteca para empaquetar y desempaquetar la información.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .