El 11 de noviembre, Google emitió una actualización de seguridad para el canal estable de Chrome . Windows , Mac y Linux. La actualización se irá implementando en los próximos días y semanas.
La mayoría de los usuarios están en Chrome Canal estable de . La actualización de escritorio trae Chrome Se lanzó la actualización a las versiones 157.0.8103.78/.79 para Windows y Mac , y 157.0.8103.78 para Linux . Incluye 83 correcciones de seguridad, cinco de las cuales están clasificadas como Críticas (el nivel de gravedad más alto). Esta actualización se publicó solo dos días después de la anterior.
Cómo actualizar Chrome
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como que una extensión impida la actualización.
Si no quieres esperar a que la actualización llegue a ti, puedes actualizar manualmente. Abre Acerca de Google Chrome desde Chrome Menú de configuración o ayuda . Chrome El programa buscará actualizaciones y descargará las que estén disponibles. Si se le solicita, haga clic en Reiniciar para aplicarlas.
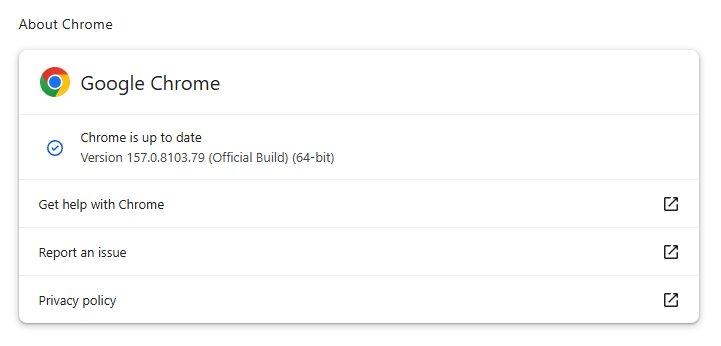
Puedes encontrar una explicación del sistema de numeración de versiones e instrucciones paso a paso en nuestra guía: Cómo actualizar Chrome en todos los sistemas operativos .
Detalles técnicos
Dado que las cinco vulnerabilidades críticas corregidas en esta actualización son fallos de uso de memoria liberada, analicemos más de cerca qué causa este tipo de vulnerabilidad.
Una vulnerabilidad de uso de memoria liberada (UAF, por sus siglas en inglés) ocurre cuando un software accede a la memoria después de haberla liberado para su reutilización. El programa aún conserva una referencia a la ubicación anterior, pero el objeto original ya no es válido y otro programa puede ocupar ese espacio.
La referencia residual se denomina «puntero colgante» y se produce por un error en la gestión del tiempo que un objeto permanece disponible. Una parte del programa puede liberarlo mientras otra aún espera utilizarlo. Esto puede ocurrir debido a una confusión en la propiedad, un manejo de errores defectuoso o un problema de sincronización entre tareas que se ejecutan simultáneamente.
Las consecuencias van desde fallos del sistema y datos corruptos hasta fugas de información y, en algunos casos, la ejecución de código controlado por el atacante. El peligro reside en que un atacante pueda influir en el objeto que reemplaza al liberado y, posteriormente, engañar al programa para que lo interprete como datos legítimos o instrucciones para la siguiente acción.
Esto explica por qué las vulnerabilidades de UAF pueden recibir calificaciones de gravedad crítica. Sin embargo, esta etiqueta describe una clase de errores de gestión de memoria, no un resultado garantizado: el impacto real depende del componente afectado, de la fiabilidad con la que un atacante pueda explotar el error y de las medidas de protección implementadas.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →