La actualización de seguridad de Microsoft de noviembre corrige más de 1000 vulnerabilidades , incluida una falla en Outlook que los atacantes ya están explotando para robar información de autenticación .
Esta actualización también corrige 48 vulnerabilidades críticas de ejecución remota de código (RCE, por sus siglas en inglés) que podrían permitir a los atacantes ejecutar código en las máquinas afectadas, en algunos casos sin interacción del usuario.
Mientras Windows Las actualizaciones solucionan muchas de las vulnerabilidades de este mes; los lectores también deben comprobar si hay actualizaciones de Office : la vulnerabilidad de Outlook que se explotaba se corrige a través de los productos de Office afectados.
Para ello, siga estas instrucciones:
- Abra una aplicación de Office, como Word.
- Vaya a Archivo > Cuenta . En Outlook, esto puede aparecer como Cuenta de Office .
- En Información del producto , seleccione Opciones de actualización > Actualizar ahora .
- Si es necesario, seleccione primero la opción "Habilitar actualizaciones" . Si faltan los controles de actualización en un dispositivo de trabajo, póngase en contacto con el equipo de TI de su organización; es posible que las actualizaciones se gestionen de forma centralizada.
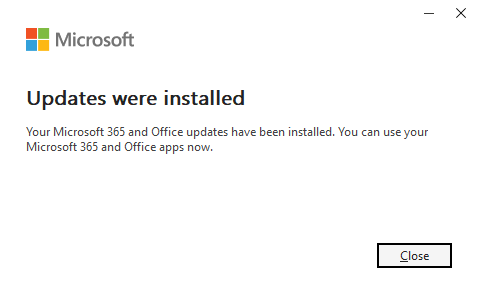
Durante la actualización, es posible que se le solicite que guarde su trabajo (verifique los documentos abiertos). Posteriormente, debería ver algo similar a esto:
Cómo solicitar Windows Aplícate los parches y comprueba si estás protegido.
Estas actualizaciones solucionan problemas de seguridad y ayudan a mantener su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
- Haz clic en el botón Inicio y luego abre Configuración .
- Select Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
- Haz clic en Buscar actualizaciones . Windows Se buscarán las últimas actualizaciones de seguridad. Si ha activado la opción «Obtener las últimas actualizaciones en cuanto estén disponibles» en «Más opciones» , es posible que se le solicite reiniciar inmediatamente para completar la actualización.
- Es posible que la actualización (Actualización de seguridad KB5132061) ya esté instalada.
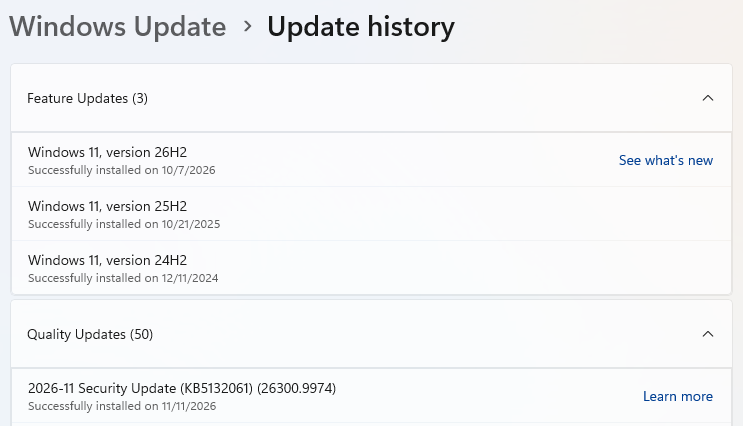
- Si hay actualizaciones disponibles, se descargarán automáticamente. Cuando estén listas, haga clic en Instalar o Reiniciar ahora si se le solicita. Es posible que su equipo necesite reiniciarse para finalizar la actualización.
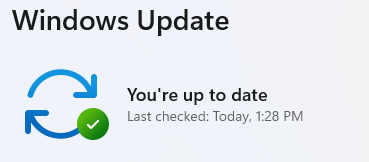
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si indica que estás actualizado , ya está todo listo.
Detalles técnicos
Como de costumbre, hemos seleccionado algunas vulnerabilidades para destacarlas para los lectores interesados en los detalles técnicos.
Comenzaremos con CVE-2026-124194 , una vulnerabilidad de Outlook que los atacantes ya están explotando . Tiene una puntuación CVSS de 6,5 sobre 10 y podría exponer información de autenticación que los atacantes podrían usar para suplantar la identidad del usuario. Según la descripción de Microsoft:
“La interfaz de usuario del producto no advierte al usuario sobre acciones inseguras en Microsoft Office Outlook, lo que permite que un atacante no autorizado realice suplantación de identidad a través de una red.”
Para explotar esta vulnerabilidad, un atacante debe convencer a alguien de que abra un archivo de mensaje especialmente diseñado en una versión afectada de Outlook. Esto puede provocar que Outlook se conecte a una ubicación de red controlada por el atacante sin su advertencia habitual sobre contenido externo, lo que podría exponer información de autenticación (el hash NTLMv2 del usuario) que podría usarse para suplantar su identidad.
Dado que esta vulnerabilidad está siendo explotada activamente, actualizar Office como se describió anteriormente es una prioridad.
Otra vulnerabilidad que quiero destacar es CVE-2026-116928 (puntuación CVSS de 9,8 sobre 10):
Escritura fuera de límites en Microsoft Windows El componente de búsqueda permite que un atacante no autorizado ejecute código a través de una red.
Una vulnerabilidad de escritura fuera de límites permite que un programa escriba fuera de los límites de memoria que se supone que debe usar, lo que puede provocar corrupción de memoria o colocar código malicioso en la memoria y engañar al sistema para que lo ejecute.
Microsoft describe un ataque en el que un archivo adjunto malicioso se procesa automáticamente para su indexación por Exchange Server. En ese caso, el destinatario no necesita abrir el correo electrónico ni el archivo adjunto. Su procesamiento podría ser suficiente para que el atacante ejecute código con los permisos del servicio afectado. Microsoft no ha informado de la explotación de esta vulnerabilidad.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .