El 9 de noviembre, Google emitió una actualización de seguridad para Chrome Canal estable de Windows , Mac y Linux. La actualización se irá implementando en los próximos días y semanas.
La mayoría de los usuarios están en Chrome Canal estable de . La actualización de escritorio trae Chrome a las versiones 157.0.8103.50/.51 para Windows y Mac , y 157.0.8103.50 para Linux . Incluye nueve correcciones de seguridad, entre ellas una para una vulnerabilidad de día cero que está siendo explotada activamente.
Una vulnerabilidad de día cero es un fallo de seguridad que se revela o se explota antes de que esté disponible una solución oficial.
El Centro de Coordinación del Equipo de Respuesta a Emergencias Informáticas de Hong Kong (HKCERT) califica el riesgo general como "Extremadamente Alto". Su boletín indica que algunas de las vulnerabilidades abordadas en la actualización podrían permitir la denegación de servicio, la elusión de restricciones de seguridad y la ejecución remota de código.
Cómo actualizar Chrome
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como que una extensión impida la actualización.
Si no quieres esperar a que la actualización llegue a ti, puedes actualizar manualmente. Abre Acerca de Google Chrome desde Chrome Menú de configuración o ayuda . Chrome El programa buscará actualizaciones y descargará las que estén disponibles. Si se le solicita, haga clic en Reiniciar para aplicarlas.
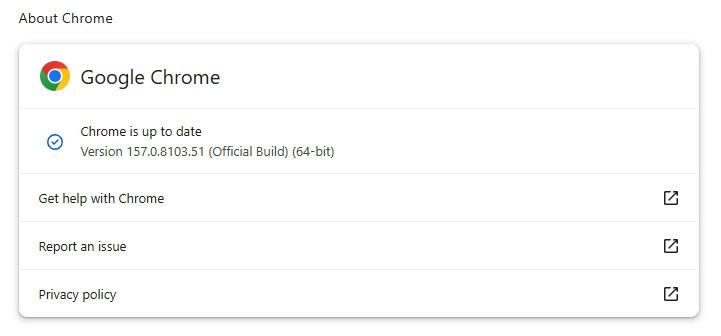
Puedes encontrar una explicación del sistema de numeración de versiones e instrucciones paso a paso en nuestra guía: Cómo actualizar Chrome en todos los sistemas operativos .
Google también lanzó Chrome 157.0.8103.50 para Android el 9 de noviembre. Google afirma que incluye las mismas correcciones de seguridad que la versión de escritorio, a menos que se indique lo contrario. Android Los usuarios deben consultar Google Play para obtener la actualización.
Detalles técnicos
Analicemos más de cerca esa vulnerabilidad de día cero.
Google afirma que fue notificado sobre una vulnerabilidad por un tercero no identificado el 6 de noviembre. La vulnerabilidad se rastrea como CVE-2026-125350 y se clasifica como una vulnerabilidad de uso después de la liberación de alta gravedad en Chrome Componente XML de
XML es un formato de datos. Chrome Se utiliza para leer y procesar ciertos tipos de contenido web estructurado. XML significa Lenguaje de Marcado Extensible: etiqueta la información con etiquetas, de forma similar a HTML, pero permite a los autores definir sus propias etiquetas para describir sus datos.
Una vulnerabilidad de uso después de la liberación de memoria se produce cuando un programa intenta acceder a una ubicación de memoria después de que esta haya sido liberada. Esto puede provocar fallos del sistema o, en algunos casos, permitir que un atacante ejecute su propio código.
Google solo afirma estar "al tanto de que existe una vulnerabilidad (CVE-2026-125350) en circulación". No ha revelado la identidad de los atacantes, los objetivos, el método de distribución ni las capacidades de la vulnerabilidad.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →