

El equipo de Inteligencia, Mitigación y Escalada de Amenazas (TIME) de LastPass ha publicado una advertencia sobre una campaña de phishing activa en la que correos electrónicos falsos de "mantenimiento" presionan a los usuarios para que realicen copias de seguridad de sus bóvedas en un plazo de 24 horas. Estos correos redirigen a sitios de phishing que roban credenciales, en lugar de a páginas legítimas de LastPass.
La campaña de phishing, que comenzó alrededor del 19 de enero de 2026, utiliza correos electrónicos que afirman falsamente que se realizarán tareas de mantenimiento de la infraestructura y exhortan a los usuarios a "hacer una copia de seguridad de su bóveda en las próximas 24 horas".
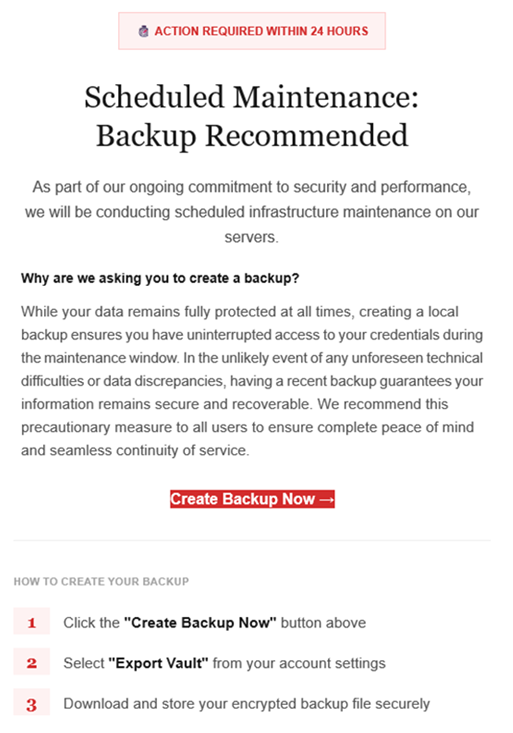
Mantenimiento programado: se recomienda realizar copias de seguridad.
Como parte de nuestro compromiso continuo con la seguridad y el rendimiento, realizaremos tareas de mantenimiento programadas en la infraestructura de nuestros servidores.
¿Por qué le pedimos que cree una copia de seguridad?
Si bien sus datos permanecen protegidos en todo momento, crear una copia de seguridad local garantiza que tenga acceso a sus credenciales durante el período de mantenimiento. En el improbable caso de que surjan dificultades técnicas imprevistas o discrepancias en los datos, contar con una copia de seguridad reciente garantiza que su información permanezca segura y recuperable. Recomendamos esta medida de precaución a todos los usuarios para garantizar su total tranquilidad y la continuidad ininterrumpida del servicio.Crear copia de seguridad ahora (enlace)
Cómo crear tu copia de seguridad
1. Haga clic en el botón “Crear copia de seguridad ahora” que se encuentra arriba.
2 Select “Exportar bóveda” desde la configuración de su cuenta.
3. Descargue y guarde su archivo de copia de seguridad cifrado de forma segura.
El enlace del correo electrónico apunta a mail-lastpass[.]com, un dominio que no pertenece a LastPass y que ya ha sido eliminado.
Tenga en cuenta que se utilizan diferentes líneas de asunto. Aquí hay una selección:
- Actualización de la infraestructura de LastPass: Proteja su bóveda ahora.
- Tus datos, tu protección: crea una copia de seguridad antes del mantenimiento.
- No te lo pierdas: realiza una copia de seguridad de tu bóveda antes del mantenimiento.
- Importante: Mantenimiento de LastPass y seguridad de su bóveda
- Proteja sus contraseñas: realice una copia de seguridad de su bóveda (período de 24 horas)
Es fundamental que los usuarios ignoren las instrucciones de correos electrónicos como estos. Revelar los datos de acceso a su gestor de contraseñas puede ser desastroso. Para la mayoría de los usuarios, esto les proporcionaría acceso a información suficiente para cometer robo de identidad .
Mantenerse seguro
En primer lugar, es importante entender que LastPass nunca te pedirá tu contraseña maestra ni te exigirá que actúes de inmediato bajo presión. En general, existen otras directrices que pueden ayudarte a mantenerte seguro.
- No hagas clic en los enlaces de correos electrónicos no solicitados sin antes verificar con el remitente de confianza que son legítimos.
- Inicie sesión siempre directamente en la plataforma a la que intenta acceder, en lugar de hacerlo a través de un enlace.
- Utilice una solución antimalware actualizada en tiempo real con un módulo de protección web para bloquear sitios maliciosos.
- Denuncie los correos electrónicos de phishing a la empresa que está siendo suplantada para que puedan alertar a otros clientes. En este caso, los correos electrónicos se reenviaron a abuse@lastpass.com.
Consejo práctico: Malwarebytes Scam Guard habría reconocido este correo electrónico como una estafa y le habría indicado cómo proceder.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








