La filtración de datos de Conduent se ha convertido discretamente en uno de los mayores incidentes de datos de terceros en la historia de Estados Unidos, y la verdadera incógnita ahora es cuántos programas y empleadores diferentes se ven afectados, incluso entre personas que nunca han oído hablar de Conduent.
Cuando informamos por primera vez sobre este incidente , los documentos públicos indicaban que había aproximadamente 10,5 millones de personas afectadas, concentradas principalmente en Oregón y algunos otros estados. Según se informa, las nuevas notificaciones estatales elevan el total a más de 25 millones de personas en todo Estados Unidos, con Texas pasando de una estimación inicial de unos 4 millones a 15,4 millones de residentes afectados, mientras que Oregón se mantiene en torno a los 10,5 millones.
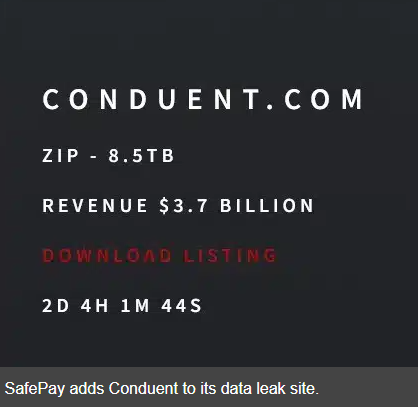
Esto la convierte en una de las mayores filtraciones de datos relacionadas con la atención médica registradas, ya que , según se informa, los atacantes pasaron alrededor de tres meses en el entorno de Conduent y extrajeron aproximadamente 8 TB de datos.
¿Cómo es posible que tantas personas se vean afectadas sin haber oído hablar nunca de Conduent?
En 2019, Conduent afirmó que sus sistemas brindaban servicios a más de 100 millones de personas en todo el país y atendían a la mayoría de las empresas de la lista Fortune 100, además de a más de 500 entidades gubernamentales. Esto demuestra la amplitud del posible impacto, incluso si no todos esos registros se vieron afectados en este incidente.
Conduent opera tras bambalinas en una parte importante de los servicios públicos estadounidenses y el trabajo administrativo de las empresas, lo que explica por qué la lista de víctimas parece tan inconexa. Sus plataformas manejan:
- Programas de beneficios estatales como Medicaid, SNAP (Programa de Asistencia Nutricional Suplementaria) y otros desembolsos de pagos gubernamentales en más de 30 estados.
- Servicios de correspondencia, impresión y procesamiento de pagos para oficinas estatales de beneficios y programas de atención médica, incluidas grandes aseguradoras de salud como los planes de Blue Cross Blue Shield .
- Servicios corporativos para grandes empleadores, incluyendo al menos un importante fabricante de automóviles; se confirma que cerca de 17.000 empleados del Grupo Volvo se encuentran entre aquellos cuyos datos fueron expuestos.
¿Quién robó qué?
Posteriormente, el grupo de ransomware SafePay se atribuyó la autoría del ciberataque.
Los datos robados van mucho más allá de los datos de contacto. Las cartas de notificación y los documentos presentados ante el organismo regulador describen lo siguiente:
- Nombres legales completos, direcciones postales y fechas de nacimiento.
- Números de Seguro Social y otros identificadores gubernamentales.
- Información médica, detalles del seguro médico y datos de reclamaciones relacionadas.
Debido a que Conduent procesa los beneficios y los datos de recursos humanos en nombre de agencias y empleadores, la mayoría de las personas afectadas nunca interactuaron directamente con Conduent y es posible que ni siquiera reconozcan el nombre en el sobre. Si usted recibió beneficios de SNAP, cobertura de Medicaid, otro tipo de atención médica administrada por el estado o trabajó para una organización que subcontrata la administración de recursos humanos o reclamaciones a Conduent (o a uno de sus clientes), es posible que sus datos hayan pasado por sus sistemas aunque su "relación con el cliente" fuera con una agencia estatal, una aseguradora o un empleador.
Por qué esto es peor de lo que parecía al principio.
Hay tres razones por las que esta continuación de la historia es más seria que la original:
- Hay más personas involucradas: las cifras brutas aumentaron de 10 millones a 25 millones a medida que más estados y clientes corporativos revelaron su participación, lo que demuestra lo opacas que pueden ser las filtraciones de datos por parte de terceros en sus inicios.
- Identificadores permanentes: Los números de la seguridad social, junto con los datos médicos y de seguros, permiten el robo de identidad a largo plazo, el fraude médico y el phishing altamente dirigido que pueden perseguir a las víctimas durante años.
- Punto ciego de terceros: Para muchas entidades cubiertas, "la brecha de seguridad" nunca aparecerá en sus propios registros porque la vulneración se produjo en el entorno de un proveedor del que dependen, pero que no controlan.
Así que, cuando reciba una carta inesperada de Conduent, no se trata de un error. Es un recordatorio de que sus datos pueden estar en riesgo lejos de las organizaciones con las que creía estar tratando, y que la verdadera exposición a esta filtración va mucho más allá de las cifras que aparecen en cualquier informe estatal.
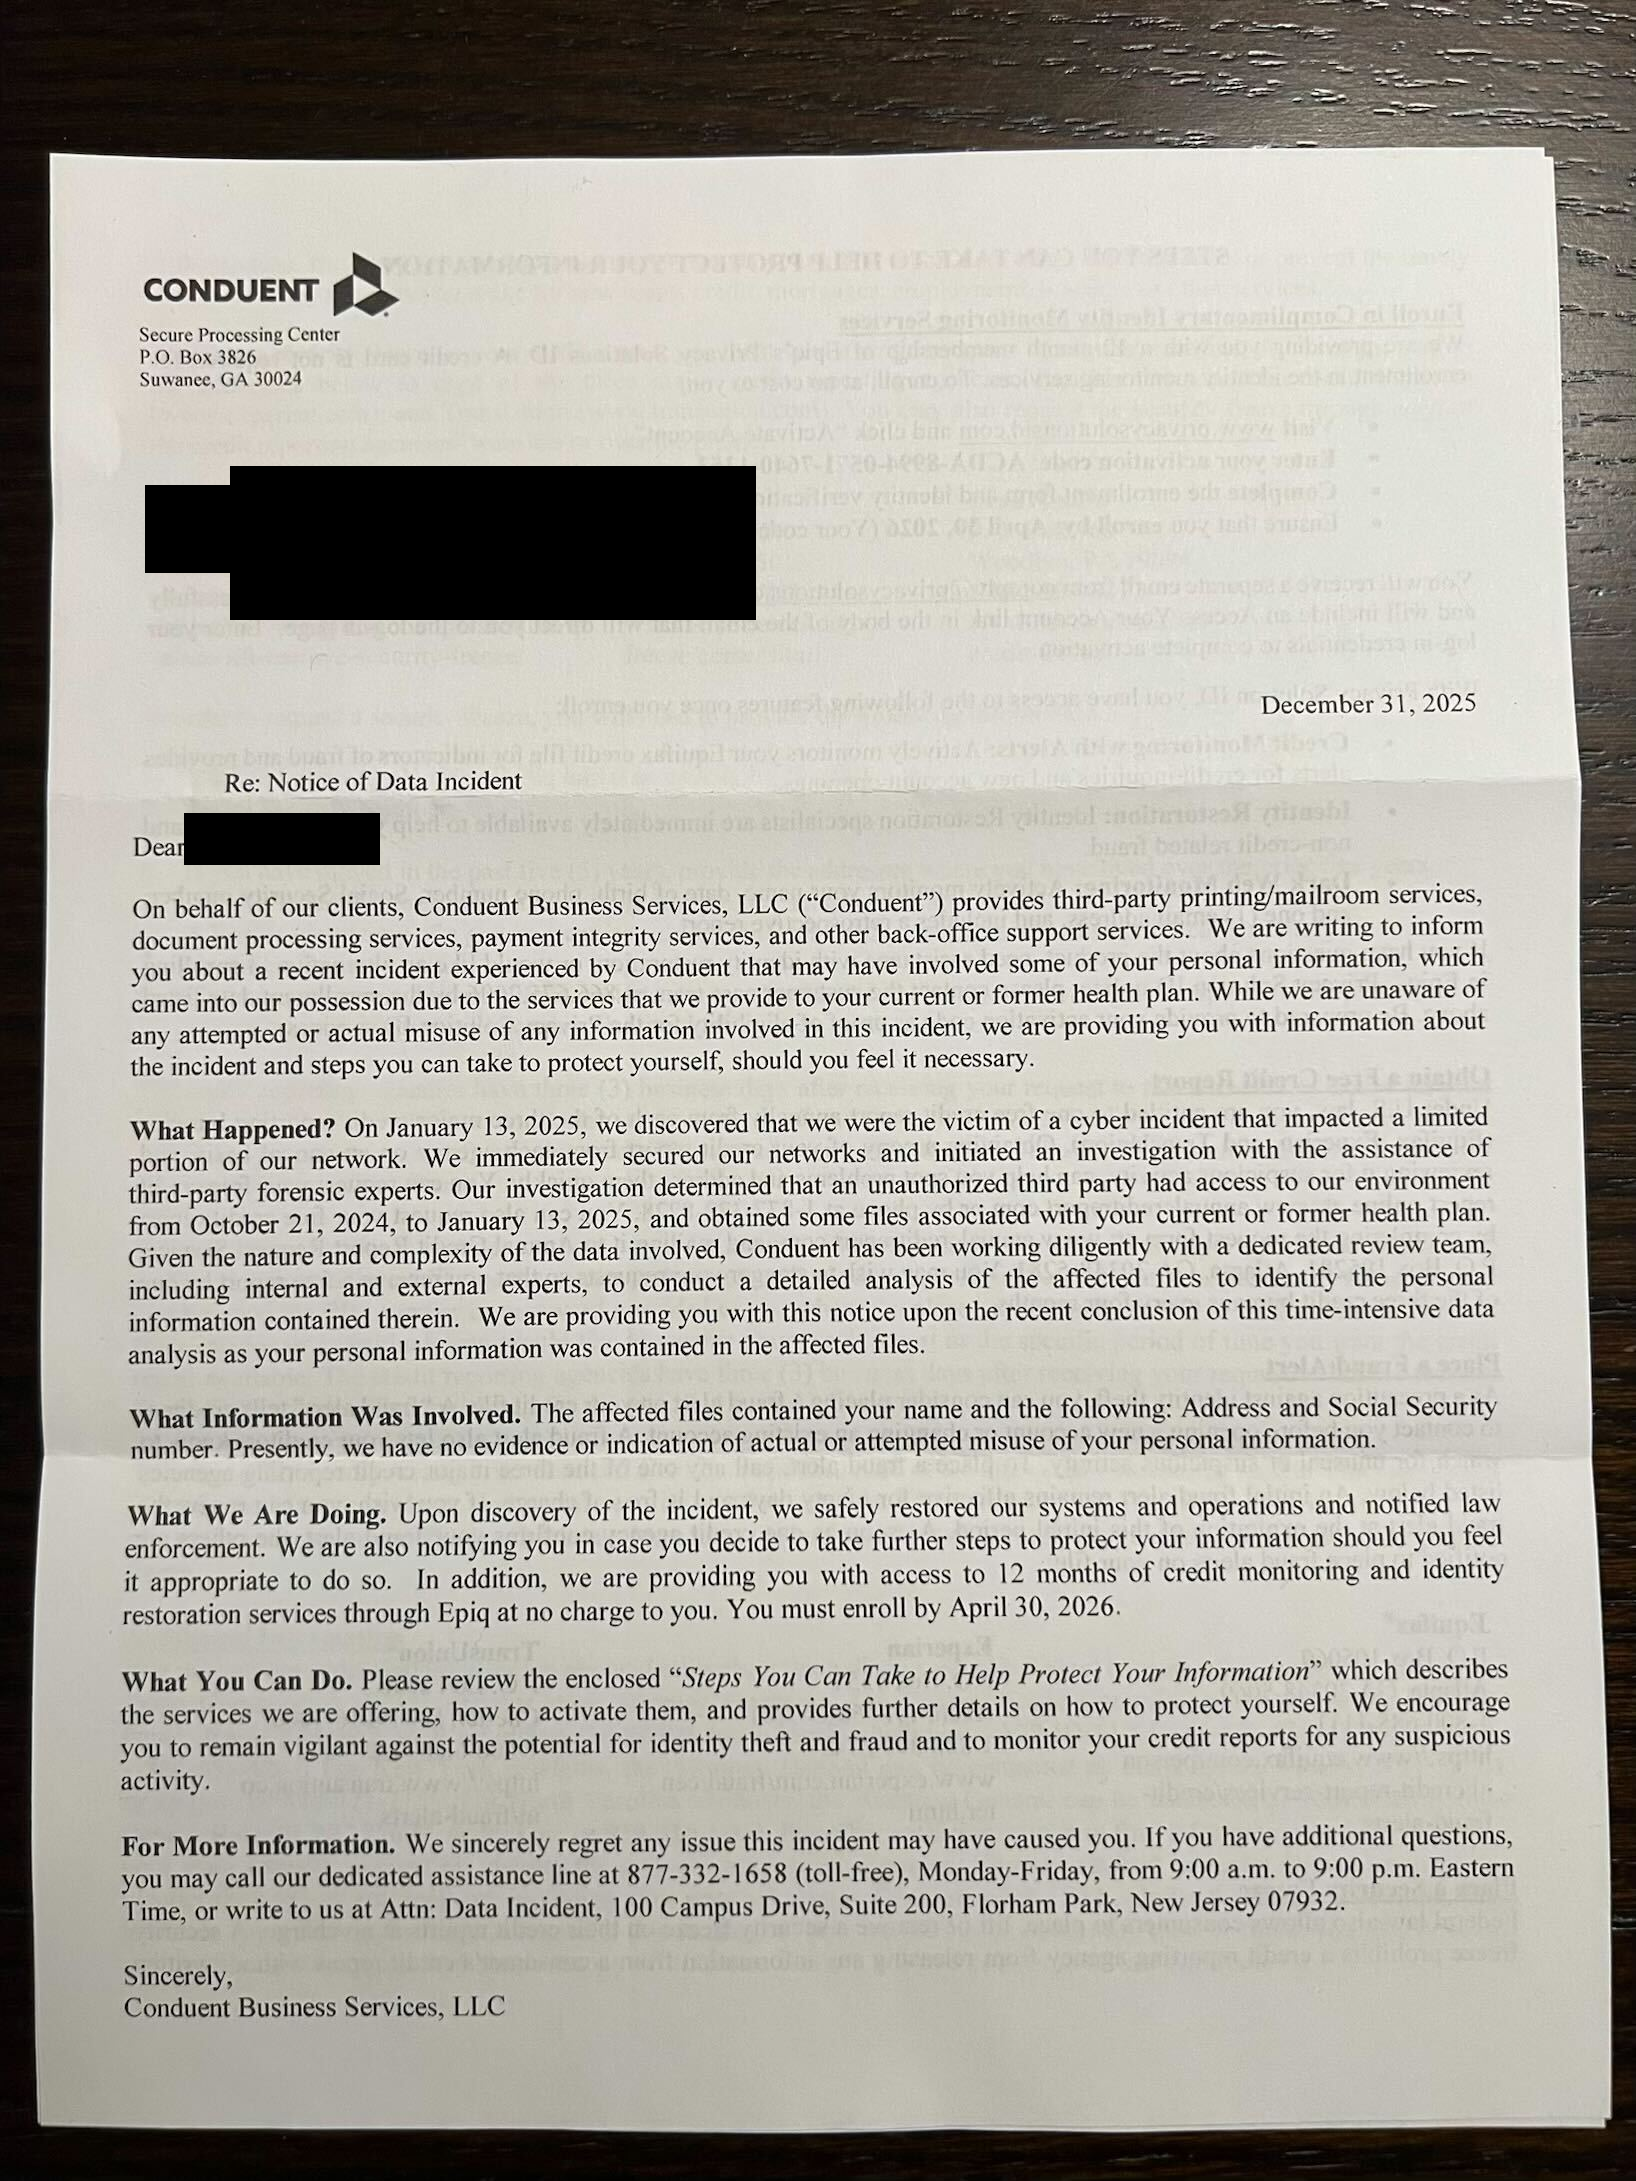
Dependiendo de qué datos se hayan visto comprometidos, es posible que reciba una carta ligeramente diferente. Si recibe una, puede consultar nuestra guía sobre qué hacer después de una filtración de datos para saber qué pasos seguir.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.