

La actualización de seguridad de este mes, publicada el martes, busca corregir 167 vulnerabilidades de seguridad, incluidas dos vulnerabilidades de día cero, una de las cuales se sabe que está siendo explotada activamente.
Esto convierte a abril en uno de esos meses en los que el "Martes de parches" se parece más a "actualizar toda la infraestructura", desde servidores y terminales hasta equipos de red, navegadores y dispositivos móviles. Pero la alternativa es dejar una larga lista de vulnerabilidades bien documentadas que los atacantes pueden aprovechar.
Microsoft define una vulnerabilidad de día cero como "un fallo en el software para el que aún no existe un parche oficial ni una actualización de seguridad". En este caso, una de ellas está siendo explotada activamente y la otra se ha hecho pública, lo que convierte a ambas en prioridades absolutas en tu lista de tareas pendientes.
Así que, echemos un vistazo a esas dos vulnerabilidades de día cero.
La vulnerabilidad identificada como CVE-2026-32201 ( puntuación CVSS de 6,5 sobre 10) es un problema de validación de entrada incorrecta en Microsoft Office SharePoint que permite a un atacante no autorizado realizar suplantación de identidad a través de una red.
Un atacante que explotara con éxito esta vulnerabilidad podría acceder a información confidencial y modificarla, pero no podría restringir el acceso al recurso. En resumen, podría utilizarse para difundir información falsa en un entorno SharePoint de confianza. Esta vulnerabilidad está siendo explotada activamente.
La segunda vulnerabilidad de día cero de este mes, identificada como CVE-2026-33825 con una puntuación CVSS de 7,8 sobre 10, es una vulnerabilidad de elevación de privilegios (EoP) en la plataforma antimalware de Microsoft Defender. Permite a un atacante local escalar sus privilegios a SYSTEM, lo que le otorga acceso total al sistema afectado. Una vez en ese nivel, el atacante puede deshabilitar las herramientas de seguridad, instalar malware persistente, robar credenciales y propagarse a otros sistemas de la misma red. Esta vulnerabilidad se divulga públicamente, lo que suele facilitar su explotación por parte de los ciberdelincuentes.
Además, BleepingComputer advierte :
Microsoft también ha corregido varios errores de ejecución remota de código en Microsoft Office (Word y Excel) que podían ejecutarse a través del panel de vista previa o al abrir documentos maliciosos. Por lo tanto, los usuarios deben priorizar la actualización de Microsoft Office lo antes posible, especialmente si reciben archivos adjuntos con frecuencia.
Cómo aplicar las correcciones y comprobar si estás protegido.
Estas actualizaciones solucionan problemas de seguridad y mantienen su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
1. Abre la configuración.
- Haga clic en el botón Inicio (el Windows logotipo en la parte inferior izquierda de la pantalla).
- Haz clic en Configuración (tiene el aspecto de un pequeño engranaje).
2. Ve a Windows Update.
- En la ventana de Configuración, seleccione Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
3. Comprueba si hay actualizaciones.
- Haz clic en el botón que dice Buscar actualizaciones .
- Windows Buscará las últimas actualizaciones de Patch Tuesday.
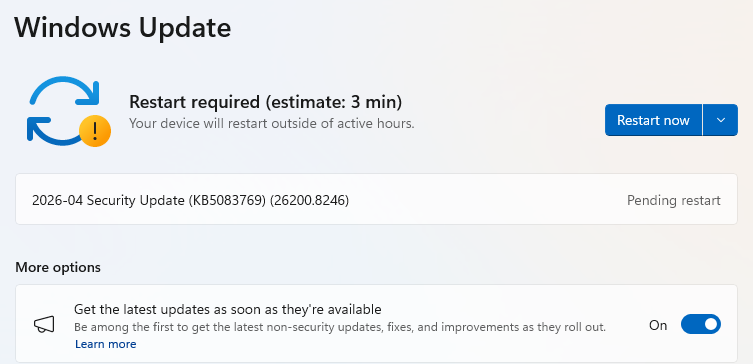
- Si ha seleccionado recibir las últimas actualizaciones en cuanto estén disponibles , es posible que vea esta opción en Más opciones .
- En cuyo caso es posible que vea un Se requiere reiniciar Mensaje. Reinicie su sistema y la actualización se completará.
- De lo contrario, continúe con los pasos que se indican a continuación.
4. Descarga e instalación Si se encuentran actualizaciones, comenzarán a descargarse automáticamente. Una vez completada la descarga, verás un botón que dice Instalar o Reiniciar ahora .
- Haz clic en Instalar si es necesario y sigue las instrucciones. Normalmente, tu ordenador necesitará reiniciarse para finalizar la actualización. Si es así, haz clic en Reiniciar ahora .
5. Comprueba dos veces que estás al día.
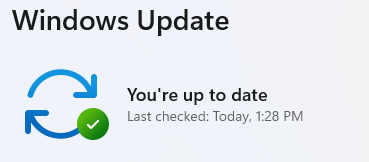
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si dice que estás actualizado , ¡ya está todo listo!
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .








