Un archivo adjunto en un correo electrónico que suplanta la identidad de DHL sobre un envío contiene un enlace a una herramienta de acceso remoto SimpleHelp preconfigurada, un punto de partida ideal para que los atacantes exploren una red, roben datos e instalen software malicioso adicional.
Un proveedor alemán de repuestos y equipos industriales recibió un correo electrónico que simulaba ser de DHL, en el que se afirmaba que había llegado un envío.
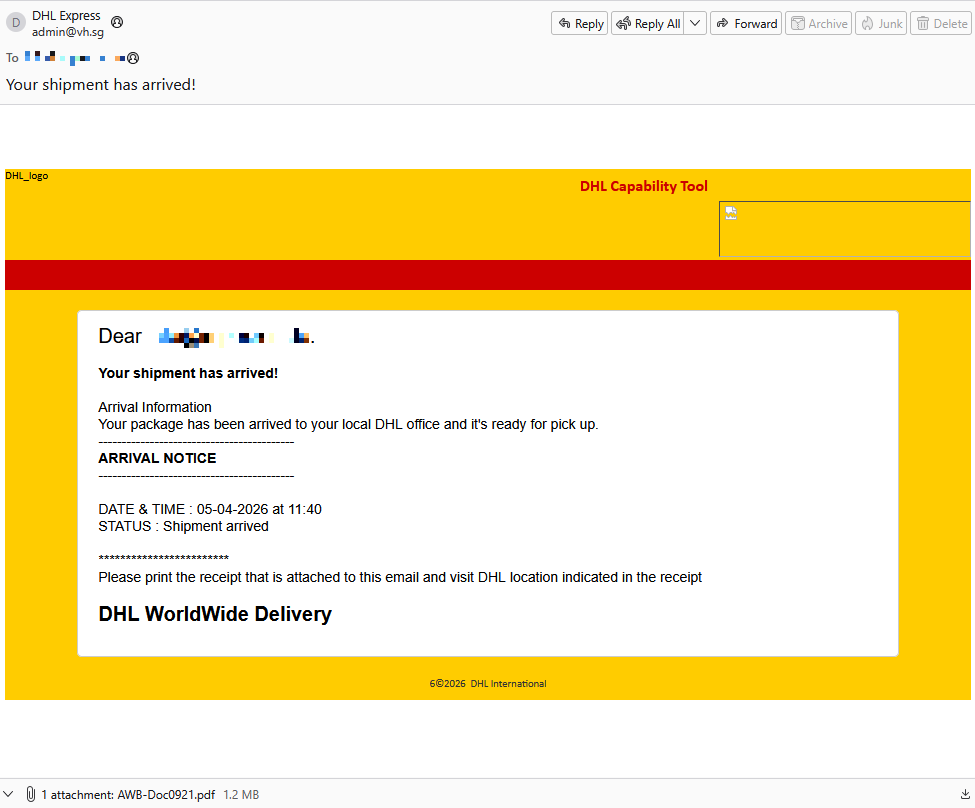
Dado su sector de actividad, me imagino que reciben este tipo de correos electrónicos constantemente. Pero algunos detalles llamaron la atención:
- La dirección de correo electrónico del remitente no pertenecía a DHL.
- La dirección del destinatario era la dirección general info@ de la empresa.
- Las imágenes del correo electrónico estaban alojadas en
ecp.yusercontent.com, - Y, lo más importante, existía el apego.
Si bien el contenido remoto está alojado en una página web legítima de Yahoo que se usa habitualmente para mostrar imágenes y otro contenido en Yahoo Mail, DHL no suele utilizar este tipo de páginas.
El archivo adjunto, un archivo PDF llamado AWB-Doc0921.pdf Se trata simplemente de una imagen borrosa con un botón de la marca Microsoft que le pide a la víctima que “Continúe” para acceder a un archivo seguro.
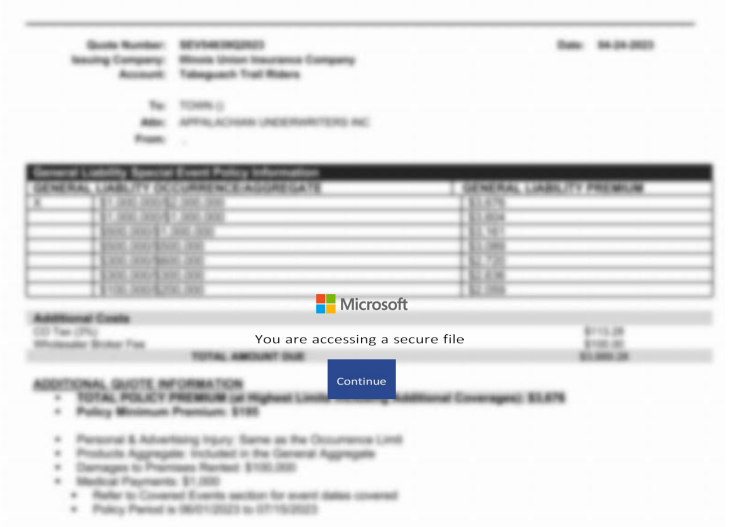
En realidad, al hacer clic en el botón se descarga un archivo llamado AWB-Doc0921.scr del dominio longhungphatlogistics[.]vn, un dominio perteneciente a una empresa de logística vietnamita que probablemente fue comprometido para alojar malware.

A .scr El archivo es un Windows archivo, que es un ejecutable (.exe) archivo utilizado para iniciar protectores de pantalla. A menudo se utilizan para ocultar código malicioso porque Windows Confía en ellos, permitiéndoles eludir algunas capas de seguridad.
En este caso, el archivo es un instalador modificado de una herramienta de acceso remoto firmada por SimpleHelp.
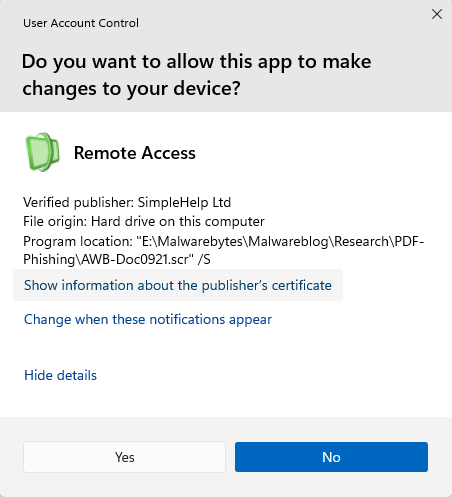
SimpleHelp es una plataforma de soporte remoto y de monitorización y gestión remota (RMM). Permite el control remoto del escritorio, la transferencia de archivos, el diagnóstico y el acceso desatendido. En manos equivocadas, esto se convierte en una puerta trasera de tipo soporte. Los atacantes pueden usarla para reconocimiento, robo de credenciales, movimiento lateral, evasión de defensas y la instalación de malware adicional, incluido ransomware. Ya hemos visto casos de abuso de SimpleHelp de esta manera.
Básicamente, se trata de un modelo de baliza. Una vez instalado, el sistema se conecta al servidor del atacante, que tiene más probabilidades de ser permitido a través de NAT y cortafuegos que las conexiones entrantes. Dado que el usuario inició la instalación, el atacante obtiene visibilidad inmediata del sistema y puede reconectarse posteriormente cuando el servicio esté en funcionamiento. En el caso de un ataque de phishing, esto significa que el señuelo solo necesita lograr que la víctima ejecute el archivo una vez. Después de eso, la consola del atacante puede mostrar la nueva máquina como un recurso gestionable.
Para lo que parece ser un ataque no dirigido, la campaña muestra un nivel de sofisticación considerable al utilizar componentes legítimos para engañar a las víctimas y lograr que ejecuten la herramienta de acceso remoto.
Cómo mantenerse a salvo
La buena noticia: una vez que sepas qué buscar, estos ataques son mucho más fáciles de detectar y bloquear. La mala noticia: son baratos, escalables y seguirán circulando.
Así que, la próxima vez que un "PDF" te pida que descargues un archivo, detente un momento a pensar qué podría estar oculto tras la apariencia.
Además de evitar los archivos adjuntos no solicitados, aquí hay algunas maneras de mantenerse a salvo:
- Acceda a sus cuentas únicamente a través de las aplicaciones oficiales o escribiendo la dirección web oficial directamente en su navegador.
- Comprueba atentamente las extensiones de archivo. Aunque un archivo instale una herramienta legítima, puede que no sea seguro ejecutarlo.
- Habilita la autenticación multifactor para tus cuentas críticas.
- Utilice una solución antimalware actualizada y en tiempo real con un módulo de protección web.
Consejo profesional: Malwarebytes Scam Guard identificó este correo electrónico como una estafa.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .