

Días después de confirmar una importante filtración de datos, Instructure se enfrenta ahora a un segundo revés.
A principios de esta semana, Instructure confirmó una importante filtración de datos que afectó a su entorno Canvas alojado en la nube. El grupo ShinyHunters afirmó haber robado cientos de millones de registros vinculados a miles de escuelas y universidades de todo el mundo. Como se mencionó en nuestra publicación anterior , el incidente involucró datos como registros de estudiantes y personal, detalles de inscripción y mensajes privados, a los que supuestamente se accedió mediante las funciones de exportación y las API de Canvas. En ese momento, la atención se centró en el robo de datos a gran escala y los riesgos a largo plazo para los estudiantes y las familias afectadas, incluyendo el fraude de identidad y el phishing altamente dirigido.
Según nuevos informes , ShinyHunters ha vuelto a atacar a Instructure, esta vez pasando del robo silencioso de datos a la extorsión visible. Aprovechando otra vulnerabilidad en los sistemas de Instructure, los atacantes lograron modificar los portales de inicio de sesión de Canvas para cientos de instituciones educativas, alterando tanto los inicios de sesión web como la aplicación Canvas con un mensaje de rescate en pantalla.
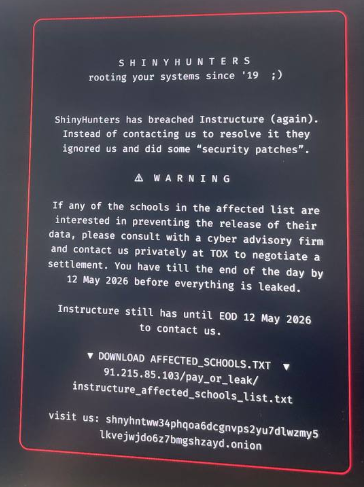
El mensaje reivindicaba la autoría de la filtración anterior y fijaba como fecha límite el 12 de mayo para que Instructure y las escuelas afectadas se pusieran en contacto con la banda o se arriesgaran a la publicación de los datos robados.
Esta segunda oleada es importante por dos razones. Primero, confirma que ShinyHunters aún tiene acceso significativo al entorno de Instructure, o al menos a los componentes que controlan la apariencia y el comportamiento de las páginas de inicio de sesión de las escuelas. Segundo, marca una clara escalada en las tácticas de presión, desde filtraciones de información y publicaciones en la web oscura hasta mensajes mostrados directamente a estudiantes, padres y personal que intentan acceder a sus cursos.
Cómo afrontar esta violación de datos
Para estudiantes y familias, los consejos prácticos de nuestro blog original siguen siendo válidos:
- Restablecer contraseñas relacionadas con Canvas
- Habilitar la autenticación multifactor siempre que sea posible.
- Supervise la actividad financiera y crediticia a medida que los niños crecen.
- Manténgase alerta ante el phishing altamente personalizado que haga referencia a escuelas, cursos o profesores reales.
Para las escuelas y los distritos, esta última campaña de extorsión subraya la necesidad de coordinarse estrechamente con Instructure, revisar las integraciones de inicio de sesión único (SSO) y preparar comunicaciones claras para que cualquier futura alteración o filtración de datos no tome por sorpresa al personal y a los padres.
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →








