Instructure, la empresa responsable del sistema de gestión del aprendizaje (LMS) Canvas, confirmó un incidente cibernético y la consiguiente filtración de datos que afectó a su entorno alojado en la nube.
El grupo de ransomware ShinyHunters afirma estar detrás del ataque y asegura haber robado aproximadamente 275 millones de registros relacionados con estudiantes, profesores y personal administrativo.
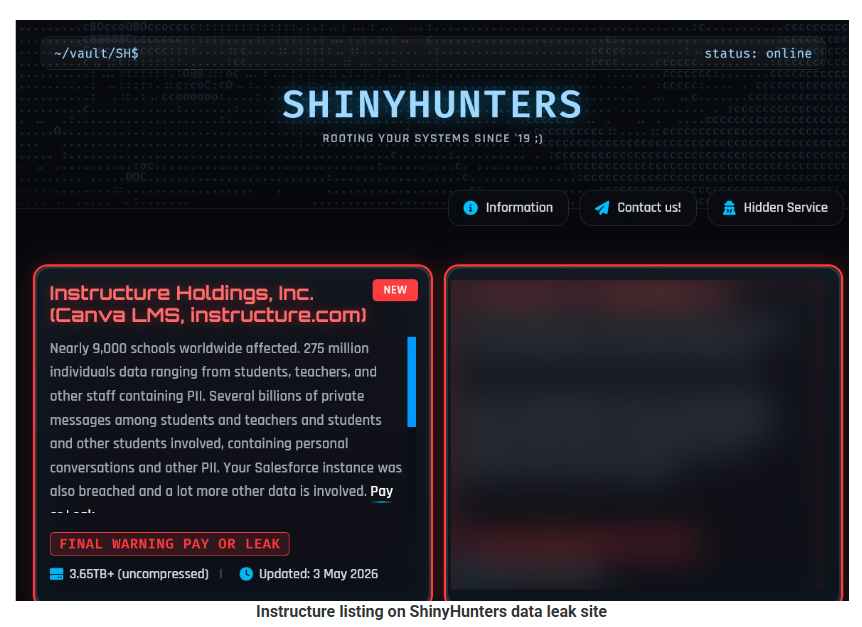
Los delincuentes compartieron con BleepingComputer una lista de 8.809 distritos escolares, universidades y plataformas de educación en línea cuyas instancias de Canvas, según afirman, se vieron afectadas, con recuentos de registros por institución que oscilan entre decenas de miles y varios millones.

Comprueba si tus datos personales han quedado expuestos.
Qué hacer si los datos de Instructure/Canvas de su hijo/a quedaron expuestos.
Si te han informado de que tu hijo/a se vio afectado/a por la filtración de datos de Instructure, es posible que te preguntes qué puedes hacer para protegerlo/a. Aquí tienes algunas medidas prácticas que puedes tomar de inmediato.
1. Comprueba lo que dicen la escuela e Instructure.
Comience revisando la notificación de la escuela o el distrito y las actualizaciones de Instructure para comprender qué datos de su hijo/a se vieron afectados (por ejemplo: nombre, dirección de correo electrónico, número de identificación de estudiante o información del curso). Siga los pasos específicos que recomienden para las cuentas de estudiantes y esté atento/a a los mensajes de seguimiento por si surge nueva información.
Antes de nada, asegúrese de que la notificación sea auténtica. Si algo en el mensaje le parece sospechoso, como enlaces extraños, presión para actuar de inmediato o solicitudes de datos adicionales, verifique esto primero. Visite directamente el sitio web del distrito o de Instructure y utilice la información de contacto que aparece allí para verificar la información.
2. Bloquea las cuentas escolares y de aprendizaje de tu hijo.
Si su hijo tiene una cuenta de Canvas o similar, cambie la contraseña de inmediato, especialmente si su escuela permite que los estudiantes o padres inicien sesión con un nombre de usuario y contraseña en lugar de usar el inicio de sesión único. Si su hijo suele reutilizar contraseñas (por ejemplo, usar la misma para Canvas, el correo electrónico y las cuentas de juegos), cambie también esas otras contraseñas.
Asigna a cada cuenta una contraseña segura y única, y considera usar un gestor de contraseñas familiar para crearlas y guardarlas sin tener que recordarlas. Para los niños más pequeños, es recomendable que gestiones tú mismo sus credenciales y lleves un registro de las plataformas educativas que utilizan.
3. Activa la autenticación multifactor siempre que sea posible.
La autenticación multifactor (MFA) dificulta enormemente el acceso a una cuenta con solo una contraseña. Si tu escuela o distrito lo permite en las cuentas de padres o alumnos (por ejemplo, mediante un código enviado por SMS, correo electrónico o generado en una aplicación de autenticación), actívala y, preferiblemente, configura los códigos para que se envíen a un dispositivo o aplicación que tú controles.
Recuérdale a tu hijo que los códigos de seguridad son como contraseñas temporales. Nunca debe compartirlos con amigos, profesores ni con nadie que diga ser del "soporte técnico", aunque el mensaje parezca urgente o lleve la imagen corporativa del colegio.
4. Considere la posibilidad de brindar protección adicional contra la identidad de los menores.
Si la filtración incluyó datos confidenciales (como el número de identificación nacional o el número de la Seguridad Social en algunas regiones), pregunte tanto a la escuela como al proveedor afectado qué medidas de protección ofrecen para los menores, como servicios de monitoreo de crédito o de recuperación de identidad. En algunos países, también puede bloquear el crédito o aplicar una medida similar al expediente de un menor para evitar que se abran nuevas cuentas a su nombre.
Aunque su hijo sea demasiado pequeño para tener un historial crediticio hoy en día, vale la pena tomar nota de este incidente para que recuerde revisar sus registros cuando tenga la edad suficiente.
5. Manténgase alerta ante posibles estafas posteriores.
Los atacantes suelen reutilizar datos robados de plataformas educativas para que los mensajes de phishing y estafas parezcan más convincentes, mencionando nombres reales de escuelas, profesores o cursos. Desconfía especialmente de los correos electrónicos y mensajes de texto que supuestamente provienen de la escuela, el distrito o Instructure y que te piden que confirmes tus datos de inicio de sesión, que abras archivos adjuntos inesperados (como "nuevas tareas") o que pagues cuotas mediante métodos inusuales.
Como regla general, evite hacer clic en los enlaces de mensajes no solicitados sobre la filtración de datos. En su lugar, abra una nueva ventana del navegador y acceda al sitio web o la aplicación oficial como lo haría normalmente; luego, inicie sesión desde allí para revisar si hay mensajes.
¿Qué saben los ciberdelincuentes sobre ti?
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.