Conclusiones clave
- Un gestor de contraseñas es un software que almacena y gestiona de forma segura las credenciales de inicio de sesión en una bóveda cifrada, protegida por una única contraseña maestra.
- Elimina la necesidad de recordar varias contraseñas, a la vez que ayuda a generar contraseñas seguras y únicas para cada cuenta, reduciendo así el riesgo de filtraciones.
- Los gestores de contraseñas pueden rellenar automáticamente los datos de inicio de sesión, ahorrar tiempo y, a menudo, sincronizarse entre dispositivos para un acceso cómodo desde cualquier lugar.
- Proporcionan ventajas de seguridad adicionales, como rechazar el autocompletado de tu nombre de usuario en sitios de phishing que imitan a otros y limitar los daños derivados de cuentas comprometidas al facilitar la creación de contraseñas únicas.
- Muchos gestores de contraseñas ahora también permiten almacenar claves de acceso, una forma más moderna y resistente al phishing de iniciar sesión sin contraseña.
- Si bien son generalmente seguras y efectivas, aún requieren buenas prácticas de seguridad, como proteger la contraseña maestra, usar la autenticación multifactor y mantener los dispositivos libres de malware .
¿Qué es un gestor de contraseñas?
Un gestor de contraseñas es una aplicación que crea, almacena y completa automáticamente tus contraseñas. Tus datos de acceso se guardan en una bóveda cifrada, a la que accedes con una contraseña maestra, por lo que es la única contraseña que necesitas recordar.
Érase una vez, en los primeros años de Internet, quizás tenías un puñado de contraseñas para unas pocas aplicaciones web esenciales que usabas para comprar, estudiar, mantenerte conectado y trabajar. Hoy en día, las cosas son mucho más complicadas. La mayoría de nosotros ahora manejamos docenas, si no cientos, de cuentas en línea.
Si bien la tecnología promete facilitarnos la vida, y en general lo hace, cada nuevo sitio web y aplicación en la que nos registramos implica otra contraseña que debemos recordar. Para la mayoría, recordarlas todas se ha vuelto imposible. Piénsalo: ¿reutilizas tus contraseñas en varias cuentas, como hacen tantos usuarios de internet? Esto es un grave error.
Utilizando enormes listas de contraseñas robadas (también conocidas como "dumps") compradas en la dark web , los ciberdelincuentes pueden probar esas contraseñas en otros sitios (un tipo de ataque de fuerza bruta llamado relleno de credenciales) o usar contraseñas antiguas para extorsionar a los usuarios mediante estafas . Este es el efecto dominó de las filtraciones de datos . Una filtración lleva a otra, y a otra, y así sucesivamente.
Las contraseñas robadas siguen siendo una de las herramientas favoritas de los atacantes. Según el Informe de Investigaciones de Violaciones de Datos de Verizon de 2026 , las credenciales robadas se utilizaron en más de un tercio de las violaciones confirmadas. ¿Alguien recuerda el 1234567?
¿Cómo llegamos aquí y qué podemos hacer al respecto?
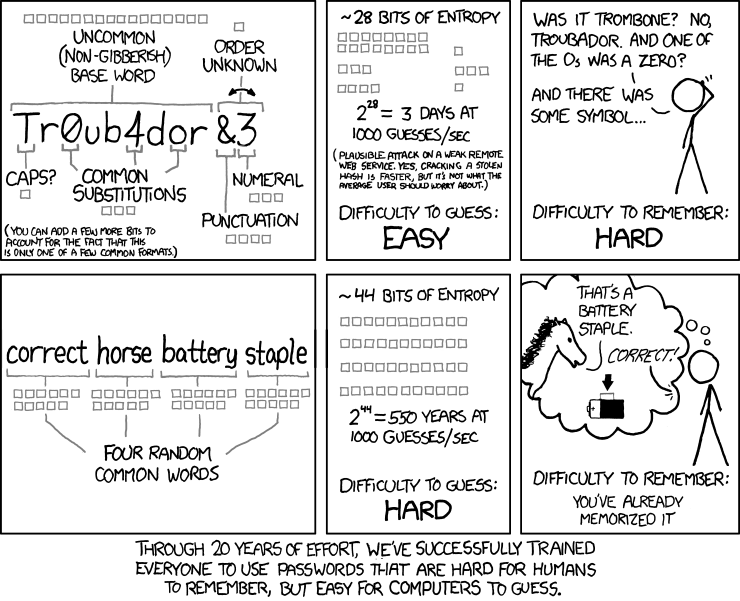
La famosa tira cómica web xkcd “ La fuerza de la contraseña ” lo explicó a la perfección: después de 20 años de esfuerzo, hemos logrado que todos usen contraseñas que son “difíciles de recordar para los humanos, pero fáciles de adivinar para las computadoras”.
Es cierto. Hace 20 años, los profesionales de ciberseguridad reprendían a los consumidores por no cambiar las contraseñas predeterminadas en dispositivos IoT (como tu router de Internet) o por usar contraseñas fáciles de adivinar como "12345" o "contraseña". De esto surgió la contraseña larga y fuerte de la que xkcd se burla: una palabra común con una mezcla de letras mayúsculas y minúsculas, al menos un número y un símbolo.
Al crear una cuenta nueva, los sitios web exigen contraseñas largas y seguras. De lo contrario, ni siquiera se permite crear una cuenta. Si logras superar la fase de creación de cuenta, olvidarás rápidamente la contraseña que acabas de crear y te resignarás a usar el enlace "¿Olvidaste tu contraseña?" como tu opción de inicio de sesión habitual.
Afortunadamente, no tienes que recordar todas esas contraseñas. Un gestor de contraseñas puede recordarlas por ti.
Malwarebytes Labs define un gestor de contraseñas como "una aplicación de software diseñada para almacenar y administrar credenciales en línea. También genera contraseñas. Generalmente, estas contraseñas se almacenan en una base de datos cifrada y protegidas por una contraseña maestra."
¿Cómo funciona un gestor de contraseñas?
Una vez que todos tus nombres de usuario y contraseñas han sido ingresados en el almacén, tu contraseña maestra es la única que tienes que memorizar. Ingresar tu contraseña maestra desbloquea tu almacén de contraseñas, y desde allí puedes recuperar cualquier contraseña que necesites.
En segundo plano, el gestor de contraseñas cifra todo el contenido de tu bóveda. La mayoría de los gestores de contraseñas de confianza utilizan el cifrado de conocimiento cero: tu bóveda se cifra y descifra en tu propio dispositivo, por lo que ni siquiera la empresa que la almacena puede leer tus contraseñas. Tu contraseña maestra es la clave.
Cuando visitas un sitio web, el gestor de contraseñas verifica la dirección web y te ofrece completar automáticamente el nombre de usuario y la contraseña. Al crear una cuenta nueva, puede generar una contraseña segura y aleatoria y guardarla automáticamente. Muchos gestores de contraseñas ahora también almacenan claves de acceso , por lo que puedes usar la misma bóveda incluso cuando los sitios web dejen de usar contraseñas.
¿Cuáles son los beneficios de usar un gestor de contraseñas?
Ya no tienes que memorizar todas tus contraseñas. Sólo necesitas recordar la contraseña maestra que desbloquea tu almacén de contraseñas. Y si optas por un gestor de contraseñas basado en la nube, puedes acceder a tu almacén de contraseñas desde cualquier lugar, desde cualquier dispositivo.
Pueden auto-generar contraseñas altamente seguras para ti. Los gestores de contraseñas generalmente te preguntarán si deseas usar una contraseña generada automáticamente cada vez que crees una nueva cuenta con un sitio web o aplicación. Estas contraseñas aleatorias son largas, alfanuméricas y esencialmente imposibles de adivinar.
Pueden alertarte sobre un sitio de phishing. Aquí tienes una breve explicación sobre las estafas de phishing . Los correos electrónicos no deseados se falsifican para que parezcan provenir de un remitente legítimo, como un amigo, familiar, compañero de trabajo o una organización con la que haces negocios. Los enlaces que contienen dirigen a sitios web maliciosos falsificados similares, diseñados para robar credenciales de inicio de sesión. Dado que un gestor de contraseñas vincula cada inicio de sesión guardado a una dirección web específica, no ofrecerá autocompletar tu nombre de usuario y contraseña en un sitio que se parezca. Esa es la señal para que revises con atención antes de escribir cualquier cosa. ¿No estás seguro de un enlace? Compruébalo con el Verificador de Enlaces de Estafas Malwarebytes .
Pueden ayudar a tus beneficiarios cuando fallezcas. Esto se conoce como herencia digital . Muchos gestores de contraseñas ofrecen una función de acceso de emergencia que te permite designar a una persona de confianza, como un familiar o quien tú designes para administrar tu patrimonio, quien podrá acceder a tu bóveda de contraseñas en caso de tu fallecimiento. Configúralo con antelación, ya que normalmente tu familia no podrá acceder sin él.
Los gestores de contraseñas ahorran tiempo. Más allá de solo almacenar contraseñas para ti, muchos gestores de contraseñas también completan automáticamente las credenciales para un acceso más rápido a las cuentas en línea. Además, algunos pueden almacenar y completar automáticamente el nombre, dirección, correo electrónico, número de teléfono y la información de la tarjeta de crédito. Esto puede ahorrar mucho tiempo al comprar en línea, por ejemplo.
Muchos gestores de contraseñas se sincronizan entre diferentes sistemas operativos (SO). Si eres un Windows usuario en el trabajo y un Mac usuario en casa, salta a tu Android De lunes a viernes y recurra a iOS Los fines de semana, podrá acceder rápidamente a sus contraseñas independientemente de la plataforma que utilice. Lo mismo ocurre con todos los navegadores web más populares; es decir, Chrome , Firefox, Edge y Safari.
Ayudan a proteger tu identidad. De forma indirecta, los gestores de contraseñas ayudan a protegerte contra el robo de identidad , y aquí te explicamos por qué. Al usar una contraseña única para cada sitio web, segmentas tus datos en cada sitio y aplicación que utilizas. Si un delincuente piratea una de tus cuentas, no necesariamente podrá acceder a las demás. No es infalible, pero es una capa adicional de seguridad que sin duda agradecerás tras una filtración de datos.
¿Son seguros los gestores de contraseñas?
Sí, para la mayoría de las personas, un gestor de contraseñas de buena reputación es mucho más seguro que reutilizar contraseñas o guardarlas en una aplicación de notas. Si bien algunos gestores de contraseñas han sido hackeados , su historial general en cuanto a la seguridad de los datos de los usuarios es muy bueno. El ejemplo más conocido es LastPass, que reveló en 2022 que unos atacantes habían robado copias de las bóvedas de contraseñas cifradas de sus clientes. Dado que estas bóvedas estaban cifradas, los atacantes aún necesitaban la contraseña maestra de cada usuario para abrirlas, razón por la cual es fundamental contar con una contraseña maestra larga y única.
Existen muchos gestores de contraseñas de buena reputación que utilizan un cifrado robusto y son seguros. Al elegir uno, busca cifrado de conocimiento cero, compatibilidad con autenticación multifactor y un historial de auditorías de seguridad independientes. NordPass Password Manager es un ejemplo.
Es importante recordar que si tu teléfono o computadora está infectado con malware, como un programa de robo de información o un registrador de pulsaciones de teclas , tu gestor de contraseñas también puede verse comprometido. Por lo tanto, mantener actualizado tu software antivirus y antimalware es fundamental.
Si tu proveedor de gestión de contraseñas informa de una filtración de datos, cambia primero tu contraseña maestra. A continuación, cambia las contraseñas de tus cuentas más importantes, como el correo electrónico y la banca en línea, y asegúrate de que la autenticación multifactor esté activada.
¿Qué tipos de gestores de contraseñas existen?
Los gestores de contraseñas de escritorio almacenan tus contraseñas localmente en tu dispositivo, como tu portátil, en una bóveda cifrada. No puedes acceder a esas contraseñas desde ningún otro dispositivo, y si pierdes el dispositivo, perderás todas las contraseñas almacenadas allí. Los gestores de contraseñas instalados localmente son una excelente opción para quienes no desean que sus datos se almacenen en la red de otra persona. Algunos gestores de contraseñas instalados localmente logran un equilibrio entre privacidad y comodidad al permitirte crear varias bóvedas de contraseñas en tus dispositivos y sincronizarlas cuando te conectas a Internet.
Los gestores de contraseñas en la nube almacenan tus contraseñas cifradas en la red del proveedor del servicio. Este proveedor es directamente responsable de la seguridad de tus contraseñas. La principal ventaja de los gestores de contraseñas en la nube, como 1Password y NordPass , es que puedes acceder a tu bóveda de contraseñas desde cualquier dispositivo con conexión a internet. Estos gestores suelen presentarse en varios formatos, principalmente como extensión para navegador, aplicación de escritorio y aplicación móvil.
Los administradores de contraseñas integrados vienen con su navegador o sistema operativo, como Google Password Manager en Chrome y Android la aplicación Contraseñas en dispositivos Apple y el administrador de contraseñas en Microsoft Edge Son gratuitos, prácticos y han mejorado mucho en los últimos años. Su principal limitación es que funcionan mejor dentro de su propio ecosistema, así que si usas diferentes marcas en tus dispositivos, un gestor de contraseñas específico suele ser más sencillo.
Inicio de sesión único (SSO). A diferencia de un gestor de contraseñas que almacena contraseñas únicas para cada aplicación que utilizas, el SSO te permite usar un solo inicio de sesión para múltiples aplicaciones. Piensa en el SSO como tu pasaporte digital. Al entrar en un país extranjero, un pasaporte indica a los funcionarios de aduanas e inmigración que tu país de ciudadanía te respalda y que deberías poder entrar sin mayores problemas. Del mismo modo, al usar el SSO, verificas tu identidad una sola vez con el proveedor del SSO, y este te respalda en cada aplicación. Las empresas prefieren el SSO a los gestores de contraseñas por varias razones. Principalmente, el SSO es una forma segura y práctica para que los empleados accedan a las aplicaciones que necesitan para realizar su trabajo. El SSO también reduce el tiempo que el departamento de TI dedica a solucionar problemas y restablecer contraseñas olvidadas.
Mejores prácticas para contraseñas
No reutilices contraseñas. Incluso con un gestor de contraseñas. En su lugar, crea contraseñas únicas para cada sitio y deja que tu gestor de contraseñas haga lo que está diseñado para hacer. Usa un generador de contraseñas fuertes seguras para crear contraseñas únicas para todas tus cuentas.
Crea contraseñas largas y aleatorias. Muchos gestores de contraseñas te sugieren automáticamente contraseñas seguras al crear una cuenta en un sitio nuevo. Si no, la longitud importa más que la complejidad. Las directrices actuales del NIST recomiendan contraseñas de al menos 15 caracteres cuando la contraseña es tu única línea de defensa. Cuanto más aleatoria y sin sentido, mejor, sobre todo porque no tendrás que recordarla. El gestor de contraseñas se encargará de ello. La clave está en crear tu contraseña maestra (la que desbloquea todas las demás). Esta sí que tendrás que recordarla, así que, a menos que tengas memoria eidética, una frase de contraseña es tu mejor opción.
Usa una frase de contraseña. Al crear tu contraseña maestra, intenta usar una frase de contraseña ; es decir, una serie de palabras fáciles de recordar, pero difíciles de adivinar. Algo familiar con un toque original, por ejemplo: "burrito de frijoles helado partido". O simplemente un montón de cosas aleatorias que una persona pueda visualizar fácilmente, pero una computadora no: "rata elegante neón aguacate coche". Usa tu imaginación y no uses estos ejemplos, ya que las frases de contraseña publicadas terminan en las listas de los atacantes. Mascotas, niños u otros nombres de familiares, o frases como "¡Déjame entrar!" son demasiado comunes y, por lo tanto, fáciles de descifrar para los ciberdelincuentes.
Habilita la autenticación de dos factores (2FA) o la autenticación multifactor (MFA). Una de las mejores maneras de proteger cualquier cuenta, con o sin gestor de contraseñas, es habilitar la MFA. Con un gestor de contraseñas con MFA habilitada, se te pedirá que verifiques tu identidad mediante dos o más factores de autenticación, que incluyen algo que sabes, algo que posees y algo que eres. Lo que sabes suele ser tu contraseña, pero también puede ser un PIN. Lo que posees podría ser tu teléfono móvil, tarjeta bancaria o una llave de seguridad física. Finalmente, algo que eres se puede verificar mediante datos biométricos, como el reconocimiento facial, de voz o de iris y la identificación por huella dactilar. También se pueden aplicar datos biométricos conductuales , como las pulsaciones de teclas.
Esta capa adicional de seguridad implica que cualquier persona que intente acceder a tu cuenta (incluido tú mismo) deberá controlar factores de autenticación adicionales además del nombre de usuario y la contraseña. Por ejemplo: después de ingresar tu contraseña maestra para acceder al administrador de contraseñas, se enviará un código a tu teléfono móvil, el cual deberás ingresar antes de acceder a la bóveda. Ten en cuenta que, al usar tu teléfono como factor de autenticación, los números de teléfono pueden ser robados.
Se llama SIMjacking (también conocido como intercambio de SIM) y ocurre cuando un ciberdelincuente, haciéndose pasar por ti , convence a tu operador de telefonía para que reasigne tu número a su teléfono respondiendo correctamente a tus preguntas de seguridad. A menudo, una simple búsqueda en redes sociales es suficiente para que los delincuentes obtengan las respuestas que necesitan. Y una vez que tienen el control de tu teléfono, tienen todo lo necesario para robar tu identidad. Por lo tanto, podrías considerar usar una aplicación de autenticación como Authy o Google Authenticator , o una llave de seguridad física, para tus cuentas importantes.
Utiliza claves de acceso siempre que sea posible. Cada vez más sitios web permiten iniciar sesión con una clave de acceso en lugar de una contraseña. Las claves de acceso utilizan tu huella digital, reconocimiento facial o PIN del dispositivo, y no se pueden robar ni reutilizar como las contraseñas. Si tu gestor de contraseñas admite claves de acceso, puede almacenarlas y sincronizarlas junto con tus contraseñas.
Piénsalo dos veces antes de usar gestores de contraseñas gratuitos. Muchos de los más populares funcionan con un modelo freemium, lo que significa que tendrás que pagar para acceder a ciertas funciones. Antes de elegir uno, comprueba qué incluye la versión gratuita. ¿Necesitas sincronizar tus contraseñas entre navegadores y dispositivos? ¿Necesitas la herencia digital? ¿Necesitas compartir tus credenciales de acceso con tu familia? ¿Es compatible con la autenticación multifactor (MFA)? La MFA, en particular, es imprescindible. Si la versión gratuita no incluye todas las funciones que necesitas, vale la pena invertir en un gestor de contraseñas de pago.
Crea una política de gestión de contraseñas. Un consejo para pequeñas y medianas empresas: crea una política de gestión de contraseñas e informa a tus empleados que pueden usar un gestor de contraseñas para proteger sus cuentas de trabajo. Tu personal ya utiliza una variedad de métodos potencialmente inseguros para gestionar sus numerosas contraseñas, y el robo y la reutilización de contraseñas siguen siendo una de las formas más comunes en que los atacantes acceden a tus sistemas. Una política oficial de gestión de contraseñas es tu primera línea de defensa contra un ciberataque a tu red.
Ver también: Llave de acceso