Lo que necesitas saber:
- Las páginas CAPTCHA falsas imitan la conocida prueba de "demuestra que no eres un robot" para engañar a la gente y que ejecuten software malicioso .
- Suelen propagarse a través de correos electrónicos de phishing o sitios web pirateados.
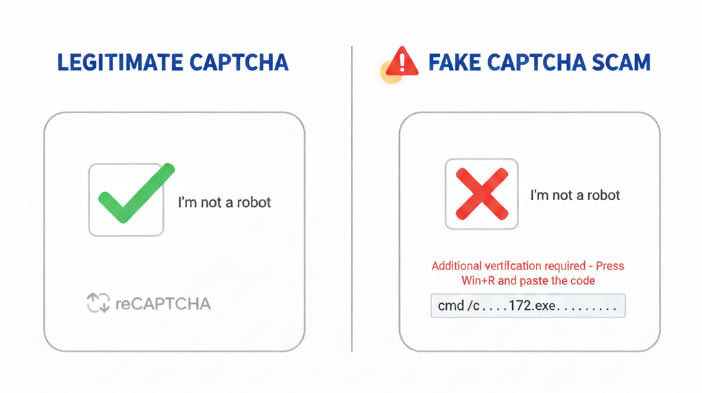
- Los CAPTCHA auténticos solo te piden que marques una casilla o resuelvas un pequeño acertijo. No deberían pedirte que descargues archivos ni que pegues comandos.
- ¿Hiciste clic en alguno por error? Cierra el sitio y ejecuta un análisis antivirus completo. Elimina cualquier descarga y cambia las contraseñas desde un dispositivo seguro.
Puedes protegerte comprobando la dirección del sitio antes de resolver los CAPTCHA y limitando las funciones potencialmente dañinas como la Windows Ejecutar diálogo.
¿Qué es una verificación CAPTCHA?
La verificación CAPTCHA es una herramienta de seguridad diseñada para distinguir entre personas y máquinas. Su nombre significa «Prueba de Turing pública completamente automatizada para distinguir entre ordenadores y humanos». Como puedes ver, es fácil entender por qué lo abreviaron.
Todos nos hemos topado con estos CAPTCHA al crear una cuenta o publicar en un foro. Los CAPTCHA de verificación humana están diseñados para garantizar que sea una persona real y no un programa automatizado quien acceda a un sitio web. Ayudan a proteger los sitios web del spam y las cuentas falsas.
¿Cómo funciona un CAPTCHA?
Los CAPTCHA presentan pequeñas pruebas que la mayoría de las personas pueden resolver fácilmente, pero que los programas automatizados encuentran difíciles. Algunos requieren que escribas una serie de letras o números distorsionados.
Otros muestran una cuadrícula de imágenes donde debes hacer clic en semáforos, bicicletas o pasos de peatones. Todos los hemos visto. Las versiones de audio te permiten escuchar una serie de números y escribir lo que oyes. Estas tareas protegen los sitios web bloqueando scripts y bots que no pueden completarlas de forma fiable. Dado que los CAPTCHA tradicionales pueden ser lentos o frustrantes, muchos sitios web ahora utilizan la versión más reciente de Google, llamada reCAPTCHA.
¿Qué es reCAPTCHA?
reCAPTCHA es la versión más avanzada de Google del CAPTCHA original. En lugar de obligar a los usuarios a descifrar textos difíciles de leer, reCAPTCHA suele mostrar una simple casilla de verificación con la etiqueta "No soy un robot". También puede ofrecer un breve rompecabezas visual.
¿Cómo funciona reCAPTCHA? Analiza discretamente los patrones de navegación en segundo plano para determinar si eres una persona o un bot. Esto significa que es menos intrusivo y, por lo general, preciso. Como resultado, reCAPTCHA se ha convertido en el sistema de verificación más común en internet. Según BuiltWith, lo utilizan más de 11 millones de sitios web.
¿Cómo convierten los estafadores los CAPTCHA en una trampa?
Los delincuentes han aprendido que la gente confía en los CAPTCHA, especialmente en el conocido recuadro de "No soy un robot". Los estafadores pueden atraer a las personas a un sitio web falso y darle una apariencia de legitimidad mediante un CAPTCHA. O a veces, los atacantes copian sitios de marcas conocidas, dándoles una dirección web ligeramente diferente, y luego agregan un CAPTCHA falso que en realidad distribuye malware. Algunas páginas copian el diseño de reCAPTCHA de Google tan fielmente que la mayoría de los visitantes no lo sospechan. Los CAPTCHA falsos suelen llegar a través de ventanas emergentes sospechosas o enlaces en sitios web comprometidos.
Los CAPTCHA falsos funcionan mezclando algo rutinario con instrucciones que no lo son. En lugar de simplemente marcar una casilla, es posible que se le pida que descargue un archivo para completar un paso de verificación adicional. Como el CAPTCHA parece legítimo, muchos usuarios siguen las instrucciones, lo que les da a los estafadores la oportunidad que necesitan para instalar malware o robar información.
¿Cómo funcionan en la práctica las estafas con CAPTCHA falsos?
Las estafas de CAPTCHA falso pueden adoptar múltiples formas. El truco más común es un CAPTCHA falso que afirma que debe completar una verificación adicional. La página copia automáticamente un comando malicioso en su portapapeles. Luego le dice que lo ejecute en el Windows Ejecuta el cuadro de diálogo (Win + R) para instalar programas que roban información .
Incluso hemos visto páginas CAPTCHA falsas que incluyen vídeos tutoriales paso a paso para guiar a las víctimas durante el proceso.
Existen otras variantes de estafas CAPTCHA. Algunas técnicas podrían incluir:
- Ocultar instrucciones dañinas en comandos de PowerShell o mshta.exe para dificultar su detección.
- Introducir software malicioso de contrabando dentro de archivos cotidianos como MP3 y JPG.
- Utilizando la ejecución sin archivos, donde la carga útil se ejecuta completamente en la memoria en lugar de guardarse en el disco. Esto significa que hay menos rastros que las herramientas antivirus puedan detectar.
¿Qué tipo de malware instalan los CAPTCHA falsos?
Muchas de estas estafas CAPTCHA no solo recopilan datos. Pueden instalar software malicioso diseñado para espiarte o tomar el control de tu sistema. Algunos de los programas maliciosos más comunes incluyen programas para robar información.
Algunos instalan Lumma Stealer o software malicioso similar. Pueden robar contraseñas y cookies del navegador. Algunos incluso pueden acceder a tus monederos de criptomonedas.
Otros distribuyen troyanos de acceso remoto (RAT). Estos incluyen:
- AsyncRAT
- SecTopRAT
- XWorm
Estas herramientas permiten a los atacantes explorar archivos o acceder a las redes empresariales mediante puertas traseras. Las consecuencias pueden ser graves e incluyen el robo de identidad o la infiltración en los sistemas de su empresa. Todo esto puede derivarse de una sola brecha de seguridad.
¿Cómo se puede distinguir un CAPTCHA real de uno falso?
Detectar un CAPTCHA falso no siempre es obvio. Existen algunas señales que pueden indicarlo. Los CAPTCHA legítimos aparecen en sitios web de confianza y utilizan comprobaciones visuales o auditivas sencillas.
Los CAPTCHA maliciosos o falsos suelen solicitar más información. Te piden que descargues archivos o actives las notificaciones. Si te piden que pegues texto en tu ordenador, debes estar alerta. Otra señal de alerta es dónde aparece el CAPTCHA. Las versiones legítimas se encuentran integradas en páginas de confianza. Las falsas suelen aparecer en dominios desconocidos o sospechosos. Si el nombre de dominio se parece a js3820_xxZhry.strangesite-name.yzx, no deberías confiar en él automáticamente. Los dominios falsos o que parecen no oficiales siempre son una señal de alerta.
Si aparece una ventana emergente para el CAPTCHA, esto también es motivo de sospecha. Muy pocos sitios web legítimos funcionan de esta manera.
¿Qué debes hacer si hiciste clic en un CAPTCHA falso?
Hacer clic en un CAPTCHA falso supone un riesgo para tu sistema, así que no te arriesgues. Actuar con rapidez puede detener una infección antes de que se propague o limitar los daños si el malware ya se ha instalado. Cierra la pestaña del navegador inmediatamente, desconéctate de internet y ejecuta un análisis antivirus completo para minimizar cualquier daño.
Ejecuta un análisis completo con tu antivirus o antimalware. Asegúrate de que la herramienta esté actualizada para que pueda detectar las amenazas más recientes. Si la estafa te pidió que descargaras un archivo, bórralo. No lo abras, ya que podría ejecutar scripts maliciosos. Vacía la papelera de reciclaje para eliminarlo definitivamente.
Luego, limpia tu navegador borrando la caché y las cookies, y eliminando cualquier extensión que no reconozcas. Algunas páginas CAPTCHA falsas intentan instalar complementos maliciosos que permanecen instalados incluso después de que abandonas el sitio.
Una vez que tu sistema parezca limpio, cambia las contraseñas de tus cuentas más importantes desde otro dispositivo seguro. Si reutilizas contraseñas en algún lugar, este es un buen momento para actualizarlas. El malware suele atacar las credenciales guardadas.
Supervisa tus cuentas con mayor atención durante las próximas semanas. Mantente alerta ante inicios de sesión sospechosos o mensajes inesperados en redes sociales. Muchos atacantes esperan a que bajes la guardia antes de usar los datos robados. Mantenerte alerta te ayudará a detectar el fraude antes de que se agrave.
Resumen:
- Cierra la página y desconéctate de internet.
- Ejecuta un análisis antivirus o antimalware completo.
- Elimina cualquier descarga sospechosa sin abrirla.
- Borra la caché, las cookies y las extensiones desconocidas de tu navegador.
- Cambia tus contraseñas desde un dispositivo seguro.
- Siga vigilando las cuentas financieras para detectar cualquier actividad inusual.
¿Cómo puedes protegerte de las estafas con CAPTCHA falsos?
Mantenerse seguro comienza por reducir la velocidad siempre que un CAPTCHA parezca fuera de lugar.
Ya hemos hablado de la necesidad de comprobar algunos detalles, como la dirección del sitio, y de tener cuidado si el CAPTCHA aparece en una ventana emergente. Si no coincide con el sitio que querías visitar, cierra la página en lugar de arriesgarte.
Una buena seguridad en tu dispositivo añade una capa adicional de protección. Mantén actualizados tu sistema operativo y tu antivirus para que puedan bloquear nuevas amenazas. Muchos programas de seguridad también analizan las páginas en busca de scripts sospechosos antes de que interactúes con ellas. Algunos navegadores incluyen protección integrada contra código malicioso. Vale la pena explorar estas opciones de configuración.
Hay aún más medidas que se pueden tomar. Limitar o deshabilitar la Windows El cuadro de diálogo de ejecución en equipos compartidos impide que los atacantes abusen de él. El uso de extensiones que bloquean scripts o la desactivación de JavaScript en sitios web de riesgo ayuda a reducir los comandos ocultos.
¿Por qué son cada vez más comunes las estafas con CAPTCHA falsos?
Los estafadores utilizan páginas CAPTCHA falsas porque explotan algo que todos reconocemos. La mayoría de las personas ven la familiar casilla de verificación "No soy un robot" y la completan sin pensarlo. Esa confianza inherente es lo que hace que la estafa sea tan efectiva. Instrucciones como "pegue este código para finalizar la verificación" no siempre activan las alarmas porque parecen formar parte del proceso.
Otro motivo es económico. Para lanzar estas estafas ya no se requieren conocimientos técnicos avanzados. Los kits de malware como servicio (MaaS) proporcionan scripts prefabricados y alojamiento web. Esto significa que cualquiera que esté dispuesto a pagar puede llevar a cabo un ataque.
Muchos estafadores se dirigen a sectores con gran cantidad de datos o activos. Las tiendas online son atractivas por sus datos de pago, y las plataformas de juegos pueden albergar cuentas vinculadas a valiosos artículos digitales o criptomonedas. Cualquier sitio donde la gente inicie sesión y transfiera dinero es un objetivo tentador. Se podrían implementar medidas de seguridad. Cada red es diferente. Sin duda, vale la pena comprobar qué ofrecen para prevenir este tipo de problemas.
Artículos relacionados
¿Cuáles son los peligros de un virus troyano en las estafas de CAPTCHA falsos?
¿Cuáles son los tipos más comunes de estafas en línea en la actualidad?
¿Qué papel juega la ingeniería social en las estafas con CAPTCHA falsos?
¿Cuáles son las señales de alerta de un ataque de suplantación de identidad?