

Una nueva campaña de phishing está dirigida a los usuarios de Signal, intentando robar sus claves de recuperación de copias de seguridad para acceder a los archivos de mensajes cifrados.
El ataque se inicia mediante un mensaje de texto que simula provenir del servicio de soporte de Signal.
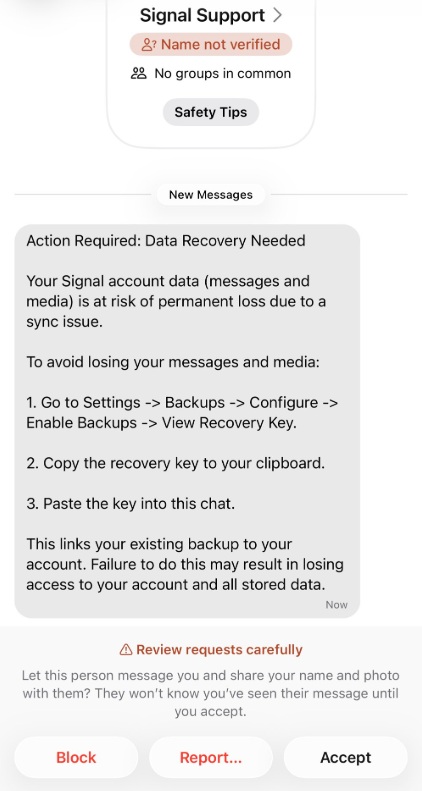
“Acción requerida: Se necesita recuperar los datos”
Los datos de tu cuenta de Signal (mensajes y contenido multimedia) corren el riesgo de perderse permanentemente debido a un problema de sincronización.
Para evitar perder tus mensajes y archivos multimedia:
1. Vaya a Configuración -> Copias de seguridad -> Configurar -> Habilitar copias de seguridad -> Ver clave de recuperación.
2. Copie la clave de recuperación en el portapapeles.
3. Pega la clave en este chat.
Esto vincula tu copia de seguridad existente con tu cuenta. Si no lo haces, podrías perder el acceso a tu cuenta y a todos los datos almacenados.
Este mensaje contiene algunas señales de alerta:
- La etiqueta "Nombre no verificado" debajo del remitente
- Amenazas reiteradas de perder todos sus datos.
- Pega la clave en el chat. El soporte de Signal nunca te pedirá tu clave de recuperación.

¿Estafa o legítimo? Scam Guard lo sabe.
El ataque aprovecha la función de copias de seguridad seguras de Signal, que permite a los usuarios almacenar archivos cifrados de sus conversaciones en los servidores de Signal. Estas copias de seguridad están protegidas por una clave de recuperación de 64 caracteres.
Esa clave nunca debe salir del dispositivo del usuario y nunca se comparte con los servidores de Signal. Si hackers Quienes obtienen esta clave y toman el control de la cuenta de la víctima pueden descargar y descifrar todo el historial de mensajes.
Para un atacante, eso es incluso mejor que secuestrar una cuenta, lo que solo le daría acceso a mensajes futuros.
Por ahora, los ataques parecen estar dirigidos a objetivos específicos. Hemos visto informes de periodistas, reportes de ataques contra activistas chinos y advertencias de un investigador que estudia los ciberataques contra periodistas, disidentes y activistas de derechos humanos . Pero ahora que otros ciberdelincuentes conocen esta oportunidad, la táctica podría propagarse rápidamente.
Cómo mantenerse a salvo
Signal declara explícitamente que nunca se pondrá en contacto con los usuarios previamente y que nunca solicitará códigos de registro, PIN ni claves de recuperación.
- Desconfía de los mensajes no solicitados de "Soporte". El soporte legítimo de aplicaciones como Signal y WhatsApp no te pedirá, en un chat, que envíes códigos de verificación, PIN o contraseñas. Si recibes una advertencia sobre problemas con tu cuenta, no hagas clic en los enlaces del mensaje. Abre la configuración de la aplicación directamente o visita el sitio web oficial por otros medios.
- Nunca compartas códigos secretos, claves de autenticación multifactor ni PIN de aplicaciones. Los códigos SMS sirven para demostrar que controlas un número de teléfono. Cualquiera que tenga el código puede hacerse pasar por ti. Los PIN o contraseñas específicas de las aplicaciones sirven para proteger los cambios en la cuenta. Considera que cualquier persona que te los pida es un estafador.
- Aprovecha las funciones de seguridad adicionales que ofrecen estas aplicaciones. Habilita opciones como el bloqueo de registro , el PIN de registro y las alertas de cambio de dispositivo para que tu cuenta no pueda ser registrada de nuevo sin previo aviso. Guarda tu PIN en un gestor de contraseñas en lugar de elegir uno fácil de adivinar o reutilizar un código. Esto reduce el riesgo de ingeniería social o espionaje visual .
- Otra función útil son los mensajes que desaparecen . Los mensajes temporales y los que desaparecen reducen la cantidad de contenido disponible si un atacante accede a un chat posteriormente o consigue acceso a largo plazo a un dispositivo o copia de seguridad. No son una solución completa, pero pueden limitar los daños.
- Utilice Malwarebytes Scam Guard en su dispositivo o en línea para revisar los mensajes. Malwarebytes Scam Guard identificó este mensaje como un intento de phishing y proporcionó más información sobre cómo proceder.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.







