

Los investigadores descubrieron que los ciberdelincuentes utilizan resultados de búsqueda patrocinados y chats compartidos de Claude para atraer a las víctimas a un ataque típico de ClickFix con el fin de instalar malware en dispositivos macOS.
ClickFix es un método de ingeniería social que engaña a los usuarios para que infecten sus propios dispositivos con malware. Se les indica a los usuarios que ejecuten comandos específicos que descargarán malware, generalmente un programa de robo de información.
Los investigadores descubrieron que cuando los usuarios buscan términos como “Claude Mac Al hacer clic en "descargar", es posible que vean resultados patrocinados de Google que parecen dirigir al dominio legítimo claude.ai.
En realidad, los anuncios se resuelven en chats compartidos reales de Claude, configurados para parecer chats oficiales de “Claude Code on”. Mac ” o las guías de soporte de Apple. Una investigación independiente realizada por BleepingComputer encontró otro chat que cumple el mismo propósito. El chat instruye a las víctimas a abrir la Terminal y pegar un comando codificado en base64, que extrae un script de shell de carga de la infraestructura controlada por el atacante y lo ejecuta en la memoria.
El script analiza el sistema, descarga una carga útil de segunda etapa y la ejecuta mediante osascript, el motor de scripting integrado de macOS. Esto permite al atacante ejecutar código de forma remota (RCE) sin necesidad de instalar ninguna aplicación o binario tradicional.
Esto da como resultado una carga útil al estilo MacSync que recopila credenciales del navegador, cookies, contenido del llavero y datos de la billetera de criptomonedas, los agrupa y envía toda esa información a través de HTTP a los servidores del atacante.
Cómo mantenerse a salvo
Los usuarios que utilicen macOS Tahoe 26.4 o posterior verán advertencias sobre posibles ataques ClickFix , pero otros usuarios aún tendrán que confiar en el sentido común.
Dado que ClickFix opera sin control e inventa nuevos métodos constantemente, es importante mantenerse alerta, ser precavido y protegerse.
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes se aprovechan de la urgencia para eludir tu capacidad de razonamiento, así que ten cuidado con las páginas que te instan a actuar de inmediato. Las sofisticadas páginas de ClickFix incluyen temporizadores, contadores de usuarios u otras tácticas de presión para que actúes con rapidez.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda qué hace la acción.
- Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el servicio de asistencia antes de continuar.
- Limita el uso de la función de copiar y pegar para los comandos. Escribir los comandos manualmente en lugar de copiarlos y pegarlos puede reducir el riesgo de ejecutar involuntariamente programas maliciosos ocultos en el texto copiado.
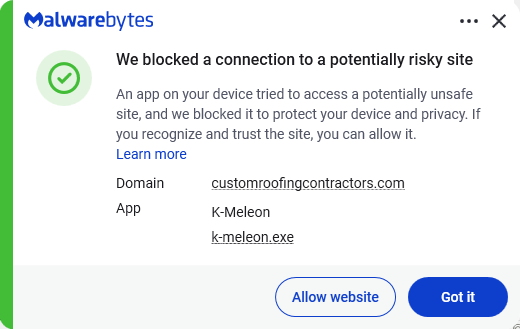
- Protege tus dispositivos. Utilice una versión actualizada y en tiempo real. solución antimalware con protección web. Malwarebytes Bloquea las conexiones a sitios inseguros como estos.
- Infórmese sobre las técnicas de ataque en constante evolución. Comprender que los ataques pueden provenir de lugares inesperados ayuda a mantenerse alerta. ¡Siga leyendo nuestro blog!
- Evita los anuncios patrocinados en los resultados de búsqueda. Cualquiera puede comprarlos y hacer que parezcan legítimos.
Consejo práctico: La extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →








