Los ciberdelincuentes están encontrando nuevas formas de engañar a las personas para que comprometan sus propios dispositivos y cuentas. Una campaña utilizó un anuncio patrocinado en X apuntar Mac usuarios, mientras que otra técnica, denominada ConsentFix, roba cuentas de Microsoft 365 sin instalar malware.
Verificado X cuenta utilizada en Mac Ataque ClickFix
Los investigadores han descubierto un ataque al estilo ClickFix que se ejecuta como un anuncio patrocinado en X El anuncio fue publicado desde una cuenta verificada, lo que añade una capa adicional de credibilidad a la estafa.
Las campañas de ClickFix utilizan señuelos convincentes: históricamente, pantallas falsas de "verificación humana" y, ahora, una descarga falsa de DynamicLake, una utilidad legítima de macOS que convierte la muesca de tu MacBook en una versión no oficial pero funcional de Dynamic Island de Apple. Este tipo de ataque requiere que el usuario pegue un comando desde el portapapeles, lo que lo hace muy dependiente de la interacción del usuario.
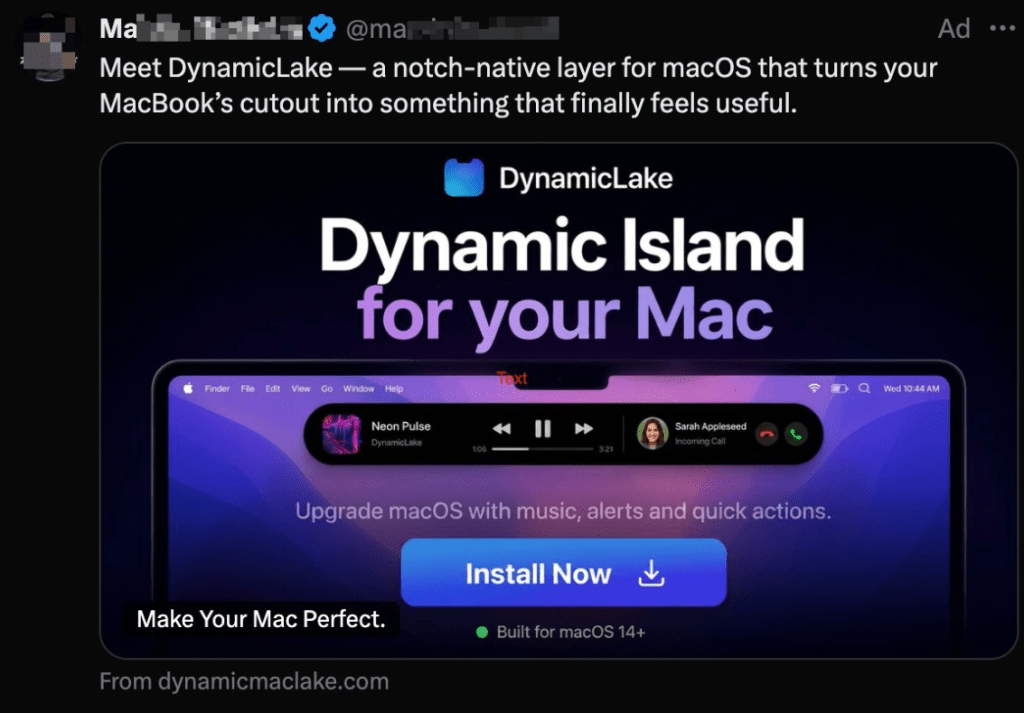
Imagen cortesía de Jamf
En realidad, las personas que hicieron clic en el enlace fueron redirigidas a un dominio similar. dynamicmacisland[.]comdonde se les indicó que abrieran la Terminal y pegaran comandos de instalación que instalaban silenciosamente malware.
La campaña combina tres tendencias preocupantes: ingeniería social al estilo ClickFix mediante comandos de terminal, dominios similares que imitan a sitios de confianza Mac aplicaciones e infraestructura de publicidad de pago utilizadas para ampliar los ataques a una gran audiencia.
Según se informa, el malware distribuye varias variantes del programa de robo de información Atomic Stealer .
Este patrón refleja casos anteriores en los que Google Ads promocionó instaladores de software falsos, incluyendo anuncios patrocinados maliciosos que distribuían malware cuando los usuarios buscaban herramientas de desarrollo confiables. La lección es clara: la publicidad de pago y las insignias de verificación no garantizan la seguridad, especialmente cuando los atacantes diseñan campañas deliberadamente para evadir los filtros automatizados.
La campaña abusó X plataforma publicitaria de , con el anuncio malicioso apareciendo bajo una cuenta verificada. Los investigadores informaron del anuncio a X y contacté al propietario de la cuenta. Al parecer, el anuncio ya ha sido eliminado.
ConsentFix roba cuentas en lugar de instalar malware.
Windows También se advierte a los usuarios sobre la próxima generación de ataques ClickFix, denominados ConsentFix.
ConsentFix es diferente porque, mientras que ClickFix te convierte en el instalador, ConsentFix te convierte en el proveedor de identidad. En lugar de engañarte para que ejecutes malware, utiliza ingeniería social para que entregues tus tokens de inicio de sesión en la nube a través del navegador sin pedirte que ejecutes malware ni que introduzcas tu contraseña.
“Puede empezar con algo tan trivial como arrastrar un enlace al navegador. Tres segundos después, un ciberdelincuente tiene los tokens necesarios para tomar el control de tu cuenta de Microsoft 365, y tú nunca hiciste nada que la formación tradicional en seguridad detectaría.”
Por ejemplo, un correo electrónico de phishing puede contener un enlace, a menudo alojado en plataformas de confianza como Dropbox. En ocasiones, está protegido con una contraseña, lo que dificulta su inspección por parte de las herramientas de seguridad.
Si el usuario hace clic en el enlace, verá lo que parece una página de inicio de sesión estándar de Microsoft y se le pedirá que complete el proceso arrastrando un enlace de devolución de llamada de localhost al navegador.
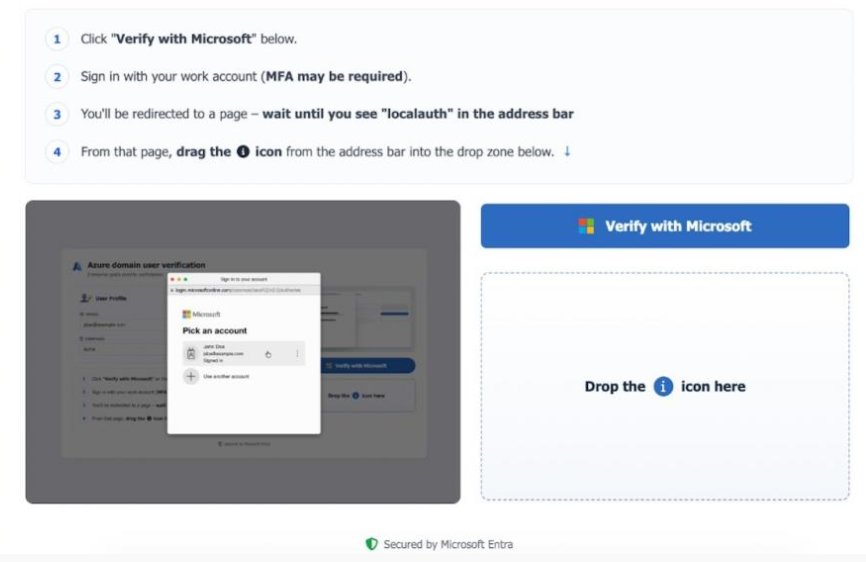
Es entonces cuando se cierra la trampa. Sin darse cuenta, la víctima entrega tokens de sesión al atacante, lo que le permite acceder al correo electrónico y a otros servicios de Microsoft 365 sin necesidad de contraseña ni de completar la autenticación multifactor (MFA).
Según se informa, el método se ha compartido en un foro ruso de ciberdelincuencia, lo que facilita que ciberdelincuentes con menos experiencia roben cuentas de Microsoft 365.
Cómo mantenerse a salvo
La mejor protección es saber que estos ataques existen y reconocerlos. Así que sigue leyendo nuestro blog. Pero aún hay más que puedes hacer:
- No confíes en los enlaces que lleguen inesperadamente, ya sea por correo electrónico, mensaje de texto, redes sociales o incluso a través de cuentas verificadas o resultados de búsqueda patrocinados.
- Piensa bien las cosas antes de seguir instrucciones que parezcan inusuales o que no entiendas del todo.
- Al completar los datos de acceso, compruebe siempre la dirección que aparece en la barra del navegador. ¿Es la que esperaba? Si no, deténgase.
- Utilice una solución antimalware actualizada y en tiempo real con protección web.
Consejo profesional: ¿Sabías que el gratis Malwarebytes ¿La extensión Browser Browser Guard te protege contra sitios web maliciosos y ataques de ClickFix? Además, bloquea anuncios y rastreadores, lo cual es una ventaja.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →