El Grupo de Inteligencia sobre Amenazas de Google (GTIG) informa que unos atacantes comprometieron la infraestructura de actualización y notificación de AOMEI Technology en una campaña investigada entre abril y julio.
AOMEI Backupper es un software de copia de seguridad que, según la compañía, utilizan más de 100 millones de personas en todo el mundo. Permite a los usuarios realizar copias de seguridad de archivos, copiar unidades completas y recuperar datos si su ordenador presenta algún problema.
Los atacantes modificaron brevemente la infraestructura de actualización y notificación de AOMEI para que el software de los clientes descargara y ejecutara malware .
El mismo sistema también da servicio a los clientes de AnyViewer, pero el informe no identifica por separado las infecciones confirmadas de AnyViewer.
Durante breves periodos, los atacantes modificaron las instrucciones de descarga del software para que apuntaran a un archivo ZIP malicioso. También alteraron el número de versión y la suma de verificación MD5 esperados para que el cliente lo aceptara. Dado que el mismo archivo de configuración remota proporcionaba la dirección de descarga y la suma de verificación esperada, los atacantes pudieron modificar tanto la descarga como la información que el software utilizaba para aceptarla.
Los investigadores confirmaron tres periodos de manipulación de diez, seis y cinco minutos, pero es posible que se produjeran más. Si bien estos breves periodos ofrecían menos oportunidades para infectar las máquinas, también dificultaban la detección del ataque.
El ataque utilizó un programa de descarga inicial para instalar una puerta trasera persistente de acceso remoto. Los investigadores no identificaron el malware instalado como ransomware ni como un programa de robo de información, pero la puerta trasera permite a los atacantes ejecutar comandos e instalar malware adicional. Esto significa que un ordenador infectado podría quedar expuesto a nuevos ataques.
Cómo comprobar si te has visto afectado
Si usaste AOMEI Backupper durante el período afectado, actualiza tu software de seguridad y realiza un análisis. Puedes descargar Malwarebytes Free para detectar y eliminar malware.
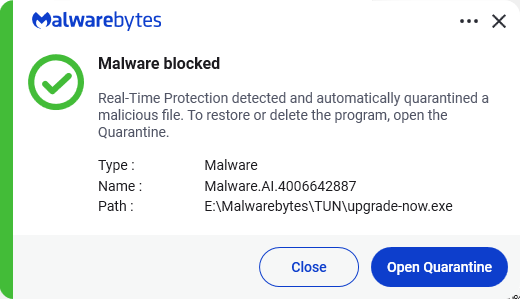
Malwarebytes 'El motor de detección de IA identifica el descargador de malware inicial, upgrade-now.exe, como Malware.AI.4006642887 entonces ThreatDown y Malwarebytes Los clientes estaban protegidos por el componente de detección en tiempo real.
Si te sientes cómodo comprobando Windows Configuración y archivos, estos son signos de advertencia adicionales:
- Abierto Windows Planificador de tareas y comprobar el Biblioteca del programador de tareas para una tarea llamada
RadminComponentRuntime. - Busque en la carpeta de instalación de AOMEI Backupper, en particular en la carpeta específica de su versión.
htmlyTmphtmlcarpetas, para un no firmadoupgrade-now.exeo algo inesperadoupgrade-now.zipTenga en cuenta que el programa de descarga de malware se elimina a sí mismo después de preparar la siguiente carga útil y crear persistencia, por lo que su ausencia no significa que el PC esté limpio. - Si está viendo tráfico saliente hacia
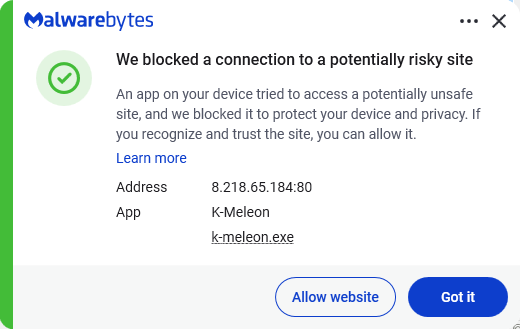
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117, o8.218.65.184, ya sea bloqueado o permitido.
Si detecta alguna de estas señales, busque ayuda en lugar de intentar solucionarlo manualmente. Desconecte el equipo de internet si sospecha que está comprometido y póngase en contacto con un técnico informático de confianza, el soporte Malwarebytes o el equipo de TI/seguridad de su organización.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .