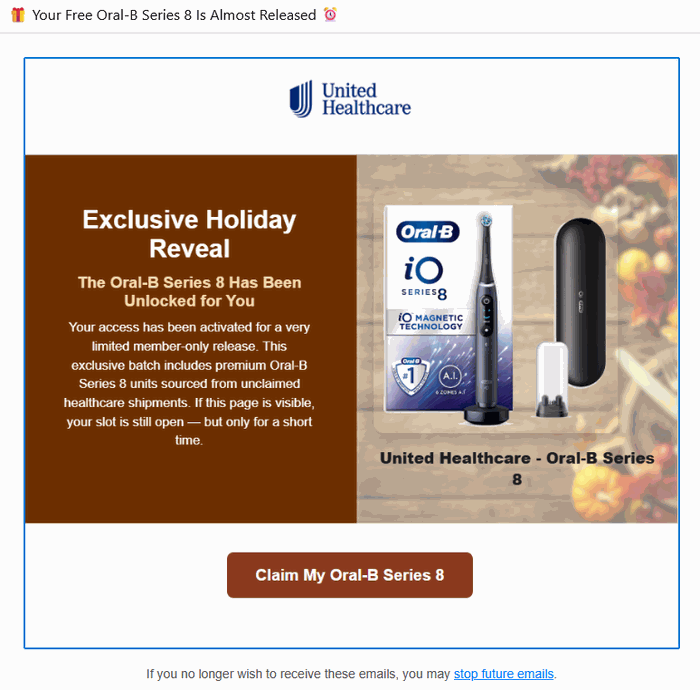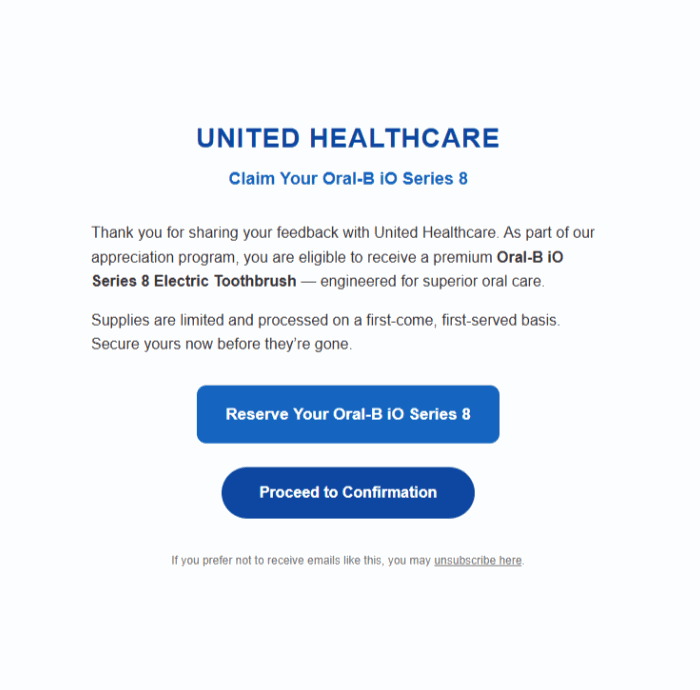
Un señuelo recurrente en los correos electrónicos de phishing que suplantan la identidad de United Healthcare es la promesa de un cepillo de dientes Oral-B gratis. Pero lo interesante no es el cepillo de dientes, sino el enlace.
Recientemente descubrimos que estos estafadores han dejado de usar Microsoft Azure Blob Storage (enlaces con este aspecto:
https://{string}.blob.core.windows.net/{same string}/1.html
a enlaces ofuscados mediante el uso de una dirección IPv4 mapeada a IPv6 para ocultar la IP de una manera que parece confusa pero que sigue siendo perfectamente válida y enrutable. Por ejemplo:
http://[::ffff:5111:8e14]/
En las URL, poner una IP entre corchetes significa que es un literal IPv6. Por lo tanto, [::ffff:5111:8e14] se trata como una dirección IPv6.
::ffff:x:y es una forma estándar llamada dirección IPv6 mapeada a IPv4, que se utiliza para representar una dirección IPv4 dentro de la notación IPv6. Los últimos 32 bits (el x:y parte) codifica la dirección IPv4.
Entonces necesitamos convertir 5111:8e14 a una dirección IPv4. 5111 y 8e14 son números hexadecimales. En teoría eso significa:
- 0x5111 en decimal = 20753
- 0x8e14 en decimal = 36372
Pero para las direcciones mapeadas a IPv4, realmente tratamos esos últimos 32 bits como cuatro bytes. Si desempaquetamos 0x51 0x11 0x8e 0x14:
- 0x51 = 81
- 0x11 = 17
- 0x8e = 142
- 0x14 = 20
Por lo tanto, la dirección IPv4 a la que conduce esta URL es 81.17.142.20.
Los correos electrónicos son variaciones de una falsa recompensa enviada por estafadores que se hacen pasar por United Healthcare y utilizan un cepillo de dientes Oral-B iO de alta gama como cebo. Las víctimas son redirigidas a una página de destino que cambia rápidamente, cuyo objetivo final suele ser la recopilación de información personal identificable (PII) y datos de la tarjeta de crédito con el pretexto de confirmar su elegibilidad o pagar una pequeña tarifa de envío.
Cómo mantenerse a salvo
Qué hacer si ingresaste tus datos
Si usted proporcionó los datos de su tarjeta:
- Comuníquese con su banco o emisor de la tarjeta de inmediato y cancele la tarjeta.
- Impugne cualquier cargo no autorizado.
- No espere a que aparezca el fraude. Los datos de tarjetas robadas a menudo se utilizan rápidamente.
- Cambia las contraseñas de las cuentas vinculadas a la dirección de correo electrónico que proporcionaste.
- Realiza un análisis completo con un producto de seguridad de buena reputación.
Otras formas de mantenerse a salvo:
- Mantén tu dispositivo y software actualizados.
- Utilice una solución antimalware actualizada y en tiempo real con protección web habilitada.
- Si no estás seguro de si algo es una estafa, Malwarebytes Los usuarios pueden enviar mensajes sospechosos a Scam Guard para su revisión.
Indicadores de Compromiso (IOC)
81.17.142.40
15.204.145.84
redirectingherenow[.]com
redirectofferid[.]pro
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .