

¡Estás invitado!
Suena amigable, familiar y bastante inofensivo. Pero en una estafa que detectamos recientemente, esa simple frase se está utilizando para engañar a las víctimas y hacer que instalen una herramienta completa de acceso remoto en sus dispositivos. Windows computadoras, lo que permite a los atacantes tener el control total del sistema.
Lo que parece ser una invitación informal a una fiesta o evento conduce a la instalación silenciosa de ScreenConnect , una herramienta legítima de soporte remoto que se instala discretamente en segundo plano y que los atacantes utilizan de forma indebida.
Aquí te explicamos cómo funciona la estafa, por qué es efectiva y cómo protegerte.
El correo electrónico: Una invitación a una fiesta
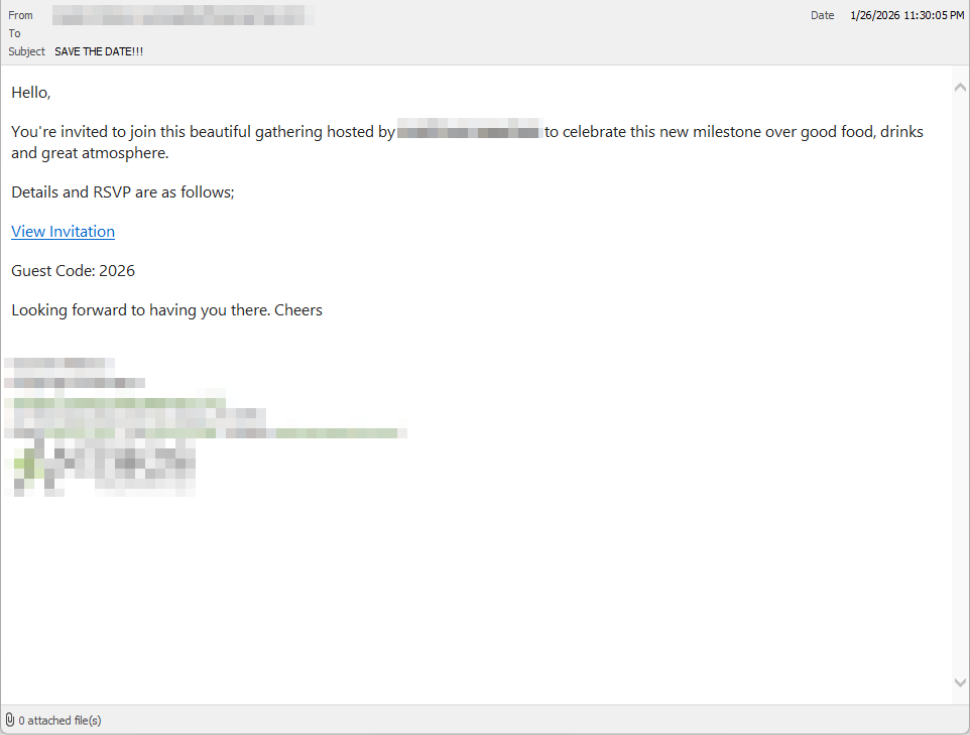
Las víctimas reciben un correo electrónico disfrazado de invitación personal, a menudo redactado para que parezca que proviene de un amigo o conocido. El mensaje es deliberadamente informal y social, lo que reduce las sospechas y anima a actuar con rapidez.
En la captura de pantalla que aparece a continuación, el correo electrónico provino de un amigo cuya cuenta de correo electrónico había sido pirateada, pero podría provenir igualmente de un remitente desconocido.
Hasta ahora, solo hemos visto esta campaña dirigida a personas en el Reino Unido, pero nada impide que se extienda a otros lugares.
Al hacer clic en el enlace del correo electrónico, se accede a una página de invitación con un diseño atractivo, alojada en un dominio controlado por el atacante.
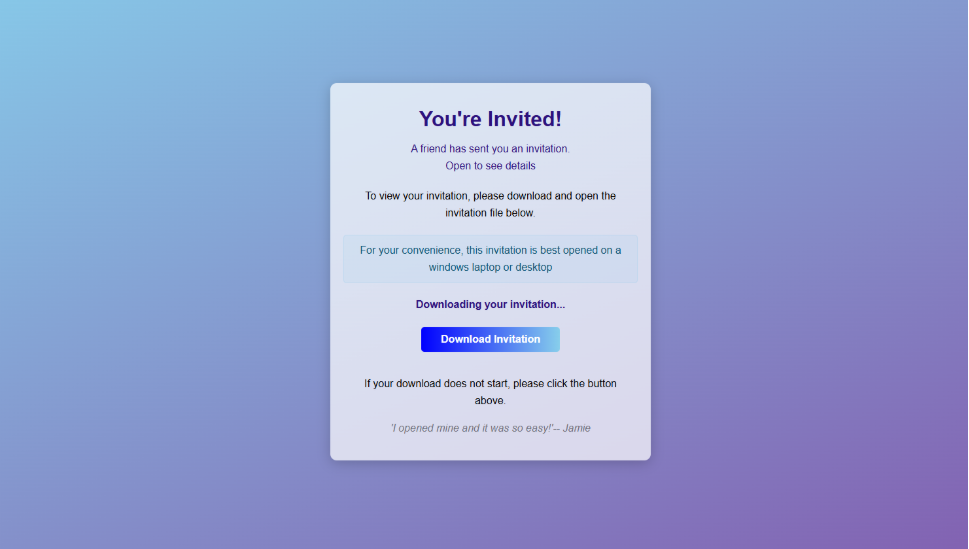
La invitación: La página de destino que lleva al instalador.
La página de inicio se centra en la temática de fiesta, pero en lugar de mostrar los detalles del evento, incita al usuario a abrir un archivo. Ninguno de ellos parece peligroso por sí solo, pero juntos mantienen al usuario concentrado en el archivo de "invitación".
- Un llamativo titular de “¡Estás invitado!”
- La sugerencia de que un amigo había enviado la invitación
- Un mensaje que indica que la invitación se ve mejor en un Windows portátil o de escritorio
- Una cuenta regresiva indica que tu invitación ya se está "descargando".
- Un mensaje que implica urgencia y prueba social ( "¡Yo abrí el mío y fue muy fácil!" )
En cuestión de segundos, el navegador es redirigido para descargar RSVPPartyInvitationCard.msi
La página incluso activa la descarga automáticamente para que la víctima siga avanzando sin detenerse a pensar.
Este archivo MSI no es una invitación. Es un instalador.
El invitado: ¿Qué hace realmente el MSI?
Cuando el usuario abre el archivo MSI, se ejecuta msiexec.exe y se instala silenciosamente ScreenConnect Client , una herramienta legítima de acceso remoto que suelen utilizar los equipos de soporte informático.
No hay invitación, formulario de confirmación de asistencia ni entrada en el calendario.
¿Qué sucede en su lugar?
- Los binarios de ScreenConnect se instalan en
C:\Program Files (x86)\ScreenConnect Client\ - Una persistente Windows Se crea el servicio (por ejemplo, ScreenConnect Client 18d1648b87bb3023)
- ScreenConnect instala varios componentes basados en .NET.
- No hay ninguna indicación clara para el usuario de que se está instalando una herramienta de acceso remoto.
Desde la perspectiva de la víctima, parece que no ocurre gran cosa. Pero en este punto, el atacante ya puede acceder a su ordenador de forma remota.
La fiesta posterior: Se establece el acceso remoto.
Una vez instalado, el cliente ScreenConnect inicia conexiones salientes cifradas a los servidores de retransmisión de ScreenConnect, incluido un dominio de instancia asignado de forma única.
Esa conexión le otorga al atacante el mismo nivel de acceso que a un técnico informático remoto, incluyendo la capacidad de:
- Vea la pantalla de la víctima en tiempo real.
- Controla el ratón y el teclado.
- Subir o descargar archivos
- Mantén el acceso incluso después de reiniciar el ordenador.
Debido a que ScreenConnect es un software legítimo comúnmente utilizado para soporte remoto, su presencia no siempre es obvia. En una computadora personal, los primeros signos suelen ser de comportamiento, como el movimiento inexplicable del cursor, windows que se abren solas o que se inicia un proceso de ScreenConnect que el usuario no recuerda haber instalado.
Por qué funciona esta estafa
Esta campaña es eficaz porque se dirige a comportamientos humanos normales y predecibles. Desde el punto de vista de la seguridad conductual, explota nuestra curiosidad natural y parece conllevar un riesgo bajo.
La mayoría de la gente no considera peligrosas las invitaciones. Abrir una se siente como algo pasivo, como echar un vistazo a un folleto o revisar un mensaje, no como instalar un programa informático.
Incluso los usuarios más conscientes de la seguridad están entrenados para estar atentos a las advertencias y las presiones. Un mensaje amistoso como "estás invitado" no activa esas alarmas.
Para cuando algo empieza a fallar, el software ya está instalado.
Señales de que su computadora puede estar afectada
Esté atento a:
- Un archivo descargado o ejecutado llamado
RSVPPartyInvitationCard.msi - Instalación inesperada del cliente ScreenConnect
- A Windows Servicio llamado Cliente ScreenConnect con caracteres aleatorios
- Su ordenador realiza conexiones HTTPS salientes a los dominios de retransmisión de ScreenConnect.
- Su sistema resuelve el dominio de alojamiento de invitaciones utilizado en esta campaña, xnyr[.]digital
Cómo mantenerse a salvo
Esta campaña nos recuerda que los ataques modernos a menudo no se producen por la fuerza, sino que son invitados a entrar. Las herramientas de acceso remoto otorgan a los atacantes un control total sobre un sistema. Actuar con rapidez puede limitar los daños.
Para individuos
Si recibe un correo electrónico como este:
- Desconfía de las invitaciones que te pidan descargar o abrir software.
- Nunca ejecute archivos MSI de correos electrónicos no solicitados.
- Verifica las invitaciones a través de otro canal antes de abrir nada.
Si ya hiciste clic o ejecutaste el archivo:
- Desconéctate de internet inmediatamente.
- Comprueba si ScreenConnect está instalado y desinstálalo si lo está.
- Ejecutar un análisis de seguridad completo
- Cambia las contraseñas importantes desde un dispositivo limpio y no afectado.
Para organizaciones (especialmente en el Reino Unido)
- Alerta sobre instalaciones no autorizadas de ScreenConnect
- Restringir la ejecución de MSI cuando sea posible.
- Trate las “herramientas de soporte remoto” como software de alto riesgo.
- Informar a los usuarios: las invitaciones no vienen como instaladores.
Esta estafa funciona instalando una herramienta legítima de acceso remoto sin una clara intención por parte del usuario. Ahí radica precisamente la vulnerabilidad. Malwarebytes está diseñado para atrapar.
Malwarebytes ahora detecta las herramientas de acceso remoto recién instaladas y te alerta cuando aparece alguna en tu sistema. A continuación, tienes dos opciones: confirmar que la herramienta es esperada y de confianza, o eliminarla si no lo es.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .









