Un sitio web fraudulento que utiliza la marca Avast está engañando a los usuarios francófonos para que proporcionen todos los datos de su tarjeta de crédito (número de tarjeta, fecha de caducidad y código de seguridad de tres dígitos) con la excusa de procesar un reembolso de 499,99 € que nunca les correspondía.
La operación combina un "soporte" de chat en vivo, un monto de transacción alarmante predefinido y una réplica convincente de la identidad visual de Avast para crear urgencia y recopilar datos de pago a gran escala.
“Hoy se le han cobrado 499,99 € ”
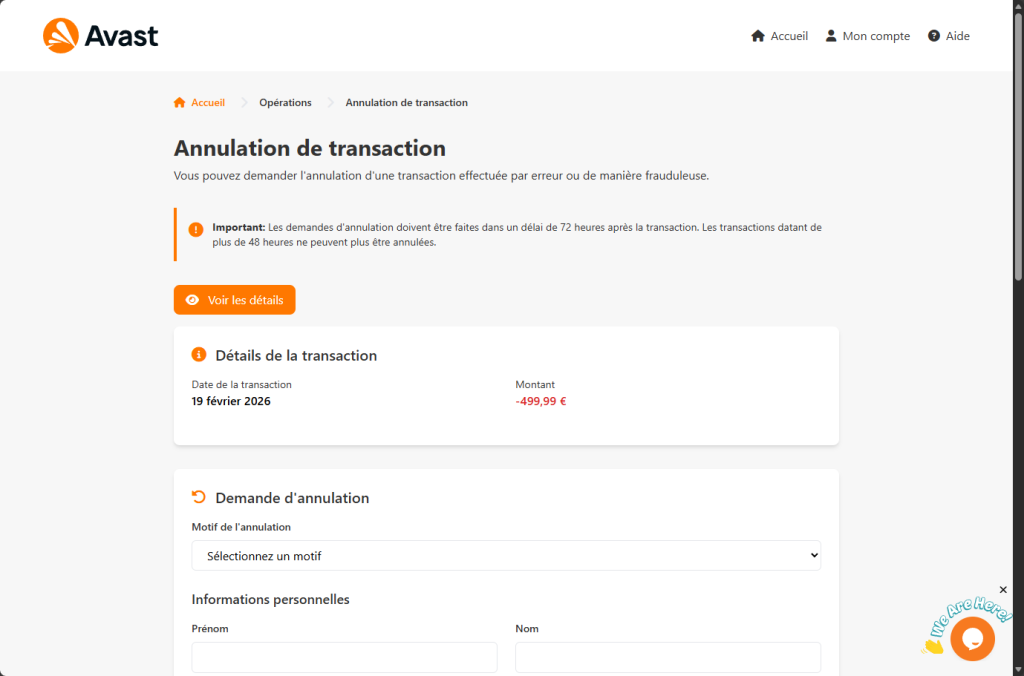
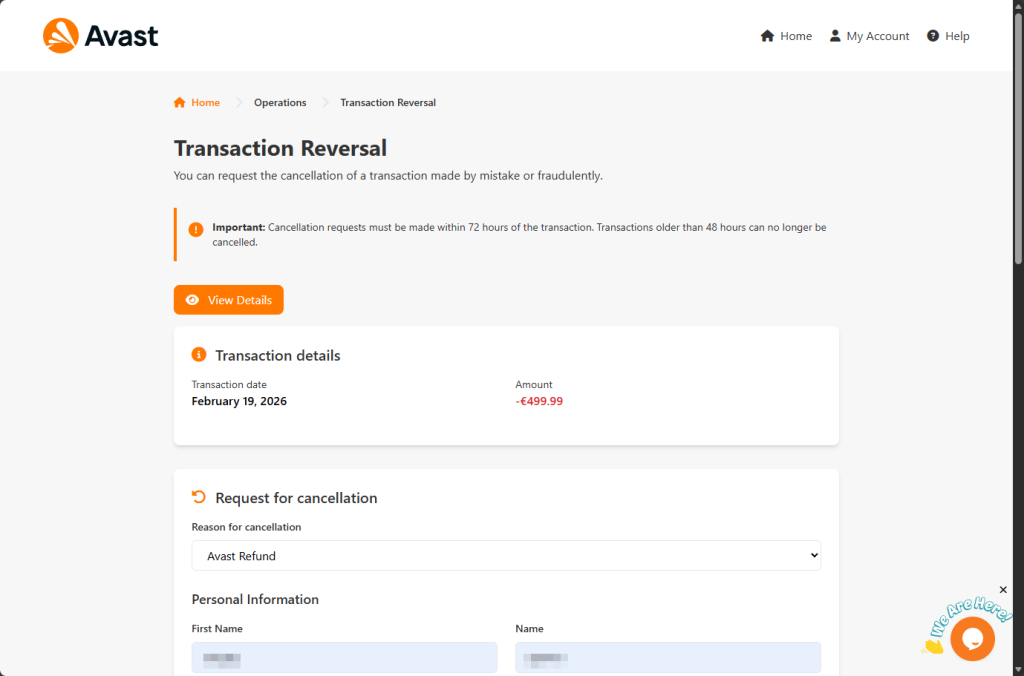
La página de phishing se abre con lo que parece ser un portal web legítimo de Avast. El logotipo de Avast se carga directamente desde la red de distribución de contenido de Avast, un detalle deliberado que garantiza que el escudo naranja y blanco se visualice a la perfección y supere una simple comprobación visual. El encabezado de la página ofrece enlaces a "Inicio", "Mi cuenta" y "Ayuda", todos con un diseño que coincide con la interfaz real de Avast.
Debajo del encabezado, un recuadro de advertencia en el característico color naranja de Avast llama la atención: las solicitudes de cancelación deben presentarse dentro de las 72 horas, indica. A continuación, advierte que las transacciones con más de 48 horas de antigüedad «ya no se pueden cancelar». Esta contradicción interna pasa fácilmente desapercibida cuando la atención se centra en la afirmación principal que aparece justo debajo.
Esa reclamación es un registro de transacción que muestra la fecha de hoy y un débito de -€499.99. La fecha no está codificada de forma fija. Una sola línea de JavaScript lee la hora del sistema del visitante y escribe la fecha actual en la página al cargarla. Independientemente de si la víctima accede a la página, ya sea un martes de febrero o un viernes de agosto, el cargo parece haberse producido esa misma mañana.
Sin embargo, la cantidad es fija. Cada visitante ve exactamente -499,99 €, una suma cuidadosamente elegida para que sea lo suficientemente grande como para provocar una acción inmediata, pero no tanto como para poner en entredicho la credibilidad de una suscripción de software.
No se ha realizado ninguna transacción real. No se ha accedido a ninguna cuenta de Avast. El número existe únicamente para que el visitante se sienta estafado.
Qué solicita el formulario y dónde se almacenan los datos.
El formulario de cancelación que aparece a continuación solicita el motivo del reembolso (un menú desplegable ofrece las opciones "Reembolso de Avast", "Transacción fraudulenta", "Transacción duplicada" y "Otro"), seguido de la información personal completa: nombre, apellidos, correo electrónico, número de teléfono, dirección postal, ciudad, región y código postal. Completar esta sección se presenta como una verificación de identidad rutinaria, necesaria, según indica la página, antes de que se pueda procesar cualquier reembolso.
Una vez enviado el formulario, aparece una ventana emergente titulada "Información de la tarjeta". En ella se solicita el número de tarjeta de crédito de la víctima, la fecha de caducidad y el código de seguridad CVV, supuestamente para que el reembolso pueda abonarse al método de pago original.
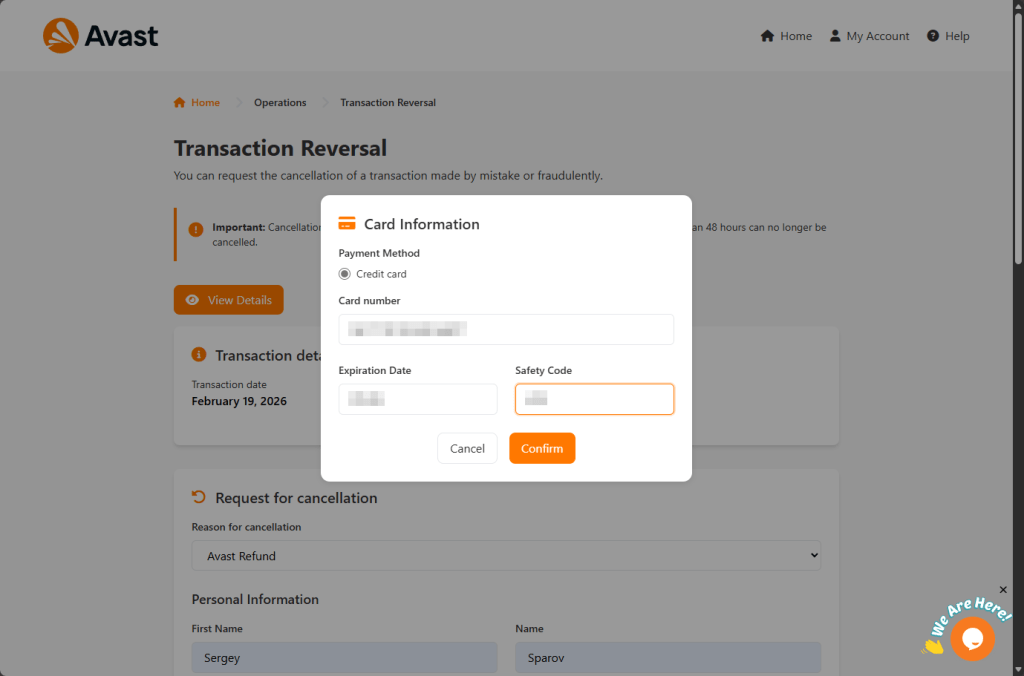
Este es el momento para el que se ha estado preparando toda la operación.
La página incluso implementa la validación mediante el algoritmo de Luhn (la comprobación matemática que utilizan los bancos para verificar los números de tarjeta), por lo que los números de prueba o los errores tipográficos accidentales se rechazan antes de su envío. Solo se aceptan números de tarjeta con una estructura válida.
Al hacer clic en el botón Confirmar, el navegador envía una solicitud POST a send.php, un archivo del servidor que recibe la información completa como un objeto JSON. Esta información contiene todos los campos que la víctima completó: nombre, dirección, datos de contacto, número de tarjeta, fecha de vencimiento y código CVV.
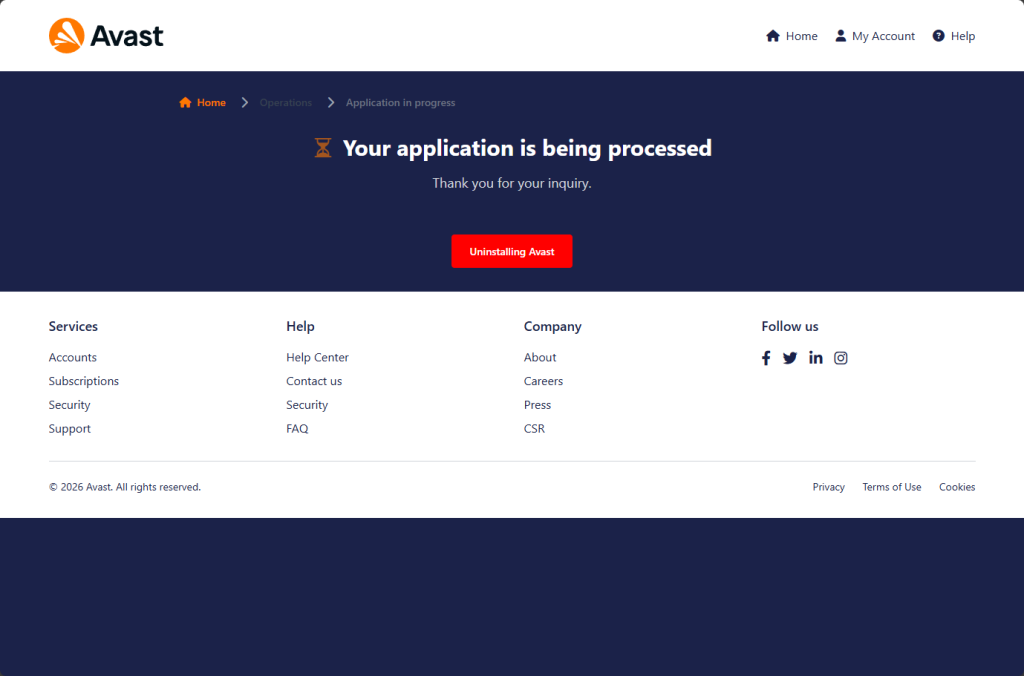
Una vez enviados los datos, la víctima es redirigida a una página de confirmación que dice:
“Su solicitud está siendo procesada. Gracias por su consulta.”
Debajo de ese mensaje tranquilizador, hay un botón con la etiqueta "Desinstalar Avast". Un último intento de ingeniería social que anima a la víctima a eliminar el mismo software de seguridad que, de otro modo, podría alertarla de lo sucedido.
¿Por qué hay un chat en vivo en una página de phishing?
Lo que distingue a esta campaña de muchas páginas de phishing es la presencia de un widget de chat en vivo en tiempo real integrado en la esquina inferior derecha de la pantalla. El widget es proporcionado por Tawk.to, una plataforma legítima de atención al cliente, y tiene el identificador de cuenta 689773de2f0f7c192611b3bf con el código de widget 1j27pp82q.
Esto significa que alguien (casi con toda seguridad los operadores del sitio de phishing) puede ver cuándo un visitante está en la página e iniciar una conversación en directo con él.
El valor táctico es significativo. Un visitante confundido que note la discrepancia en los plazos ("72 horas" frente a "48 horas"), o que dude antes de introducir los datos de su tarjeta, puede recibir un empujón de un "agente de soporte" que le ofrezca tranquilidad en tiempo real.
Transforma una página de phishing estática en una operación de fraude interactiva.
¿A quién va dirigida esta página?
Lo que hace que esta página sea excepcionalmente efectiva es que no necesita dirigirse a un tipo de persona específico. Está diseñada para captar a cuatro tipos de visitantes completamente diferentes con el mismo formulario, cada uno con un motivo distinto para completarlo.
- El cliente de Avast: alguien que compró una licencia, no deseaba renovarla y ve en esta página una vía legítima para impugnar el cargo. Su relación previa con la marca hace que la interfaz le resulte familiar.
- El suscriptor olvidado: Tiene una cuenta de Avast, pero no recuerda haberse registrado. Quizás fue hace años o venía incluido con otro producto. Ve un cargo de -499,99 €, concluye que le están cobrando de más y ni siquiera piensa en iniciar sesión en una cuenta que apenas recuerda haber tenido.
- El usuario que nunca ha usado Avast, alarmado por el cargo, asume que le han robado los datos de su tarjeta y los han usado sin su conocimiento. Llega convencido de que se ha cometido un delito en su contra, con prisa y predispuesto a confiar en cualquier proceso que parezca oficial y que ofrezca una solución. Este es el perfil más peligroso, ya que el plazo de 72 horas no es un detalle sin importancia para él, sino una fecha límite.
- El oportunista: alguien que sabe que no le han cobrado nada, pero cree haber encontrado 499,99 € que puede reclamar. Intenta cobrar un dinero que nunca le perteneció, solo para perder los datos de su tarjeta en el proceso.
La página nunca tiene que distinguir entre estos visitantes. No hace preguntas que revelen a qué perfil pertenece una persona. No requiere inicio de sesión, clave de licencia ni comprobante de compra. Solo un cargo, un formulario y un campo para la tarjeta.
Cómo saber si una página de reembolso es una estafa
Las estafas de reembolso como esta no se limitan a Avast. Cualquier marca puede ser suplantada. Estas son las señales de alerta a las que debe prestar atención:
- Un cargo que no reconoces y que aparece con la fecha "de hoy": Los estafadores suelen insertar automáticamente la fecha actual para que la transacción parezca urgente y real.
- windows de cancelación urgentes: Los mensajes que afirman que tienes un tiempo limitado para actuar están diseñados para presionarte a que te apresures.
- Solicitudes de los datos completos de la tarjeta de crédito para “procesar” un reembolso: Los reembolsos legítimos no requieren que vuelva a introducir el número completo de su tarjeta y el código CVV en una página aleatoria.
- No se requiere inicio de sesión, clave de licencia ni comprobante de compra: las empresas legítimas verifican tu cuenta. Las páginas fraudulentas omiten la verificación y van directamente a los detalles de pago.
- El chat en directo que te presiona para que completes el proceso: la tranquilidad que te transmite un "agente de soporte" en tiempo real puede formar parte de la estafa, no ser prueba de que el sitio sea legítimo.
- Instrucciones para desinstalar su software de seguridad: Ningún proceso de reembolso legítimo le exigirá que elimine su protección.
- Dominios similares: Los nombres de sitios web ligeramente modificados son una señal de alerta importante. Siempre escriba la dirección web oficial de la empresa directamente en su navegador en lugar de hacer clic en enlaces.
Si detectas alguna de estas señales, deberías detenerte. No ingreses información personal ni financiera en una página a la que accediste mediante un mensaje no solicitado o un enlace sospechoso.
Qué hacer si ingresaste tus datos
Si usted proporcionó los datos de su tarjeta:
- Comuníquese con su banco o emisor de la tarjeta de inmediato y cancele la tarjeta.
- Impugne cualquier cargo no autorizado.
- No espere a que aparezca el fraude: los datos de tarjetas robadas a menudo se utilizan rápidamente.
- Cambia las contraseñas de las cuentas vinculadas a la dirección de correo electrónico que proporcionaste.
- Realiza un análisis completo con un producto de seguridad de buena reputación.
Otras formas de mantenerse a salvo:
- Mantén tu dispositivo y software actualizados.
- Utilice protección antimalware activa con protección web habilitada.
- Si no estás seguro de si algo es una estafa, Malwarebytes Los usuarios pueden enviar mensajes sospechosos a Scam Guard para su revisión.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .