

Una descarga de Slack infectada con un troyano desde un sitio web de typosquatting está proporcionando a los atacantes algo que la mayoría de los usuarios ni siquiera sabrían que buscan: un escritorio oculto ejecutándose en su máquina.
El instalador parece legítimo e incluso inicia una copia funcional de Slack. Sin embargo, en segundo plano, puede crear una sesión invisible donde los atacantes pueden navegar, acceder a cuentas e interactuar con tu sistema sin que aparezca nada en tu pantalla. Cabe aclarar que esta campaña no tiene nada que ver con Slack, la empresa, y ya les hemos informado de lo que descubrimos.
Slack cuenta con decenas de millones de usuarios activos diarios en más de 200 000 organizaciones de pago en más de 150 países, incluidas 77 de las empresas Fortune 100. Por lo tanto, un instalador infectado con un troyano no solo representa una amenaza para la persona que lo ejecuta, sino también para las redes corporativas, las cuentas vinculadas a SSO y las comunicaciones internas.
Todo el mundo confía en el logotipo.
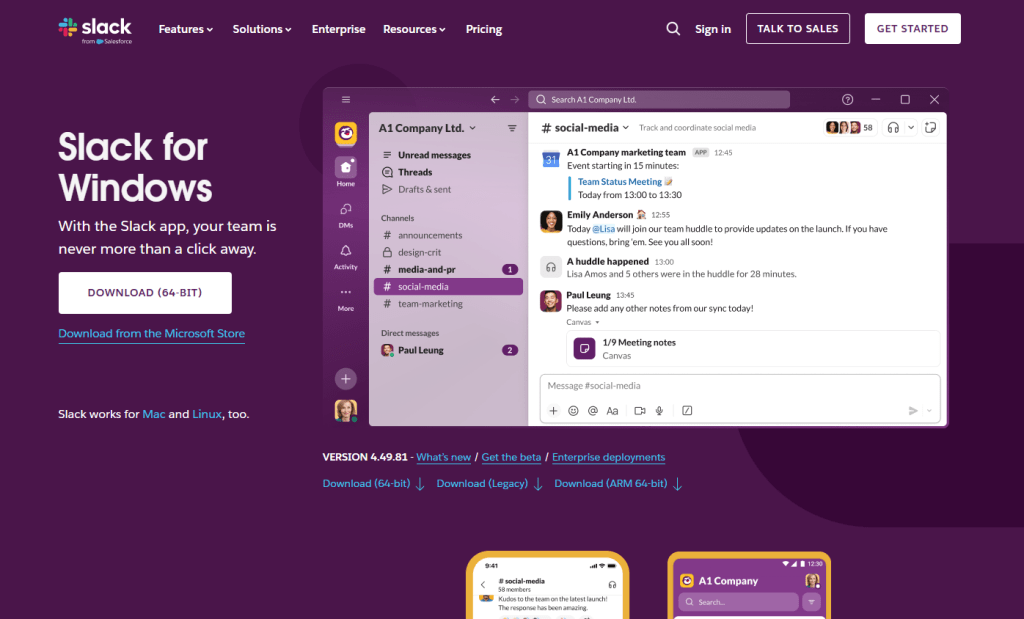
Slack es una de esas aplicaciones que la gente instala sin pensarlo dos veces. Se ubica junto a Chrome Zoom se suma al panteón de programas que los trabajadores descargan el primer día de un nuevo empleo, a menudo mediante una búsqueda rápida en Google en lugar de un enlace guardado. Eso es lo que lo convierte en una opción tan atractiva. La marca es reconocible al instante, el instalador es algo que millones de personas ya han usado, y la experiencia de verlo configurarse resulta completamente normal.
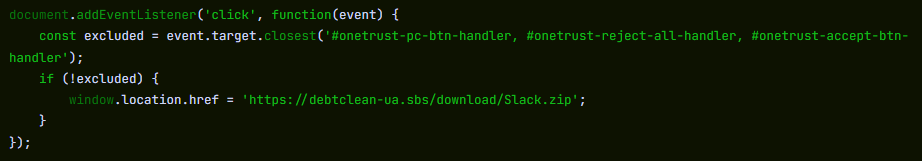
Los atacantes detrás de esta campaña registraron el dominio. slacks[.]pro (nótese la “s” adicional y el dominio de nivel superior .pro en lugar de .com). El código fuente del sitio incluye un controlador de clics de JavaScript que intercepta cada clic en la página y redirige el navegador a una descarga alojada en un dominio separado, debtclean-ua[.]sbsLos únicos clics excluidos son los de los botones de consentimiento de cookies; cualquier otro clic activa la descarga. No se trata de un ataque de descarga automática que explote el navegador silenciosamente, pero se le parece bastante: solo requiere un clic de un usuario distraído.
Lo que llega al escritorio de la víctima es un archivo llamado slack-4-49-81.exe, un nombre que refleja con suficiente precisión la numeración de versiones real de Slack como para que la mayoría de la gente no lo dude.
Esta no es una táctica desconocida. En agosto de 2024, documentamos una campaña casi idéntica que utilizaba anuncios fraudulentos de Google Ads para redirigir las búsquedas de Slack a una página de descarga maliciosa. Esos ataques distribuyeron SecTopRAT, un troyano de acceso remoto con capacidad de robo de datos.
Estas campañas siguen reapareciendo porque la fórmula funciona: los atacantes toman una marca de confianza, registran un dominio convincente y cuentan con que la mayoría de la gente no examina detenidamente una URL cuando simplemente intentan configurar su equipo para trabajar.
Una instalación real y un cargador oculto, funcionando uno al lado del otro
Lo que hace que esta muestra en particular sea ingeniosa es que no solo simula instalar Slack, sino que instala una copia funcional de la aplicación mientras ejecuta simultáneamente un cargador de malware en segundo plano. La víctima ve una pantalla de inicio legítima, observa cómo aparece Slack en su barra de tareas y no tiene motivos para sospechar que algo salió mal.

¿Cogiste algo que no debías?
A los pocos segundos de ser lanzado, slack-4-49-81.exe escribe dos archivos temporales en el usuario. %TEMP% carpeta. La primera, slack.tmp, es el señuelo: un paquete de instalación autoextraíble de Squirrel. Squirrel es un marco de actualización legítimo de código abierto integrado en docenas de aplicaciones Electron, incluidas las reales Slack, Discord y Microsoft Teams El dispensador incluye una copia auténtica de Squirrel's Update.exe junto con un paquete NuGet llamado slack-4.49.81-full.nupkg, una imagen de salpicadura de marca (background.gif), y un manifiesto de lanzamiento. Cuando slack.tmp corre, desglosa todo esto en %LOCALAPPDATA%\SquirrelTemp, lanzamientos Update.exe con un estándar --install bandera, y a partir de ese momento, la instalación de Slack procede exactamente como si el usuario hubiera descargado la aplicación desde slack.comSlack se abre, tiene buen aspecto y funciona.
El segundo archivo, svc.tmpllega segundos después. Este es el cargador: un ejecutable separado de ~519 KB incrustado dentro del instalador de 150 MB y extraído en %TEMP% junto al señuelo. No está firmado y se identifica en sus metadatos de ejecutable portátil (PE) como Windows Servicio de actualización de componentes de Microsoft Corporation, y no tiene relación con el marco Squirrel ni con la aplicación Slack que se está instalando junto a él. Casi inmediatamente crea un pequeño archivo llamado loader_log.txt en la carpeta temporal, confirmando que la etapa de carga ha comenzado e intenta contactar con un servidor de comando y control (C2) en 94.232.46.16 en el puerto TCP 8081.
Mientras tanto, la instalación de Squirrel se completa y escribe una clave de registro Run para sobrevivir a los reinicios: nombre del valor com.squirrel.slack.slack bajo HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\RunEste es el nombre de clave y la ruta exactos que crea una instalación legítima de Slack. Un administrador de TI que revise las entradas de inicio automático verá lo que parece una instalación normal de Slack y seguirá adelante.
Dentro del cargador: lo que revela el análisis estático
Para entender qué se supone que debe hacer el cargador una vez que tiene un canal C2, examinamos el binario directamente. Su información de versión PE afirma ser un Windows Servicio de actualización de componentes (nombre interno) WinSvcUpd.exe), publicado por Microsoft Corporation, versión 1.4.2.0. Nada de esto es cierto. Es una falsa alarma diseñada para pasar desapercibida en una lista de procesos o en el administrador de tareas.
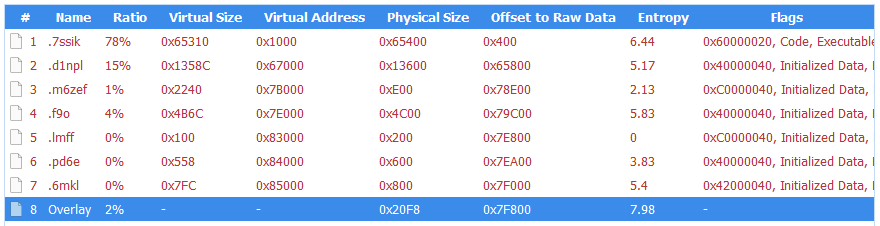
El binario es de 64 bits. Windows ejecutable compilado con MSVC. Sus siete secciones PE tienen nombres aleatorios, como .7ssik, .d1npl, .m6zef, en lugar de los archivos .text y .rdata estándar producidos por compiladores normales, lo cual es coherente con el uso de una herramienta de construcción o cifrado personalizada. Su tabla de importación es deliberadamente mínima: 90 funciones de KERNEL32.dll y nada más. No hay importaciones estáticas para redes, acceso al registro o manipulación de procesos. En su lugar, resuelve esas API en tiempo de ejecución usando GetProcAddress y LoadLibraryExW, una técnica estándar que oculta las capacidades reales del binario al análisis de la tabla de importación.
Lo que hace que esta muestra sea inusual para un cargador es su gran cantidad de información interna. El binario está repleto de cadenas de depuración que detallan toda su arquitectura, organizada en subsistemas etiquetados. Estas cadenas nunca estuvieron destinadas a ser vistas por la víctima. Son diagnósticos para desarrolladores que se incluyeron en la compilación y nos indican con precisión para qué fue diseñada esta herramienta.
Cadenas con prefijo [P1] Describa la primera fase: el cargador descarga una carga útil desde su C2 ([P1] Downloading payload...). La descarga en sí utiliza WinHTTP, que se resuelve en tiempo de ejecución. Las cadenas de depuración [HTTP] Connect, [HTTP] Send, y [HTTP] Recv rastrear el ciclo completo de la solicitud, mientras que [HTTP] winhttp unavailable revela la ruta alternativa si no se puede cargar la biblioteca. Almacena la carga útil en la memoria compartida a través de Windows API de mapeo de archivos ([P1] Payload in shared memory), y lanza una segunda copia de sí misma como Fase 2 ([P1] Phase-2 launched). La fase 2 lee la carga útil de la memoria compartida ([P2] Payload copied from shared memory) y lo descifra. Las cadenas [CRYPT] Decrypting... y [CRYPT] MZ OK confirmar que la carga útil llega cifrada y se valida como tal. Windows ejecutable después del descifrado. La DLL descifrada se escribe en el disco con un nombre de archivo que coincide con el patrón. wmiprvse_*.tmp, diseñado para mimetizarse con los archivos temporales creados por el legítimo Windows Host del proveedor WMI.
El cargador está diseñado para llamar a una función exportada específica de la DLL descifrada: HvncRunLas cuerdas [LOAD] Calling HvncRun... y --- HvncClient log --- Se identifica la carga útil como un cliente HVNC, una herramienta de computación de red virtual oculta. HVNC se diferencia de un troyano de acceso remoto convencional en un aspecto crucial: crea una sesión de escritorio completamente independiente e invisible en el equipo de la víctima. El atacante puede abrir navegadores, acceder a portales bancarios e interactuar con sesiones autenticadas sin que aparezca nada en la pantalla del usuario. Es una herramienta asociada principalmente con operaciones de fraude financiero.
Para ejecutar la carga útil HVNC de forma encubierta, el cargador está equipado para inyectar la DLL en explorer.exe utilizando una técnica conocida como inyección basada en secciones. Las cadenas [INJ] === Section-based injection into explorer.exe === y [INJ] Remote thread created in explorer.exe! describe una secuencia en la que el cargador crea una sección de memoria compartida mediante NtCreateSection, lo mapea tanto en su propio proceso como en el Windows shell, escribe shellcode y la ruta de la DLL en la región compartida, y comienza un hilo remoto a través de NtCreateThreadExEsta es una variante de inyección de procesos más difícil de detectar que la clásica. WriteProcessMemory enfoque, porque evita escribir directamente en el espacio de memoria del destino. Si las API de NT no están disponibles, el cargador recurre a escribir la DLL en el disco y cargarla directamente ([INJ] Required NT APIs not available, falling back to DropAndLoad).
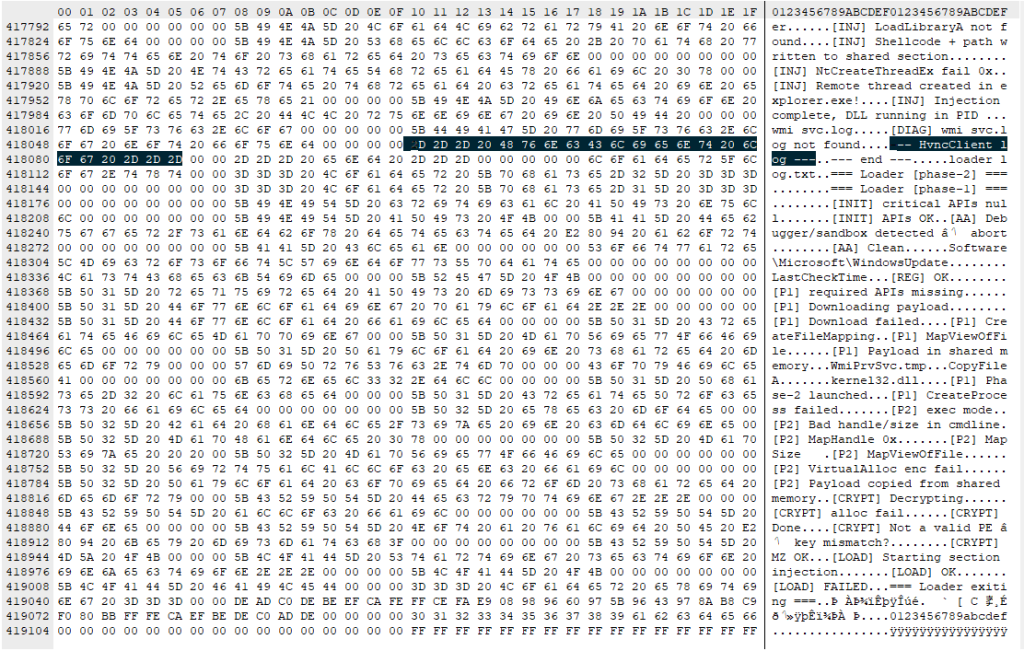
El binario incluye defensas anti-análisis activas. La cadena [AA] Debugger/sandbox detected indica que verifica la observación y modifica su comportamiento en consecuencia. Tiene las herramientas para hacerlo: IsDebuggerPresent y GetTickCount Aparecen en la tabla de importación, comúnmente utilizada para la detección del depurador y la evasión de entornos aislados basada en tiempos, aunque ambas son también importaciones estándar de la CRT en cualquier binario compilado con MSVC. La cadena de depuración es la señal más clara de que estas API se utilizan intencionalmente.
Lo que esto significa para alguien que lo dirigió
Si descargaste Slack desde cualquier otro lugar que no sea slack.com recientemente, particularmente desde un dominio que termina en .proSi se trata de un programa que descarga automáticamente un archivo al hacer clic en cualquier parte de la página, tómelo en serio.
El cargador intenta llegar a su servidor C2 antes de que la ventana de Slack termine de cargarse. Está diseñado para usar esa conexión (si se establece) para descargar y descifrar una carga útil HVNC e inyectarla en explorer.exe operar desde dentro del Windows El propio shell. La instalación de Squirrel escribe la misma clave Run que una instalación legítima de Slack, por lo que la entrada de inicio automático es indistinguible de una máquina limpia. Mientras tanto, el cargador solo necesita tener éxito una vez: si descarga la carga útil HVNC y la inyecta en explorer.exe Durante la ejecución inicial, el atacante obtiene una base que se mantiene hasta el siguiente reinicio. La persistencia de la carga útil dependerá de los siguientes movimientos del operador C2.
Cómo mantenerse a salvo
Esta campaña es un caso de estudio sobre cuánto esfuerzo de ingeniería se necesita para parecer ordinario. Una ruta de código instala software real a través de un marco legítimo. La otra ejecuta un cargador multifase con resolución dinámica de API, entrega de carga útil cifrada, inyección de procesos en el Windows El shell y las defensas anti-análisis están integrados en un binario que se identifica como un servicio de Microsoft. El señuelo oculta lo que sucede, mientras que el cargador le da al atacante una puerta de entrada.
Guarda en tus marcadores las páginas de descarga oficiales del software que utilizas. Si sueles buscar en Google "descargar Slack" y hacer clic en el primer resultado que te parece correcto, eres justo el tipo de persona a la que esta campaña está dirigida.
- Descarga Slack únicamente desde el sitio oficial . Accede directamente a slack.com o usa un marcador de confianza. Evita hacer clic en anuncios o enlaces desconocidos.
- Revisa la URL con atención . Busca cambios sutiles como letras adicionales o dominios inusuales (por ejemplo, “.pro” en lugar de “.com”).
- Ten cuidado con los sitios que inician descargas al hacer clic . Si una página comienza a descargar un archivo al hacer clic en cualquier parte, ciérrala.
- Verifique el instalador antes de ejecutarlo . Haga clic con el botón derecho en el archivo, compruebe sus propiedades y busque una firma digital válida.
- Utilice protección de seguridad en tiempo real . Una herramienta de seguridad puede bloquear dominios maliciosos conocidos y detectar comportamientos sospechosos durante la instalación.
- Esté atento a comportamientos inusuales después de instalar software . La actividad de red inesperada, las ralentizaciones o los procesos desconocidos merecen ser investigados.
- Si algo te parece extraño, actúa con rapidez . Desconéctate de internet, realiza un análisis completo y cambia tus contraseñas desde un dispositivo limpio, especialmente las de correo electrónico, banca y cuentas de trabajo.
Qué hacer si usted puede haber sido afectado
- Desconéctese de la red inmediatamente para interrumpir cualquier sesión C2 activa.
- Realiza un análisis completo con Malwarebytes .
- Cambia todas las contraseñas de las cuentas a las que hayas accedido desde este equipo. Hazlo desde un dispositivo diferente y limpio. Da prioridad a las cuentas de correo electrónico, banca y SSO.
- Si se trataba de un equipo de trabajo, notifique inmediatamente a su equipo de informática o de seguridad.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
cfd2e466ea5ac50f9d9267f3535a68a23e4ff62e3fe3e20a30ec52024553c564 (slack-4-49-81.exe)
08fd0a82cdeb0a963b7416cf57446564dfed5de5c6f66dee94b36d28bfefec9d (svc.tmp)
Distribución
slacks[.]pro
debtclean-ua[.]sbs
Indicadores de red
94.232.46.16:8081
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →







