Ante el aumento de los despidos y la avalancha de personas que buscan empleo en el mercado laboral, las campañas de phishing que suplantan la identidad de grandes marcas, como Coca-Cola y Ferrari, se están intensificando y son más sofisticadas que nunca.
La primera estafa que encontramos utiliza una página de reservas convincente para recopilar datos personales y luego engaña a las víctimas para que entreguen las credenciales de su cuenta de trabajo de Google a través de una página de inicio de sesión falsa disfrazada dentro de lo que parece una página real. Chrome Ventana del navegador. Lo que hace que esta campaña sea particularmente peligrosa es que va más allá del truco habitual de la ventana falsa: el kit no solo captura una contraseña y se detiene, sino que el código fuente muestra que transmite la entrada del usuario a un servidor controlado por el atacante y muestra dinámicamente diferentes solicitudes de autenticación de dos factores según la respuesta del servidor, lo que coincide con los marcos de phishing en tiempo real diseñados para eludir la autenticación multifactor.
Si has recibido una oferta de trabajo inesperada en la que te piden que "programes una llamada", esto es a lo que debes prestar atención.
Una tormenta perfecta para las estafas laborales.
Estas estafas no surgen de la nada. El mercado laboral estadounidense ha estado bajo una presión constante, ya que los empleadores despidieron a más de 1,17 millones de trabajadores en 2025 —la cifra más alta desde la pandemia—, todo ello impulsado por una combinación de reducciones de personal a nivel federal, recortes de costos corporativos y una desaceleración generalizada de las contrataciones. La tasa de desempleo alcanzó un máximo de cuatro años del 4,5 % en noviembre de 2025, y el desempleo de larga duración —que incluye a quienes llevan 27 semanas o más sin trabajo— ha aumentado en 322.000 personas durante el último año.
En declaraciones a CNBC, Heather Long, economista jefe de Navy Federal Credit Union, describió el panorama sin rodeos : "Es probable que sea una primavera difícil para quienes buscan empleo".
En medio de la incertidumbre, los estafadores siguen muy activos. Según la FTC, las pérdidas por estafas laborales aumentaron de 90 millones de dólares en 2020 a más de 501 millones en 2024, y las denuncias en esta categoría se triplicaron durante ese período. Como señaló Melanie McGovern, del Better Business Bureau (BBB): «Las estafas laborales están resurgiendo con fuerza».
Recientemente, descubrimos dos campañas que ilustran lo sofisticadas que se han vuelto estas estafas: una que suplanta la identidad de Coca-Cola y otra que suplanta la de Ferrari. Ambas explotan la desesperación y la confianza propias de un mercado laboral competitivo, y ambas emplean kits de phishing que van mucho más allá de una simple página de inicio de sesión falsa.
Estafa 1: La entrevista de Coca-Cola que roba tu cuenta de Google.
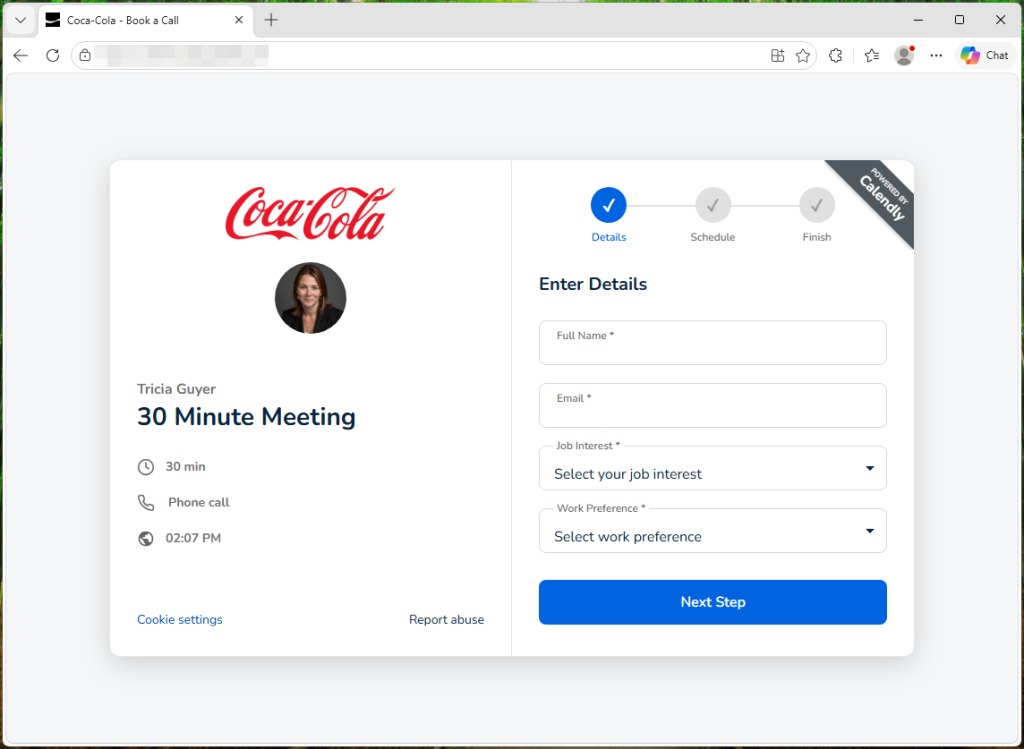
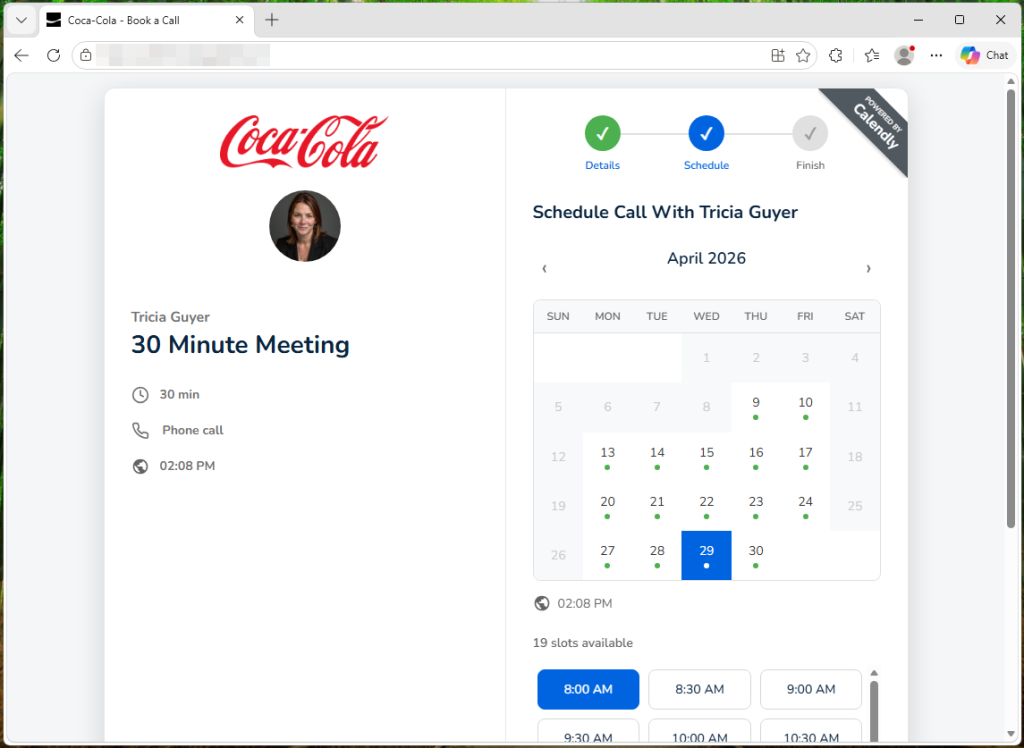
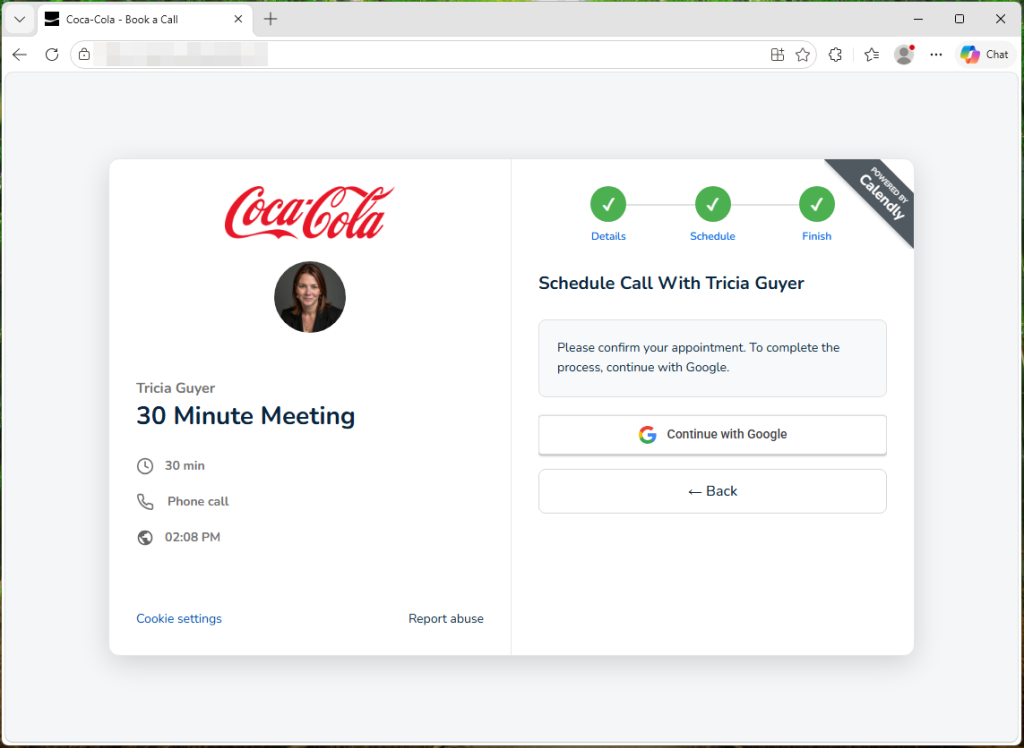
El ataque comienza con un enlace a lo que parece ser una página de programación de citas de Calendly para una reclutadora de Coca-Cola llamada "Tricia Guyer". Se le pide que complete su nombre, correo electrónico, el tipo de trabajo que le interesa y sus preferencias laborales; nada que levantaría sospechas durante una búsqueda de empleo normal.
La primera señal de alerta, sin embargo, es cómo llegaste allí. Los reclutadores legítimos generalmente no envían enlaces de programación no solicitados sin contacto previo ni sin haber recibido una solicitud. Todo esto significa que si no solicitaste un puesto en Coca-Cola y nunca has hablado con esta persona, desconfía profundamente del enlace, sin importar lo profesional que parezca la página.
La ventana falsa del navegador que engaña incluso a los usuarios más precavidos.
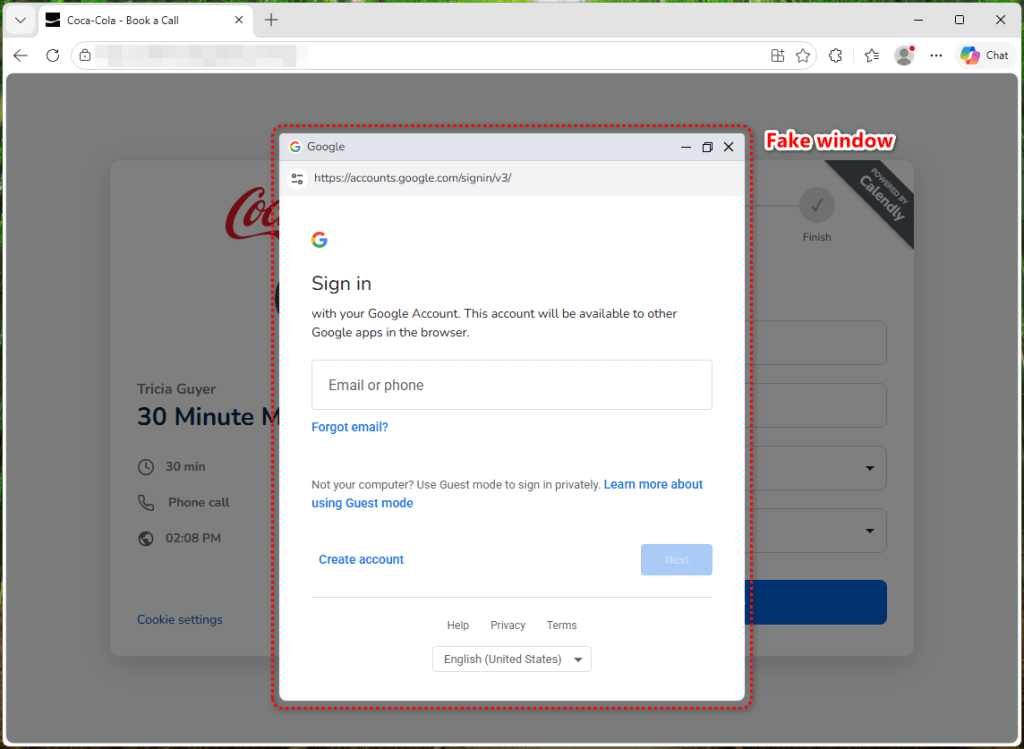
Después de completar el formulario de reserva, se le pide que elija una fecha y haga clic en "Continuar con Google". Aquí sucede algo engañoso. En lugar de abrir una página de inicio de sesión real de Google, el sitio dibuja una página simulada. Chrome ventana del navegador dentro de la propia página web, en lugar de abrir una ventana emergente del navegador real. Incluso tiene una barra de título con botones para minimizar, maximizar y cerrar. También tiene una barra de URL que dice https://accounts.google.com/signin/v3/.
En muchos sentidos, se parece muchísimo a una ventana emergente de Google, pero no lo es. Es solo una imagen de una, con campos de formulario superpuestos.
No solo quieren tu contraseña, sino también tu código de verificación.
La mayoría de los ataques con ventanas falsas en el navegador son relativamente sencillos: muestran un formulario de inicio de sesión convincente, roban tu correo electrónico y contraseña, y ahí termina todo. Si tienes la autenticación de dos factores activada, esas credenciales robadas por sí solas no son suficientes para acceder a tu cuenta, ya que el atacante se topa con un obstáculo en el paso de verificación.
Este kit no llega a ese límite.
Una vez que ingresas tu correo electrónico y contraseña, la página comienza a consultar el servidor backend del atacante cada tres segundos (un patrón visible en el código fuente) para obtener instrucciones sobre qué mostrarte a continuación. En el otro extremo, las credenciales enviadas se envían al servidor del atacante a través de un punto final de inicio de sesión dedicado. El comportamiento del kit (que consulta inmediatamente el tipo de desafío de autenticación después del envío) es consistente con el uso que el atacante hace de esas credenciales contra el inicio de sesión real de Google en paralelo. El kit contiene cuatro pantallas de verificación separadas: para códigos de correo electrónico, códigos de autenticación, códigos SMS y solicitudes telefónicas de Google. Cuando Google le pide al atacante un segundo paso de verificación, el backend le indica a la página qué pantalla mostrar, y el código fuente dirige a la víctima a la solicitud correspondiente según un valor de authType en la respuesta del servidor. Ves lo que parece una solicitud normal de Google y entregas el código sin pensarlo dos veces.
Debido a que este intercambio de datos se produce cada pocos segundos, el atacante puede reenviar cada desafío e introducir tu respuesta en el inicio de sesión real de Google casi al instante. El servidor también puede mostrar mensajes de error personalizados en tu pantalla. El código comprueba si hay un campo de error en la respuesta del servidor y lo muestra directamente —como «Contraseña incorrecta, inténtalo de nuevo»— para forzar un nuevo intento si algo falla por su parte. Esto convierte lo que normalmente sería un simple robo de credenciales en un posible secuestro total de la cuenta, incluso con la autenticación de dos factores activada. Para cuando veas la página de «Reunión confirmada», tus credenciales y cualquier código de verificación que hayas introducido ya se habrán enviado al servidor del atacante.
¿Gmail personal? No lo quieren.
Un detalle revelador: el formulario rechaza las direcciones @gmail.com con el mensaje «Utilice su correo electrónico profesional o de empresa», un filtro integrado en el código fuente. Esto afecta específicamente a las cuentas corporativas de Google Workspace. La razón es sencilla: una cuenta de trabajo comprometida es mucho más valiosa, ya que puede dar acceso a correos electrónicos de la empresa, documentos compartidos, calendarios internos y utilizarse para lanzar ataques contra compañeros de trabajo.
Estafa 2: La página de empleo de Ferrari que te roba tu Facebook cartas credenciales
El kit de Coca-Cola no es un caso aislado. Encontramos una segunda campaña de phishing, esta vez suplantando la identidad de Ferrari, que emplea un enfoque diferente pero igualmente efectivo.
La página se presenta como el portal oficial de empleo de Ferrari. Incluye la barra de navegación, la imagen corporativa y las secciones que cabría esperar en la página de contratación de una empresa real, con títulos como «Oportunidades profesionales», «Centros en las personas», «La pasión como eje central» y «Excelencia».
Pero la trampa está en la parte superior. Superpuesta en la página hay una ventana emergente que dice "Has sido invitado a postularte" para un puesto de marketing. Explica que estás accediendo a la página a través de una "invitación directa por correo electrónico para acelerar el proceso de selección". Luego te pide que "Continúes con Facebook ” o para introducir su correo electrónico con una contraseña.
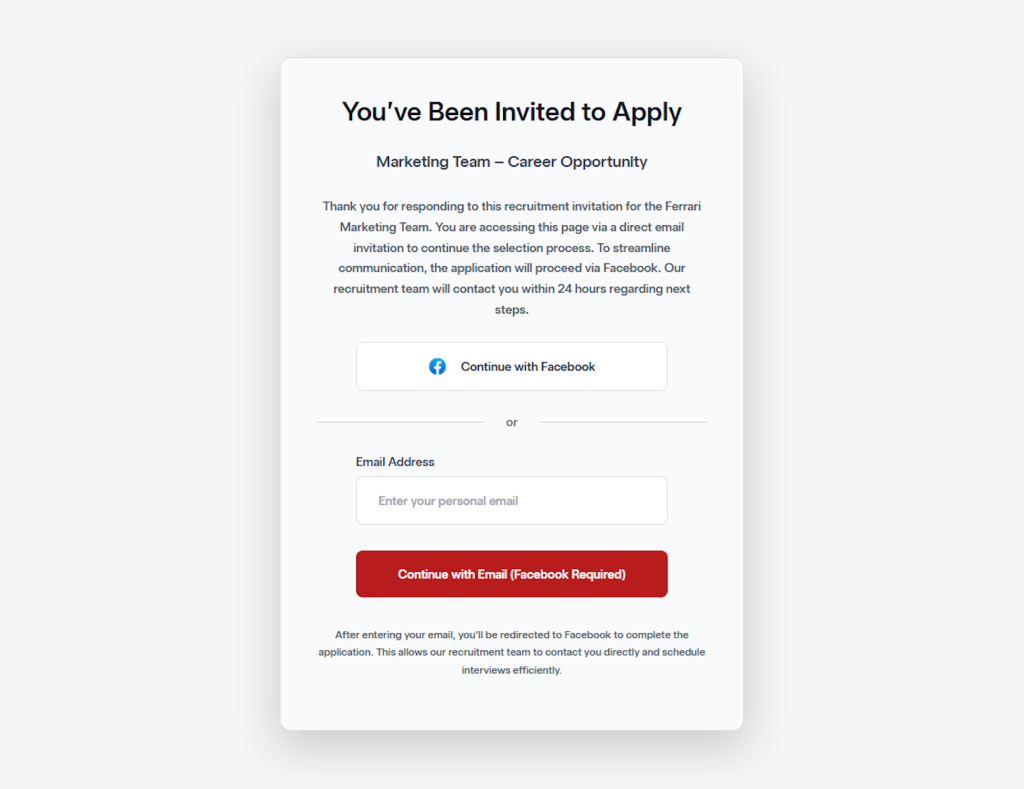
Este es el gancho de phishing. Ya sea que haga clic en el Facebook Si pulsas el botón o introduces tu correo electrónico, te redirigirán a una página falsa. Facebook Página de inicio de sesión diseñada para robar tus credenciales. El método imita una técnica común de phishing de OAuth: muchos portales legítimos de solicitud de empleo permiten iniciar sesión a través de cuentas de redes sociales, lo que hace que este truco sea tan convincente. A la víctima no se le pide que haga nada inusual, solo "iniciar sesión con Facebook ” para completar una solicitud de empleo.
A diferencia de la campaña de Coca-Cola, que se dirigió a las cuentas corporativas de Google Workspace y presentó un sofisticado kit para eludir la MFA, la estafa de Ferrari abarca un espectro más amplio al ir tras Facebook credenciales. Una comprometida Facebook Una cuenta puede dar a los atacantes acceso a servicios vinculados, mensajes personales e información de identidad, lo que facilita la ingeniería social . Además, sirve como plataforma para propagar estafas a los contactos de la víctima.
El denominador común de ambas campañas es el señuelo: un nombre de empresa prestigioso y la promesa de una oportunidad profesional. En un mercado laboral donde millones de personas buscan trabajo activamente, esta combinación resulta sumamente eficaz.
Cómo protegerse
- Desconfía de las ofertas de trabajo no solicitadas . Si no te postulaste para el puesto y no conoces al reclutador, no hagas clic en el enlace. Consulta directamente la página de empleo de la empresa y verifica si el puesto y el reclutador son reales.
- Aprende a detectar una ventana de navegador falsa:
- Prueba a arrastrar la "ventana emergente" : una ventana emergente real se mueve libremente fuera de la ventana principal del navegador, mientras que una falsa se queda atascada en los bordes porque forma parte de la página.
- Prueba a minimizar el navegador : una ventana emergente real permanece en el escritorio como una ventana independiente, mientras que una falsa desaparece junto con la página.
- Inspecciona la barra de direcciones dentro de la ventana : puede parecer correcta, pero es solo un gráfico. No puedes hacer clic en ella, seleccionar el texto ni escribir una nueva dirección como lo harías en un navegador real.
- Aunque la ventana emergente supere las pruebas anteriores, compruebe siempre la URL antes de introducir cualquier credencial .
- Nunca introduzcas tus contraseñas en una página de programación de citas . Los servicios legítimos como Calendly no requieren tu contraseña de correo electrónico para reservar una reunión.
- Si ya ingresaste tus credenciales, cambia tu contraseña de Google inmediatamente y revoca todas las sesiones en myaccount .google.com > Seguridad > Tus dispositivos.
El mercado laboral es un terreno fértil para los estafadores.
Quienes buscan empleo son especialmente vulnerables al phishing. Esperan correos de desconocidos, están acostumbrados a rellenar formularios y la oportunidad laboral los motiva lo suficiente como para no cuestionar un paso adicional de inicio de sesión. Con una tasa de desempleo en EE. UU. que ronda el 4,3 % o el 4,4 % hasta principios de 2026, cientos de miles de trabajadores federales recientemente despedidos compitiendo por puestos en el sector privado y una tasa de contratación en su nivel más bajo en años, el número de víctimas potenciales nunca ha sido mayor. Los estafadores lo saben y están invirtiendo grandes esfuerzos en hacer que sus engaños parezcan legítimos, con logotipos de empresas reales, interfaces de reserva profesionales y páginas de inicio de sesión falsas con una precisión impecable. Estos sistemas se perfeccionan más rápido de lo que la mayoría de la gente se adapta a sus instintos.
La mejor protección no es detectar la falsificación, sino saber que ningún proceso de contratación legítimo le exigirá que se autentique a través de una página desconocida, ya sea que esté disfrazada de Google, Facebook o cualquier otra cosa. En caso de duda, cierra la pestaña, visita directamente el sitio web de la empresa y aplica el método tradicional.
Indicadores de Compromiso (IOC)
Dominio
- hrguxhellito281[.]onrender[.]com (servidor backend)
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .