Los jugadores online deben tener cuidado con una estafa muy convincente que pretende robarles su cuenta de Steam.
La estafa utiliza páginas de verificación de FACEIT falsas que parecen legítimas, con la marca oficial, enlaces que funcionan y lo que parece ser una ventana de inicio de sesión real de Steam. Para cuando solicita la contraseña, muchas víctimas están convencidas de que están interactuando con un servicio auténtico.
El objetivo es robar tu cuenta de Steam.
Por qué esta estafa se dirige a los jugadores de FACEIT
Si no eres un jugador competitivo, FACEIT puede que no te diga nada. Pero para millones de personas es algo muy importante, y eso lo convierte en un objetivo para los ciberdelincuentes que intentan suplantar su identidad.
FACEIT es una de las plataformas de juegos competitivos más grandes para Counter-Strike 2 (CS2). Millones de jugadores la utilizan para partidas clasificatorias, torneos, ligas y sistemas avanzados de protección contra trampas.
Para usar FACEIT, los jugadores suelen conectar sus cuentas de la plataforma Steam, que son valiosas para los estafadores.
Una cuenta de Steam robada puede contener:
- Juegos comprados por valor de cientos o miles de dólares
- Aspectos y objetos valiosos de CS2, algunos con un valor significativo en dinero real.
- Fondos de la cartera y métodos de pago guardados
- Años de amigos, mensajes y reputación en la comunidad.
Una vez que los delincuentes obtienen acceso, pueden robar artículos, estafar a amigos o vender la cuenta en mercados ilícitos.
Dado que FACEIT se conecta con Steam, una página falsa de "verificación de FACEIT" es una forma sencilla de engañar a la gente. Las víctimas creen que están actualizando su cuenta, pero los atacantes en realidad intentan robar cuentas de Steam que pueden contener juegos valiosos, aspectos y fondos en la cartera. Los jugadores son especialmente vulnerables porque están acostumbrados a vincular sus cuentas y seguir los pasos de verificación, y pueden actuar con rapidez si creen que su acceso a un juego está en riesgo.
Cómo funciona la estafa
El ataque comienza con un sitio web que se parece a una página oficial de FACEIT. Es probable que las páginas fraudulentas se distribuyan a través de los mismos canales que los jugadores usan a diario: foros de la comunidad, servidores de chat, publicaciones en redes sociales y mensajes directos.
La página afirma que FACEIT ofrece verificación de identidad gratuita y opcional para ayudar a construir una comunidad más confiable. Está bien diseñada, utiliza la imagen de marca correcta e incluso incluye enlaces que funcionan al blog y las páginas de soporte oficiales de FACEIT. Todo está pensado para hacerte creer que estás en un sitio web auténtico de FACEIT, pero no es así.
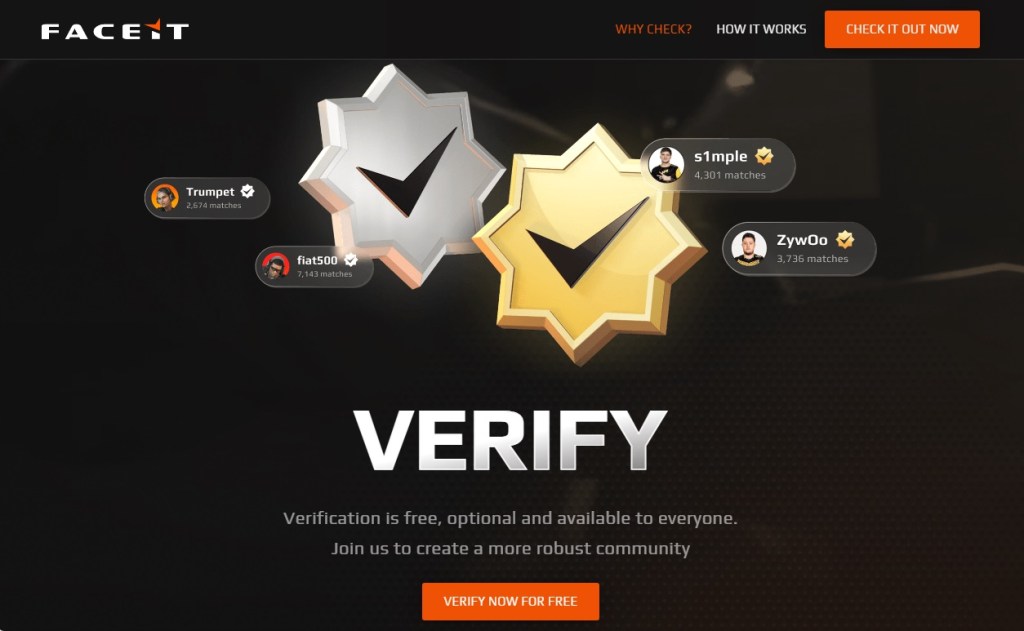
En lugar de utilizar el oficial faceit.com dominio, los estafadores utilizan direcciones similares como:
faceit-discord.comfaceit-clubs-verify.comfaceit-verification-clubs.com
Las palabras adicionales como "verificación" o "discordia" están diseñadas para que estas direcciones parezcan legítimas a primera vista, pero son sitios controlados por ciberdelincuentes.
Muchos de estos dominios tienen solo unos días o incluso horas de antigüedad. Los estafadores registran constantemente nuevos, sabiendo que probablemente serán bloqueados tarde o temprano. Por eso, que un sitio no esté marcado como peligroso no significa que sea seguro.
Sin embargo, existen pequeñas pistas. Por ejemplo, en la página aparecían tanto "Copyright 2024" como "Copyright 2025". Las empresas legítimas rara vez cometen errores de este tipo, pero los sitios web fraudulentos sí.
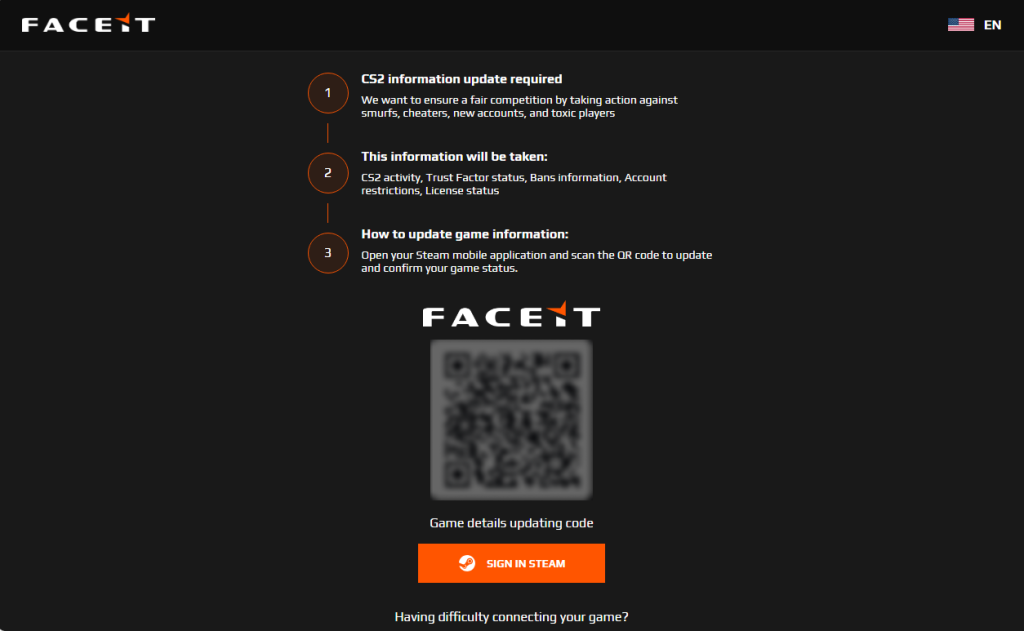
Tras la solicitud de verificación, la página afirma que hay un problema con tu cuenta de CS2 y te pide que actualices tu información para demostrar que no eres un tramposo ni estás utilizando una cuenta secundaria.
Aquí viene lo ingenioso. El código QR aparece borroso y difícil de escanear. Los investigadores creen que es intencional. Tras varios intentos fallidos, es probable que muchos usuarios se rindan y hagan clic en el botón "Iniciar sesión a través de Steam" , que parece más sencillo.
El código QR roto es la señal que guía a las víctimas hacia la parte de la página donde se produce el robo real.
Cuando los usuarios finalmente se rinden con el código QR y hacen clic en el botón, aparece una ventana de inicio de sesión de Steam. Parece convincente, completa con el logotipo de Steam, campos de inicio de sesión y lo que parece ser un steamcommunity.com barra de direcciones.
Pero la ventana es falsa.
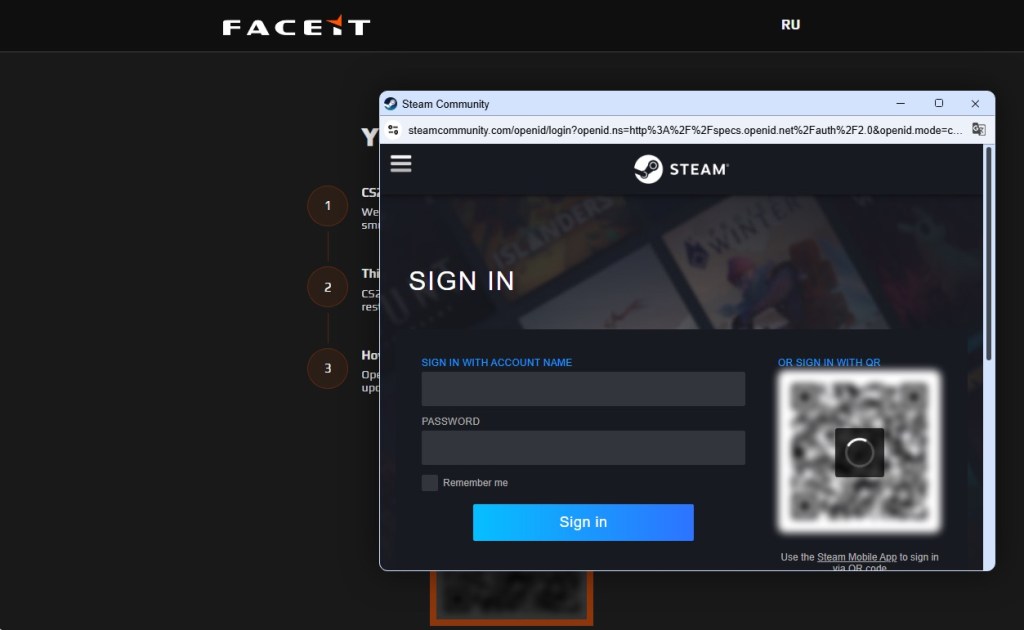
En lugar de abrir una página de inicio de sesión real de Steam, los estafadores muestran una copia convincente dentro del propio sitio web. Los investigadores de seguridad denominan a esto un ataque de navegador dentro del navegador. La ventana falsa se ve y se comporta como una ventana emergente de navegador genuina, pero la barra de direcciones es solo una parte de la imagen.
Todo lo que se introduce en el formulario va directamente a los delincuentes. Si la página también solicita un código de Steam Guard, este también se roba, lo que permite a los atacantes acceder a la cuenta. Algunas víctimas son engañadas para que "protejan" sus objetos transfiriéndolos a un amigo o a una cuenta de respaldo, cuando en realidad los están enviando directamente a los estafadores.
Cómo protegerse contra esta estafa
Unos sencillos hábitos pueden frenar esta estafa:
- Comprueba la barra de direcciones real. El sitio web oficial de FACEIT es
faceit.com. Tenga cuidado con los dominios parecidos comofaceit-discord.comofaceit-clubs-verify.comRecuerda: una ventana de inicio de sesión dentro de una página web puede falsificar su propia barra de direcciones. Confía en la que aparece en la parte superior de tu navegador, no en la que está dentro de la página. - Desconfía de los códigos QR borrosos. Los investigadores creen que el código QR de esta estafa está borroso a propósito para que los usuarios pulsen el botón "Iniciar sesión a través de Steam" .
- Considera la urgencia como una señal de alerta. Los mensajes sobre problemas con la cuenta, verificación o pérdida de acceso están diseñados para que actúes con rapidez. Tómate tu tiempo y verifica primero.
- Ve directamente a la fuente. Si no estás seguro de si FACEIT o Steam te piden algo, abre la página web o la aplicación oficial en lugar de seguir enlaces de Discord, mensajes o anuncios.
- Añade una capa adicional de protección . Los sitios fraudulentos suelen parecer legítimos. Malwarebytes Browser Guard puede ayudarte a bloquear páginas de phishing conocidas y otras estafas en línea antes de que introduzcas tu nombre de usuario y contraseña.
Si ya ingresaste tus datos
Cambia tu contraseña de Steam inmediatamente, asegúrate de que Steam Guard esté activado y cierra sesión en todos los demás dispositivos. Revisa la configuración de tu clave API de Steam y elimina cualquier clave que no reconozcas. Cambia la contraseña en cualquier otro lugar donde la hayas reutilizado y revisa tu cuenta en busca de transacciones o compras no autorizadas.
Por qué funciona esta estafa
Esta estafa funciona porque no parece una estafa. La imagen de marca es convincente, la historia tiene sentido e incluso la ventana de inicio de sesión de Steam parece legítima.
La mayoría de las personas saben que deben revisar la barra de direcciones antes de ingresar una contraseña. Los ataques de navegador dentro del navegador están diseñados para vencer ese hábito. Debido a que la ventana falsa de Steam está integrada en la propia página, los delincuentes pueden hacer que su barra de direcciones muestre lo que quieran, incluyendo steamcommunity.com.
Lo más seguro es desconfiar de cualquier ventana de inicio de sesión que aparezca dentro de otro sitio web. Si tienes dudas, cierra la página e inicia sesión en Steam como lo haces habitualmente, a través de la aplicación oficial o escribiendo la dirección directamente.
Esa pequeña pausa, esa negativa a tomar el atajo conveniente hacia el que te empuja una página, es todo lo que necesitas para mantener tu cuenta en tu poder.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →