Los aficionados a los videojuegos retro deben tener cuidado con los proyectos de GitHub que se presentan como herramientas o complementos para sus consolas. Los atacantes pueden disfrazar malware informático común como software casero, y esta técnica funciona contra cualquier plataforma retro con una comunidad de modding activa, no solo contra una consola en particular.
Recientemente analizamos un ejemplo dirigido a los propietarios de PlayStation Vita: un proyecto falso que pretende ser una herramienta de audio gratuita pero que en realidad funciona Windows software malicioso en su computadora.
El proyecto, llamado EQVita, parece un plugin casero normal. Tiene un archivo README bien pulido, un botón de descarga, capturas de pantalla y un diseño ordenado. Pero el archivo que descargas no contiene nada para una Vita. Contiene tres Windows Hay varios archivos, y el archivo de texto aparentemente inofensivo que se encuentra entre ellos es en realidad un script oculto que se conecta silenciosamente al servidor del atacante una vez que lo ejecutas.
Esto no es un caso aislado. Otros investigadores han observado que los atacantes utilizan repositorios falsos de GitHub —con descripciones generadas por IA— para propagar un tipo de malware llamado SmartLoader, que luego instala malware para robar contraseñas y carteras, como Lumma Stealer. La descarga de EQVita utiliza el mismo método, adaptado para atraer a los aficionados a los videojuegos retro.
Echa un vistazo a la comparación que aparece a continuación. A la izquierda tenemos un repositorio de GitHub falso, a la derecha uno real.
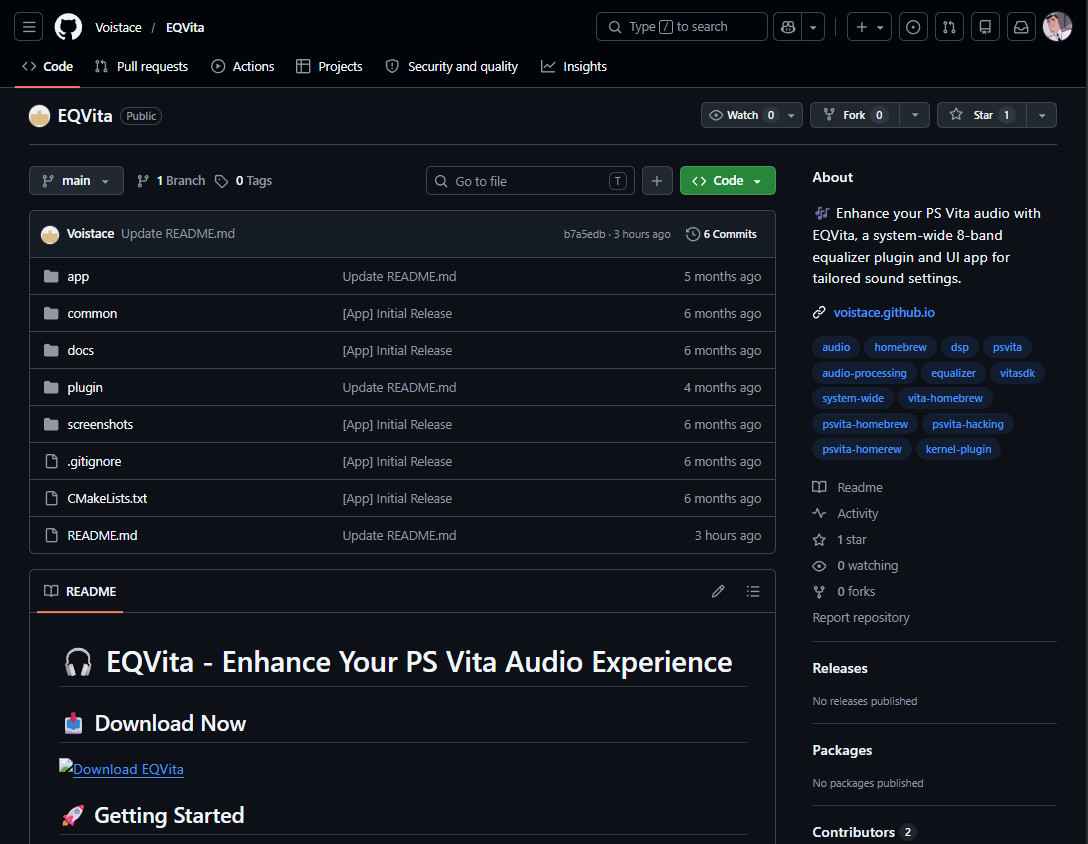
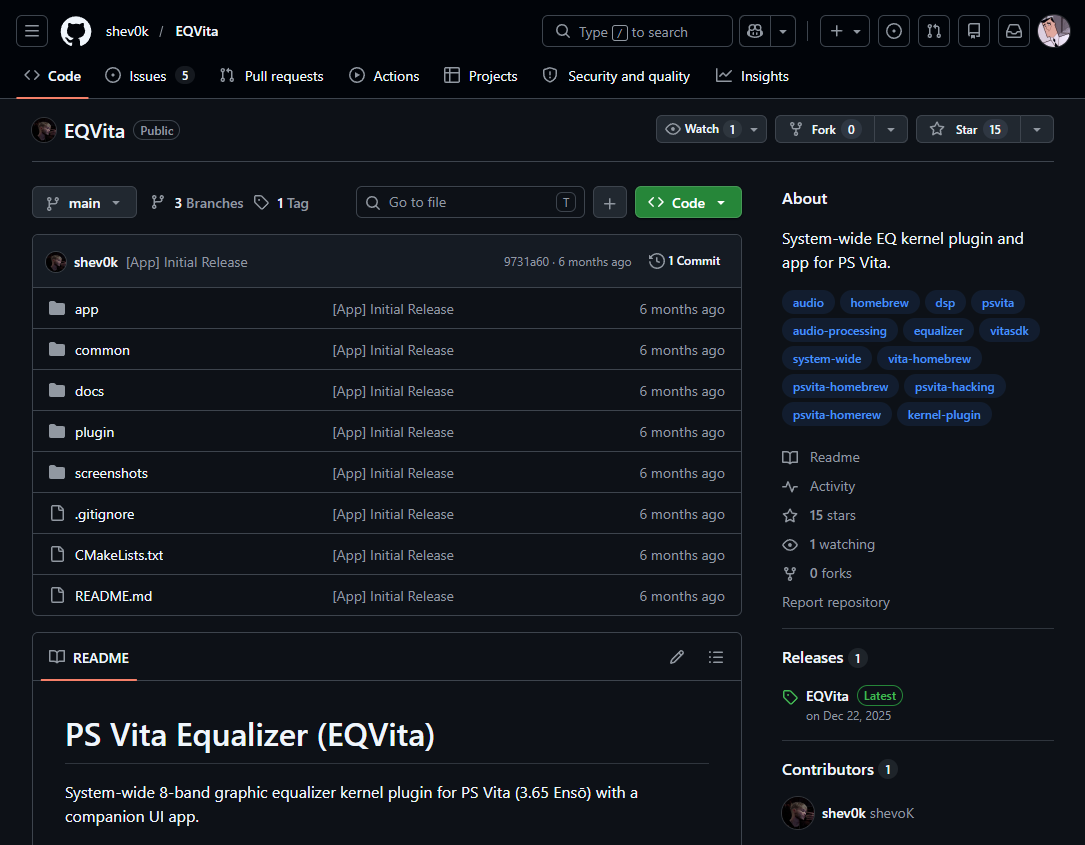
Incluso hay un pequeño truco en el número de versión. El EQVita original es la versión 1.10, mientras que la falsificación lleva la etiqueta 1.3. A simple vista, la 1.3 puede parecer más reciente, pero no lo es. En software, la versión 1.10 viene después de la 1.9, por lo que el proyecto original es el más actualizado. La falsificación simplemente usa un número que parece actual.
Por qué esto va dirigido a la comunidad de Vita
Si no te interesan las consolas retro, la PS Vita puede que no te resulte muy atractiva. Pero para una comunidad grande y activa, es un acontecimiento importante, y eso la convierte en un objetivo.
Confieso que tengo debilidad por esta consola: compré mi Vita 1000 de segunda mano hace unos diez años y todavía funciona de maravilla. La saco de la estantería de vez en cuando, sobre todo porque su biblioteca de juegos es tan extensa que siempre hay algo interesante a lo que volver. Y claro, no soy el único.
Aunque Sony dejó de fabricar la Vita hace años, los fans la han mantenido viva creando su propio software: emuladores, gestores de archivos y complementos. Una Vita modificada puede ejecutar sus propios juegos de PSP a máxima velocidad y emular sistemas antiguos como la SNES, la Game Boy Advance y la Sega Genesis, convirtiendo la consola portátil en una máquina retro multifuncional. En 2026, la comunidad está en pleno auge, con desarrolladores activos e incluso concursos de software casero con premios en metálico.
Esa demanda también se refleja en el precio. Al no fabricarse unidades nuevas desde 2019, las PS Vita en funcionamiento se han convertido en un artículo retro muy codiciado, y los precios de reventa han aumentado en las principales plataformas durante el último año; el modelo OLED antiguo, apreciado por los aficionados a las modificaciones por su firmware, es el que más ha subido. En otras palabras, cada vez más personas compran una Vita específicamente para modificarla, lo que significa que hay más gente buscando plugins y herramientas para instalar.
Ese entusiasmo es precisamente lo que los atacantes aprovechan. Los usuarios de homebrew están acostumbrados a descargar archivos de GitHub, colocarlos en carpetas y ejecutarlos. Todo este hobby se basa en confiar en el código de desarrolladores individuales. Los estafadores lo saben, por lo que un falso "plugin para Vita" es una forma sencilla de lograr que la gente ejecute algo que normalmente no ejecutaría.
Cómo funciona la estafa
La descarga, EQ_Vita_v1.3.zip, contiene tres archivos:
Launch.batluajit.exex64.txt
Aquí está la parte ingeniosa. luajit.exe es un programa real e inofensivo que ejecuta scripts. El archivo por lotes simplemente le indica que abra x64.txtA pesar de la .txt nombre, ese archivo no es texto en absoluto, es un script oculto, y LuaJIT lo ejecuta. Llamarlo .txt Esto es lo que hace que parezca inofensivo y fácil de ignorar. Los investigadores encontraron la misma configuración en la campaña SmartLoader: el único archivo peligroso en la descarga es el script disfrazado, y todo lo demás es legítimo.
Por lo tanto, nada en la descarga parece peligroso en sí mismo. No hay un instalador obvio ni una aplicación de aspecto alarmante; simplemente una herramienta confiable que se utiliza para ejecutar código ajeno.
Observamos lo que sucedió al ejecutarse. Primero, el script verificó la ubicación geográfica del ordenador. Luego, se conectó discretamente a un servidor en internet y le envió datos mediante una dirección web codificada en una cadena aparentemente sin sentido. El servidor respondió.
Un complemento de audio no tiene por qué hacer nada de eso. Así es como se comporta un "cargador" de malware: se conecta al servidor del atacante para recibir instrucciones y obtener su siguiente pieza de malware. En esta campaña, esa siguiente pieza suele ser un programa de robo de datos: malware que busca monederos de criptomonedas, contraseñas guardadas del navegador y códigos de inicio de sesión.
Malwarebytes Bloquea esta amenaza, por lo que los usuarios protegidos son detenidos antes de que el archivo pueda ejecutarse.
Cómo detectar las falsificaciones
La mayoría de los plugins de Vita se instalan en la Vita, utilizando herramientas como VitaShell o Autoplugin, y vienen como archivos Vita (del tipo que termina en .skprx o .vpk).
Algunas herramientas legítimas en la escena (instaladores, asistentes de transferencia de archivos, herramientas de compilación) se ejecutan en una PC, por lo que Windows Un programa no es necesariamente malo. La clave está en comprobarlo antes de ejecutarlo.
¿Es bien conocido? ¿Es ampliamente utilizado? ¿Lo recomiendan fuentes comunitarias confiables o simplemente lo encontraste por casualidad en un repositorio desconocido? Un “plugin” que se apoya discretamente en un .bat Esa comprobación está diseñada precisamente para detectar archivos que ejecutan programas ocultos.
Algunos hábitos ayudan:
- Compare el archivo con el dispositivo y verifique las herramientas del PC. La mayoría de los complementos de Vita son archivos de Vita, no Windows programas. Algunas herramientas legítimas se ejecutan en su PC, así que no se asuste por un
.exeo.batPero antes de ejecutarla, asegúrese de que sea una herramienta conocida y de confianza. - Desconfía de los anuncios de "Descargar ahora". Los archivos README de proyectos caseros legítimos están escritos para usuarios como cualquier otro desarrollador. En esta campaña, los repositorios falsos recurren a texto generado por IA, que suele parecer publicidad: abundan los emojis, un lenguaje amigable y un gran botón de descarga. Un proyecto que te incita a hacer clic rápidamente merece una segunda mirada.
- Utiliza fuentes confiables. Los foros comunitarios y las listas de fuentes confiables existen por una razón. Verifica antes de descargar.
- Añade otra capa de protección. Malwarebytes Browser Guard Puede ayudar a bloquear páginas y descargas maliciosas conocidas antes de que lleguen a usted.
Qué hacer si ya lo has ejecutado
Si lo ha descargado y ejecutado EQ_Vita_v1.3.zipDebes tratar el ordenador como si estuviera comprometido. Esto es lo que debes hacer:
- Realice un análisis completo de malware con un software de seguridad actualizado.
- Dado que esta campaña distribuye software malicioso que roba información, cambie sus contraseñas importantes desde un dispositivo diferente y limpio, y revise sus cuentas para detectar inicios de sesión no autorizados.
- Si guardas criptomonedas en ese ordenador, transfiere tus fondos utilizando un dispositivo diferente y limpio, y cambia tus claves y frases semilla.
- Revisa la configuración de tu autenticación de dos factores (2FA), ya que los ladrones también pueden atacar los datos de 2FA.
- Finalmente, elimina los tres archivos e informa al repositorio de GitHub para que lo eliminen.
Por qué funciona esta estafa
Funciona porque no parece una estafa. Está alojado en GitHub, donde los usuarios de homebrew ya confían. Utiliza una herramienta real e inofensiva para realizar su trabajo sucio. Y oculta la parte peligrosa dentro de un archivo que parece texto plano. Ninguno de estos trucos es ingenioso por sí solo, pero juntos pasan desapercibidos para la mayoría de la gente.
Lo que hace que este caso sea digno de mención es su objetivo. Las comunidades retro funcionan gracias a la buena voluntad: voluntarios que mantienen vivo el hardware antiguo, comparten su trabajo gratuitamente y avalan las herramientas de los demás. Esa misma confianza es la que explota esta campaña, y cada repositorio falso que se cuela dificulta un poco más la confianza en el próximo proyecto legítimo.
La mejor defensa es la que estas comunidades ya tienen: listas de fuentes confiables, wikis establecidas y personas que prueban las cosas e informan sobre los resultados. Verifica la procedencia de un archivo antes de ejecutarlo y, si algo no cuadra, avisa. Ese hábito es lo que mantiene la comunidad segura para todos.
Indicadores de Compromiso (IOC)
Dominios
https://github.com/Voistace/EQVita
https://voistace.github.io
IP
85.137.52.21 C2
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .