Los jugadores de Call of Duty Mobile deben tener cuidado con una campaña de phishing disfrazada de sorteo gratuito de Call of Duty Points.
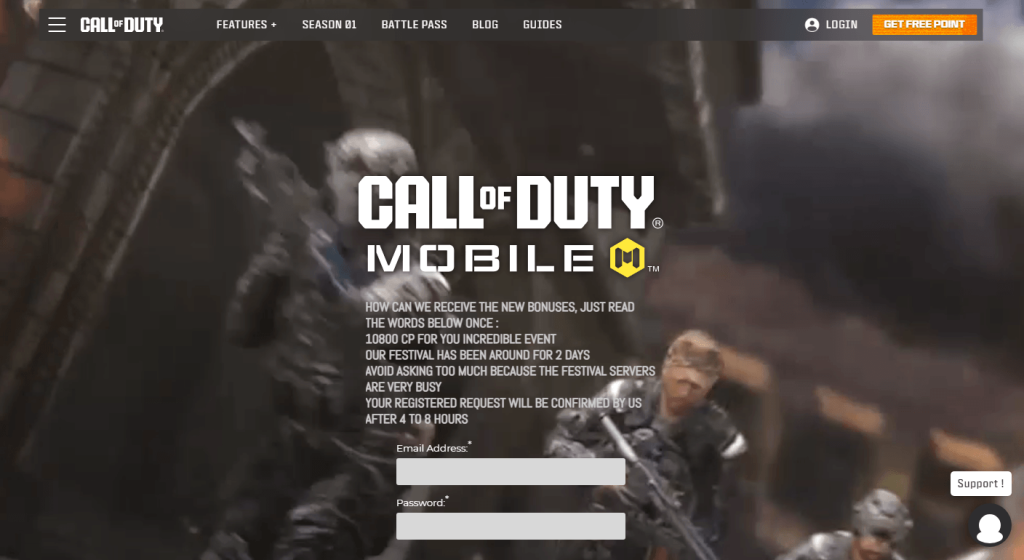
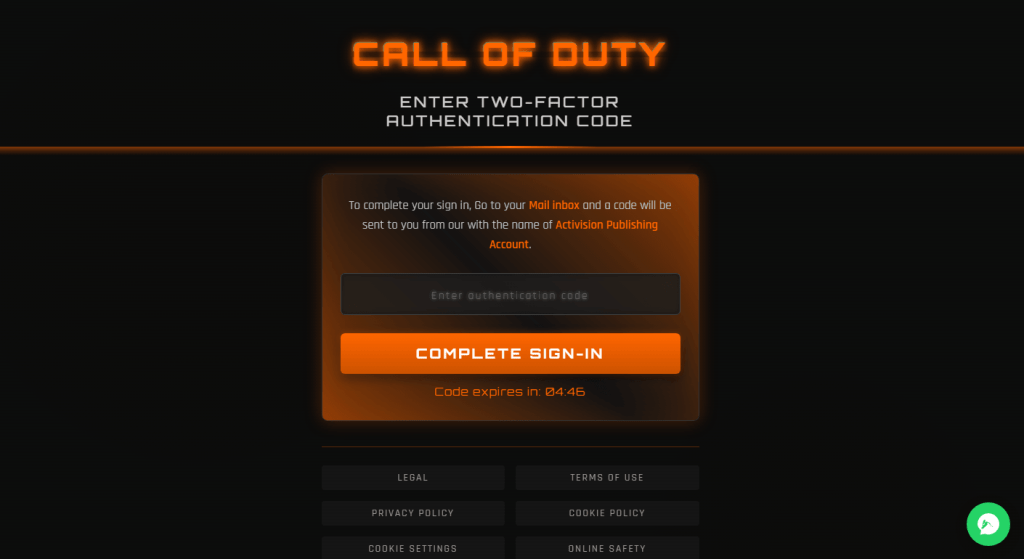
Se les pide a las víctimas que inicien sesión con su correo electrónico y contraseña para reclamar Puntos Call of Duty (CP), la moneda premium del juego, de forma gratuita. Luego, se les redirige a una segunda página donde se les solicita su código de autenticación de dos factores (2FA).
El sitio no tiene ninguna relación con Activision. Su único propósito es robar las credenciales de acceso necesarias para tomar el control de las cuentas.
¿Por qué vale la pena robar cuentas de Call of Duty Mobile?
Se estima que Call of Duty Mobile se ha descargado 489 millones de veces en todo el mundo y ha generado alrededor de 1.800 millones de dólares en compras dentro de la aplicación a lo largo de su historia.
Una cuenta de Activision puede ser valiosa por algo más que la moneda del juego que contiene. Muchos jugadores vinculan su cuenta de Activision a Xbox, PlayStation o Battle.net, lo que significa que un acceso robado podría exponer:
- Métodos de pago almacenados
- Historial de compras
- Otras cuentas de juego vinculadas
Cómo funciona la estafa
La primera página imita el sitio web oficial de Call of Duty Mobile y ofrece 10 800 puntos gratis a cambio de una dirección de correo electrónico y una contraseña; no se trata de un código de canje, sino de un acceso completo a la cuenta. Además, afirma que la recompensa se «confirmará» en un plazo de cuatro a ocho horas, ganando tiempo antes de que alguien se dé cuenta de que no ha llegado nada.
Sin embargo, hay señales de alerta. La página dice "OBTENER PUNTOS GRATIS" en lugar de "OBTENER PUNTOS GRATIS", contiene instrucciones redactadas de forma confusa e incluye un widget de chat en vivo que parece existir únicamente para que el sitio parezca más legítimo.
La redirección utiliza una técnica común de phishing conocida como retransmisión de credenciales en tiempo real. En lugar de almacenar los nombres de usuario y contraseñas robados para usarlos posteriormente, el sitio de phishing los envía inmediatamente a la página de inicio de sesión real de Activision. Esto puede activar un código de autenticación de dos factores (2FA) legítimo, que la segunda página está diseñada para capturar antes de que caduque.
La víctima termina entregando todo lo necesario para acceder a su cuenta real: su contraseña y el código de un solo uso que se supone que mantiene alejados a los atacantes.
Cómo evitar esta estafa
- Comprueba la barra de direcciones. Las promociones legítimas no te piden que inicies sesión a través de un sitio web desconocido.
- No dejes que los temporizadores de cuenta regresiva te presionen. Están diseñados para que actúes antes de pensar.
- Si no estás seguro de si una promoción es auténtica, abre la aplicación oficial de Call of Duty Mobile o visita directamente el sitio web de Activision en lugar de seguir un enlace.
- Utiliza herramientas que detecten estafas por ti. Malwarebytes Scam Guard te ayuda a comprobar enlaces sospechosos, mientras que Malwarebytes Browser Guard bloquea muchos sitios de phishing antes de que se carguen.
- Si juegas en tu teléfono, Malwarebytes Mobile Security añade una capa adicional de protección al ayudar a bloquear sitios de phishing y otras amenazas móviles.
Si ya ingresaste tus datos
- Cambia tu contraseña de Activision inmediatamente.
- Si ingresaste un código de autenticación de dos factores (2FA), es posible que alguien haya accedido a tu cuenta. Revisa la actividad de tu cuenta y cierra sesión en todos tus dispositivos.
- Revise los métodos de pago vinculados para detectar compras no autorizadas.
La forma más sencilla de evitar ataques de phishing como este es acceder a los sitios web directamente escribiendo la dirección en el navegador o utilizando la aplicación oficial, en lugar de seguir enlaces de mensajes, publicaciones en redes sociales o anuncios.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.