

El phishing se aprovecha de los intereses de cada usuario, y actualmente eso incluye suscripciones a servicios de IA gratuitos. Recientemente, descubrimos una nueva variante: un falso sorteo de Claude Max que utiliza una ventana de inicio de sesión de Google muy convincente para robar información de acceso.
Los planes de pago de Claude comienzan en $20 al mes y cuestan considerablemente más para límites de uso mayores, mientras que las cuentas gratuitas tienen límites más estrictos. Esto hace que la promesa de una actualización gratuita sea un atractivo incentivo.
Microsoft informó en junio que había detectado un número creciente de campañas de phishing, publicidad maliciosa y búsquedas fraudulentas que suplantaban la identidad de servicios como ChatGPT, Claude, DeepSeek y Copilot. Algunas afirman que un pago ha fallado y redirigen al usuario a una página de pago falsa. Otras ofrecen la descarga de una aplicación que instala malware.
La campaña que encontramos adopta un enfoque diferente. No hay ningún formulario para recopilar datos de la tarjeta ni ninguna descarga. En cambio, ofrece una actualización gratuita y solicita que inicies sesión con tu cuenta de Google.
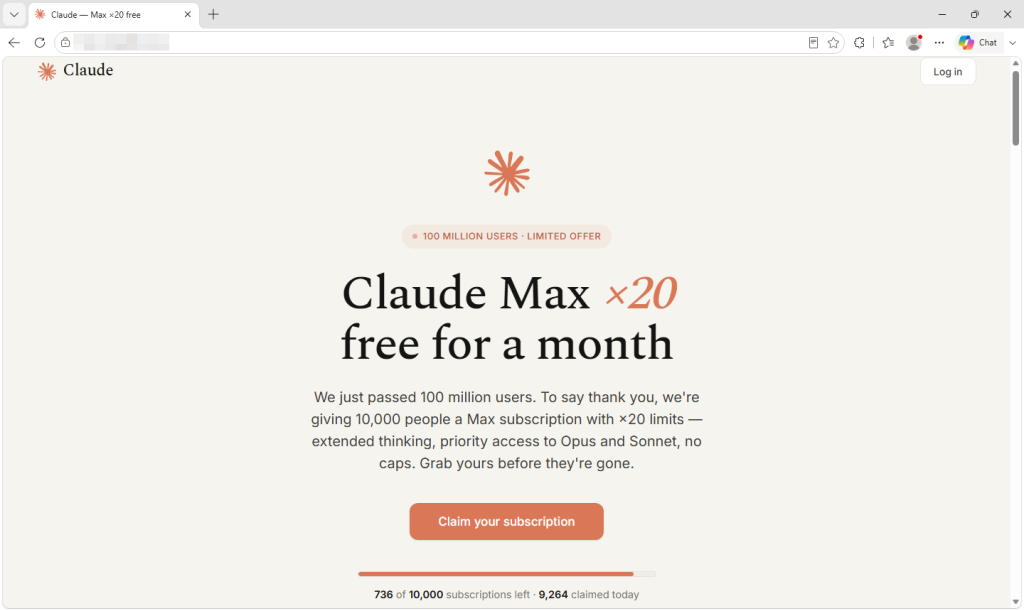
Lo que la página te muestra y lo que recopila
El sitio web anuncia que Anthropic ha superado los 100 millones de usuarios y, para agradecerles su apoyo, está regalando 10.000 suscripciones gratuitas de un mes a Claude Max, su plan con mayor número de usuarios.
La presentación es meticulosa, desde el logotipo y los colores reales hasta las reseñas de cinco estrellas inventadas y un pie de página extenso cuyos enlaces dirigen casi exclusivamente a páginas auténticas de Anthropic. Probablemente, esta sea la señal de confianza más efectiva del sitio, y no le costó nada al operador.
Un contador indica que quedan menos de 750 de los 10 000 espacios disponibles, y que la cifra disminuye cada pocos segundos. En realidad, no se está contando nada. El número se genera en tu navegador y se reinicia al recargar la página, por lo que todos los visitantes ven la misma escasez artificial.
Las preguntas frecuentes aseguran repetidamente que no se requieren datos de pago. Esto es cierto, lo que contribuye a que la oferta resulte convincente. Mucha gente asocia las estafas con la solicitud de datos de la tarjeta, y esta página nunca los solicita.
Lo que pide es tu cuenta de Google. Aparecen dos opciones de inicio de sesión, pero solo una funciona. El botón de Apple muestra un aviso preescrito que indica que el método no está disponible temporalmente. El correo electrónico ignora lo que escribas y activa el botón de Google. Todas las opciones llevan al mismo sitio, y el premio es mucho mayor de lo que sugiere la promesa.
Una cuenta de Google permite acceder al correo electrónico, documentos y mensajes de restablecimiento de contraseña de otras cuentas. Si usas Google para iniciar sesión en Claude, podrías facilitar a los ciberdelincuentes el acceso a tu cuenta. Las cuentas de IA de pago son valiosas por sí mismas, ya que su uso tiene un coste. El mes pasado, nuestra investigación analizó cómo los ladrones de información secuestraban cuentas de Claude y utilizaban los permisos de pago de las víctimas.
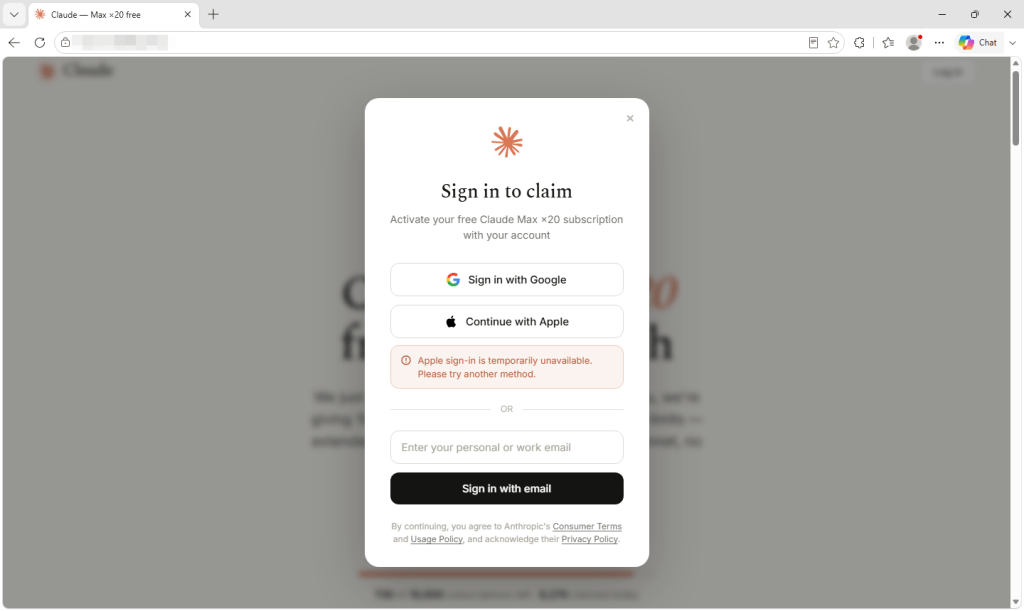
Por qué esta muestra es destacable
Al hacer clic en el botón de Google, no se abre una ventana de inicio de sesión de Google real. En su lugar, la página dibuja una ventana del navegador dentro de la pestaña existente, con un candado y la dirección de inicio de sesión de Google escrita correctamente. Incluso se puede arrastrar por la página.
La barra de direcciones, el candado y todo lo que aparece en la supuesta ventana pertenecen a la página de phishing, no a Google. Comienza con un paso de verificación humana en lugar de un campo para introducir la contraseña, lo que puede tranquilizar a los visitantes y, al mismo tiempo, evitar que los escáneres automatizados accedan a la siguiente fase.
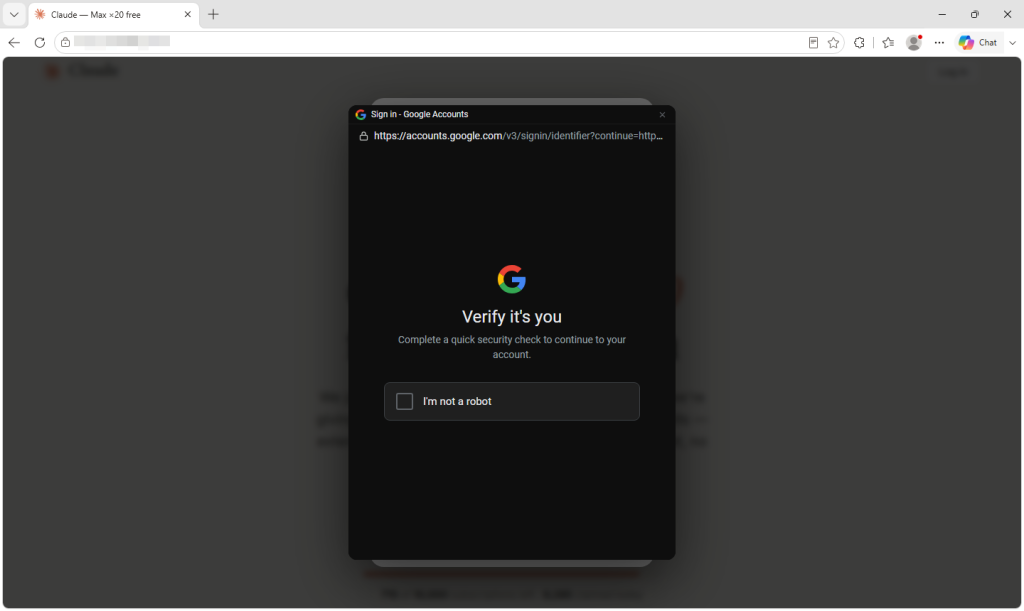
Los investigadores han documentado esta técnica de "navegador dentro del navegador" desde 2022. Unit 42 informó en junio sobre una campaña que utilizaba un navegador falso arrastrable. windows dirigido a los usuarios de Microsoft 365.
Lo que hace que este ejemplo sea instructivo es lo poco que tuvo que hacer el operador. La funcionalidad maliciosa se carga mediante una sola línea de código desde un servicio externo que se presenta como un widget de inicio de sesión reutilizable y proporciona instrucciones de instalación.
Los comentarios dentro del código están escritos en ruso y se refieren al objetivo como la víctima. Uno explica que el falso de tema oscuro windows Antes, la pantalla parpadeaba en blanco durante la carga, por lo que ahora el widget obtiene el color correcto con antelación para eliminar el parpadeo. El código parece ser un producto reutilizable y con mantenimiento, en lugar de algo creado específicamente para esta campaña.
Cómo detectar una ventana de navegador falsa
El diseño parte de la base de que revisarás la barra de direcciones incorrecta. A la gente se le ha enseñado a buscar un candado y la dirección correcta en una página de inicio de sesión, por lo que este ataque dibuja ambos dentro de una ventana que en realidad no existe.
La única barra de direcciones que importa es la de tu navegador, ubicada en la parte superior de la pantalla. Durante todo este proceso, seguirá mostrando el dominio del sitio de phishing.
- Intenta arrastrar la ventana de inicio de sesión más allá del borde de la página web. Una ventana emergente real es una ventana del navegador independiente y se puede mover a cualquier parte de la pantalla. Una falsa queda atrapada dentro de la página que la creó y se detiene en su borde. Solo toma dos segundos y es la prueba más fiable que puede realizar un usuario sin conocimientos técnicos.
- Deja que tu gestor de contraseñas decida. Verifica la dirección web real, no lo que muestra la página. No debería intentar autocompletar tu contraseña de Google en un sitio que no pertenece a Google. Si no realiza ninguna acción donde normalmente lo hace, confía en tu criterio.
- No accedas a través de enlaces. Si una promoción es real, también deberías encontrarla en la página web de la empresa. Escribe la dirección o guárdala en tus marcadores y busca la oferta allí.
- Considera las cuentas regresivas y los contadores de tragamonedas como elementos decorativos. Cualquier página puede mostrar un número que disminuye hasta cero. Esto no demuestra que una oferta sea limitada.
- Desconfía si solo funciona una opción de inicio de sesión. Alegar que un proveedor no está disponible temporalmente puede desviar a todos hacia la ruta que el atacante ha trazado.
- Si ya iniciaste sesión, protege tu cuenta. Cambia tu contraseña a través del sitio web oficial del proveedor, cierra sesión en todas las demás sesiones y revisa las aplicaciones conectadas y los dispositivos desconocidos. Cerrar la pestaña no deshace el inicio de sesión.
Cómo Malwarebytes ayuda
Malwarebytes Browser Guard bloquea los dominios de phishing y estafas antes de que la página se cargue. En un ataque de este tipo, una vez que la página está abierta, los delincuentes controlan prácticamente todas las señales visuales que normalmente usarías para determinar si es legítima.
Si te han enviado una oferta y no estás seguro, Scam Guard puede evaluarla antes de que la aceptes y aconsejarte sobre qué hacer a continuación.
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →








