Desde principios de mayo de 2026, hemos estado monitorizando una importante campaña de phishing basada en los puntos de recompensa de T-Mobile.
Los mensajes advierten falsamente que los puntos de recompensa de un cliente están a punto de caducar. No son notificaciones legítimas de la cuenta: utilizan la urgencia, saldos de puntos inventados y enlaces de phishing para presionar a los destinatarios a actuar antes de que puedan verificar la información.
Un mensaje típico indica que una cuenta de T-Mobile Rewards tiene 18 400 puntos, menciona una fecha de vencimiento próxima y especifica que los puntos no utilizados se eliminarán según los términos del programa. Estos detalles hacen que el mensaje parezca escrito específicamente para el destinatario, aunque se envió a muchas personas.
Recordatorio sobre los puntos de recompensa de T-Mobile: Tus puntos están a punto de caducar.
Estimado cliente,
Le recordamos que los puntos de su cuenta T-Mobile Rewards están a punto de caducar. Actualmente tiene 18.400 puntos, que caducarán el 4 de junio de 2026 si no se utilizan.
Resumen de tus puntos:
Saldo actual: 18.400 puntos
Expiry Date: {today or tomorrow}
Los puntos no se recuperarán después de esta fecha.
Canjea tus puntos:
Visita:
https://t-mobile.{rotating domains}.top/pay
Usa la aplicación de T-Mobile: Cuenta > Recompensas y beneficios
Nuestra política de caducidad de puntos busca garantizar la equidad del programa y fomentar la participación activa. No desperdicie estos valiosos puntos.
Gracias por elegir T-Mobile.
Equipo de Atención al Cliente
Esta operación de phishing no se basa en un único SMS idéntico. Encontramos más de 1000 plantillas de campaña muy similares con un índice de similitud semántica de al menos 0,60. Las 199 coincidencias más cercanas obtuvieron un índice de al menos 0,95.
Esto significa que las variaciones solo modifican elementos superficiales, como el saludo, el titular, la fecha de vencimiento, el saldo de puntos y si el mensaje se denomina "recordatorio", "alerta" o "actualización importante". La idea central sigue siendo la misma: supuestamente, los puntos de recompensa de T-Mobile están a punto de caducar y el destinatario debe seguir un enlace para canjearlos lo antes posible.
Los mensajes utilizan un lenguaje formal pero genérico, como "Estimado cliente de T-Mobile", "Estimado cliente" o "Usuario de T-Mobile", en lugar de nombrar al destinatario o proporcionar información verificable de la cuenta.
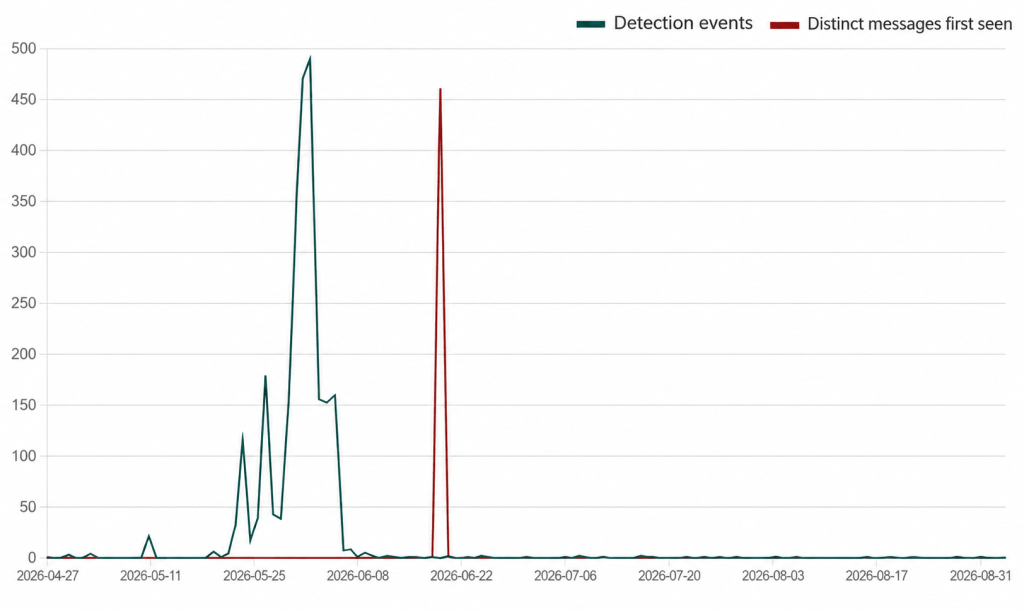
La campaña comenzó lentamente antes de experimentar dos picos de actividad importantes. La línea verde muestra las detecciones de variantes de mensajes ya vistas, mientras que la línea roja muestra los mensajes detectados el primer día que apareció esa variante en particular. Todavía se observan mensajes de la campaña, aunque la actividad ha disminuido considerablemente desde esos picos.
La estafa se basa en una fórmula conocida de ingeniería social: una recompensa que parece valiosa, una fecha límite y una acción sencilla que supuestamente protege al cliente de perderla. Un destinatario con una cuenta de T-Mobile podría hacer clic primero y luego dudar del mensaje.
Los enlaces utilizan dominios rotativos diseñados para simular que pertenecen a T-Mobile. Su objetivo es persuadir a los destinatarios para que hagan clic en el enlace y supuestamente canjeen sus puntos. No ingrese credenciales de inicio de sesión, información personal, datos de pago ni códigos de verificación después de hacer clic en un enlace de un mensaje no solicitado.
Cómo mantenerse seguro
Los datos anonimizados utilizados en este análisis se recopilaron a través de la función de Protección de Texto de Malwarebytes Mobile Security , que alerta a los usuarios sobre mensajes de texto potencialmente maliciosos o fraudulentos.
También puedes reducir tu riesgo siguiendo estos consejos:
- No hagas clic en los enlaces de mensajes no solicitados. En su lugar, abre la página web o la aplicación del supuesto remitente por tu cuenta y revisa si hay notificaciones allí.
- Comprueba el dominio en la barra de direcciones de tu navegador para asegurarte de que coincide con el sitio que esperabas visitar.
- Utilice una solución antimalware actualizada y en tiempo real con protección web.
- Malwarebytes Scam Guard puede ayudarte a determinar si un mensaje es una estafa y aconsejarte sobre qué hacer a continuación.
Las URL utilizadas en esta campaña son de muy corta duración. Los delincuentes utilizaron al menos 81 dominios durante cuatro meses, pero estos siguen un patrón reconocible que está bloqueado por Malwarebytes Browser Guard .
COIs
Ejemplos de dominios que muestran el patrón utilizado por la campaña:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Detén las amenazas antes de que puedan causar ningún daño.
Malwarebytes Browser Guard automáticamente las páginas de phishing y los sitios maliciosos. Es gratis y se instala con un solo clic. Añádelo a tu navegador →