En Meta, detectamos una oleada de sitios web que se hacían pasar por páginas de reserva de Calendly para entrevistas de trabajo. Los visitantes seleccionan una franja horaria para una llamada telefónica de 30 minutos con un reclutador, completan sus datos y superan lo que parece ser un CAPTCHA.
Luego la página les pide que inicien sesión en Facebook .
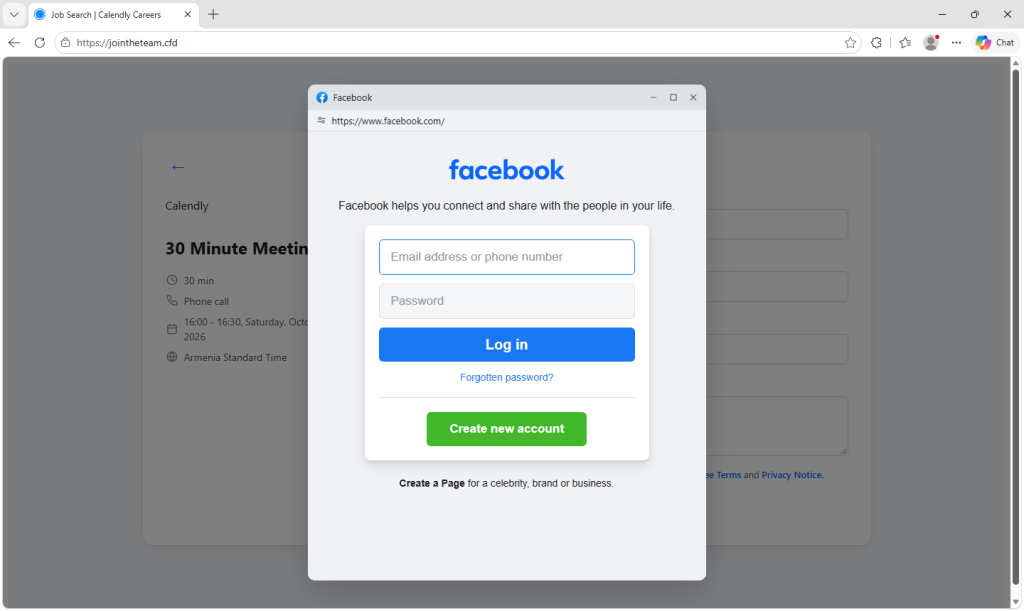
La entrevista es falsa. Las páginas están diseñadas para robar la información del visitante. Facebook Se solicitan los datos de inicio de sesión, incluidos los códigos de autenticación de dos factores (2FA) destinados a proteger la cuenta. Posteriormente, se pide a los visitantes que inicien sesión en su cuenta de Google, supuestamente «por motivos de seguridad».
Estas páginas no están afiliadas a Meta, Calendly ni Google. Si ya ingresaste una contraseña o aceptaste el inicio de sesión, protege las cuentas afectadas de inmediato. Consulta la sección «Cómo mantenerte seguro» a continuación.
Por qué Calendly es un disfraz convincente
Calendly es una herramienta de programación muy utilizada, y los reclutadores la usan para programar entrevistas. Basta con hacer clic en un enlace, elegir una hora e ingresar tu nombre y correo electrónico. No es necesario crear una cuenta ni descargar nada.
Esa rutina lo convierte en un buen disfraz. Para cuando la página solicita algo inusual, el visitante ya ha elegido un horario y compartido sus datos. Dar un paso más puede parecer más fácil que empezar a dudar de todo.
Para alguien que ha enviado solicitud tras solicitud sin obtener respuesta, una invitación a una entrevista en Meta puede ser justo lo que necesita. La emoción y el temor a perder una oportunidad única pueden impulsar a las personas a actuar con rapidez en lugar de verificar quién envió el enlace.
Quienes buscan empleo también están acostumbrados a compartir información personal con desconocidos. Dar tu nombre, correo electrónico y número de teléfono a un reclutador que nunca has conocido es algo habitual al solicitar un puesto, por lo que un formulario que los solicite probablemente no les resulte extraño.
Una entrevista de trabajo que comienza con un calendario
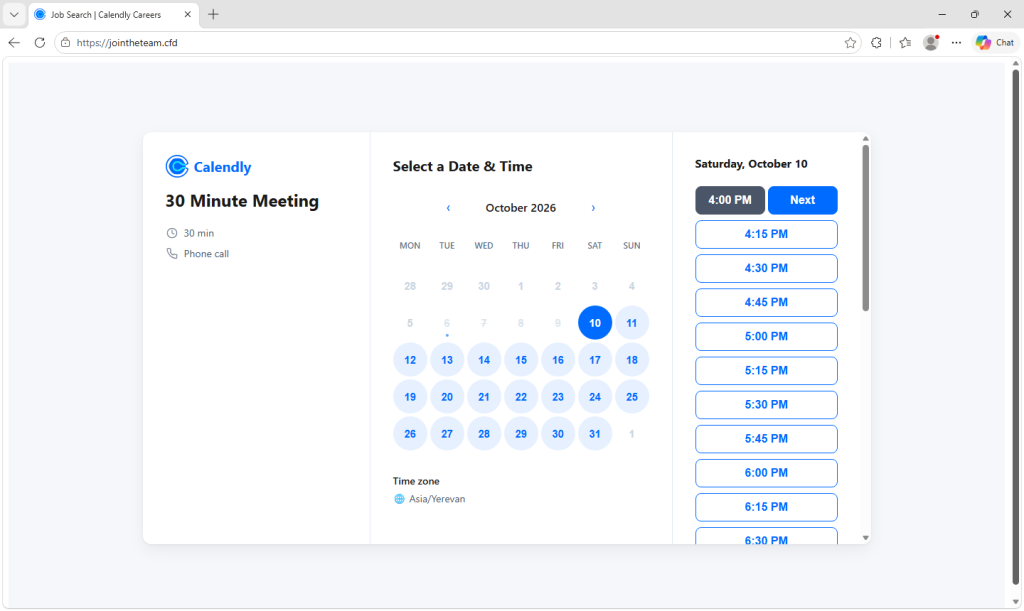
La página falsa copia la pantalla de reservas de Calendly, titulada “Calendly | Meta Careers”. Muestra un calendario mensual, un selector de zona horaria y una llamada telefónica de 30 minutos. Los horarios disponibles se cargan desde el servidor de los atacantes, por lo que el calendario parece la agenda de un reclutador real.
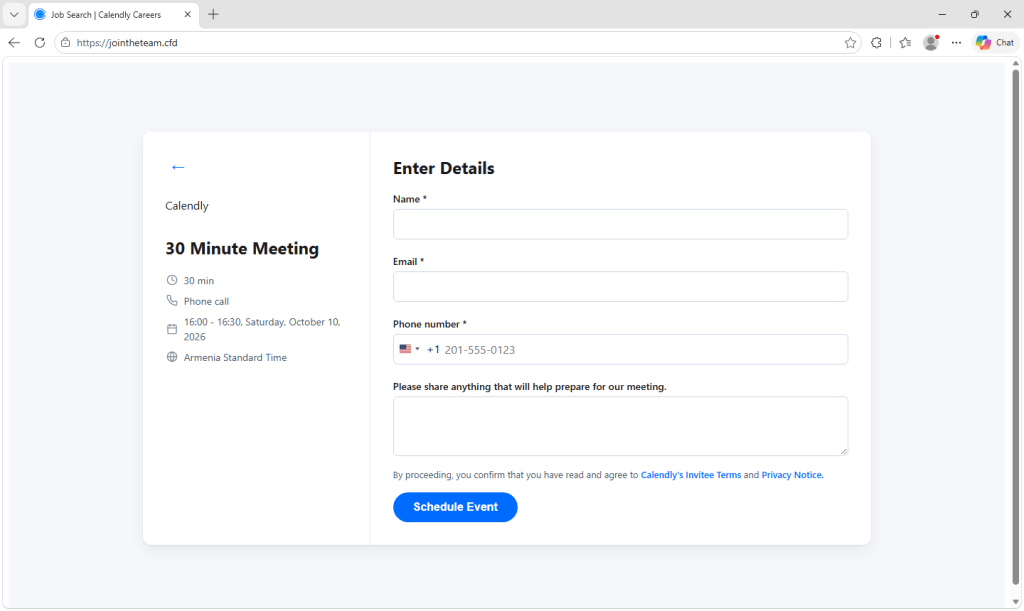
Después de que el visitante elige una hora, la página lo guía a través de una serie de pasos:
- Sus datos. Un formulario le pedirá su nombre, dirección de correo electrónico y número de teléfono, además de cualquier otra información que “nos ayude a prepararnos para nuestra reunión”.
- Un CAPTCHA falso. Una cuadrícula de imágenes te pide que “ Select Todas las imágenes con…”. Esto hace que la página parezca legítima y también puede impedir que los escáneres de seguridad automatizados vean lo que sigue.
- Un inicio de sesión Facebook . Una ventana dentro de la página copia Facebook página de inicio de sesión. Incluso dibuja su propia barra de direcciones falsa que muestra una Facebook La dirección web parece una ventana emergente de navegador auténtica. El texto incluye mensajes de error realistas como «La información de inicio de sesión que has introducido es incorrecta». La página también solicita a los visitantes que se registren para crear un «Perfil profesional».
- Tu código de seguridad Facebook . Si la cuenta tiene autenticación de dos factores (2FA), la página te pedirá el código a través de tu aplicación de autenticación, mensaje de texto, WhatsApp o correo electrónico.
- Un inicio de sesión de Google. La página afirma: Facebook requiere que inicies sesión en la dirección de Gmail” de tu cuenta. Para que la solicitud parezca inofensiva, la página añade que “ Facebook No compartiremos ninguno de tus datos con tu cuenta de Google. Pantallas falsas de Google, también bajo una barra de direcciones falsa, solicitan tu contraseña y luego lo que Google te pida: un toque en un icono de teléfono, un código de Google Authenticator, un código por mensaje de texto o tu correo electrónico de recuperación. Todo lo que escribas en estas pantallas, incluida la contraseña de Google, se envía al servidor de recopilación de los atacantes.
- Una confirmación falsa. Finalmente, la página indica que se ha enviado una invitación de calendario y que recibirás una respuesta en 90 minutos. Para cuando empieces a sospechar, es posible que los atacantes ya estén dentro de tus cuentas.
Cómo la estafa puede eludir la autenticación de dos factores.
Muchas páginas de phishing simplemente recopilan una contraseña y se detienen. Esta, en cambio, continúa.
Mientras el visitante está en la página, se conecta constantemente con el servidor de los atacantes y espera a que se le indique qué pantalla mostrar a continuación. Esto permite a los atacantes probar la contraseña robada en el servidor real. Facebook el sitio de inmediato. Si Facebook La página solicita un código, la página falsa le pide al visitante el mismo código, y los atacantes pueden usarlo antes de que caduque. Si el código no funciona, la página simplemente muestra el mensaje: «Código incorrecto. Inténtelo de nuevo».
Las pantallas de Google admiten el mismo método. Si Google envía una solicitud de inicio de sesión al teléfono del visitante, la página falsa puede indicarle que pulse "Sí", lo que podría autorizar el inicio de sesión de los atacantes.
El visitante ve la página falsa mientras los atacantes intentan iniciar sesión en el servicio real sin ser detectados.
Los códigos y las notificaciones telefónicas siguen dificultando mucho el acceso no autorizado a las cuentas, así que manténgalos activados. Sin embargo, un código introducido en una página falsa o una notificación aprobada para el inicio de sesión de otra persona puede permitir el acceso a los atacantes. Las claves de acceso y las claves de seguridad de hardware compatibles están vinculadas al sitio web legítimo, por lo que una página falsa como esta no puede transmitirlas de la misma manera. Esta protección no servirá de nada si, en su lugar, opta por un sistema alternativo de contraseña y código y proporciona esos datos a los atacantes.
Señales de un kit de phishing reutilizable
El código lleva un número de versión (0.8.0), registro detallado de errores y una “clave de campaña” enviada con cada mensaje al servidor de los atacantes. Estas características sugieren un kit reutilizable con soporte para identificar diferentes campañas.
La dirección de la colección utiliza Amazon Puerta de enlace API en la región de Singapur de AWS, ap-southeast-1. Un comentario dejado en el código está escrito en vietnamita. Se traduce como:
“Cambie la clave aquí al implementar en producción.”
Ni la región de alojamiento ni el idioma de un comentario en el código permiten determinar quién está detrás de las páginas ni dónde operan.
Facebook Las cuentas, especialmente las vinculadas a páginas de negocios o cuentas publicitarias, son valiosas para los delincuentes. Tomar el control de la cuenta de Google también podría exponer el correo electrónico y otros datos, y permitir a los atacantes restablecer las contraseñas de las cuentas vinculadas a esa dirección.
Los dominios son otra señal de alerta. Los 11 siguen el mismo patrón: join más una palabra que suene a reclutamiento, como por ejemplo joinhire, joinquest, o jointheteam, en el .cfd, .info, y .works Dominios de nivel superior. Ninguno menciona Calendly ni Meta. Estos nombres genéricos también podrían reutilizarse para los anuncios de empleo de otras empresas.
Cómo mantenerse a salvo
- Comprueba la dirección, no el diseño. Enlaces de reserva directa de Calendly
calendly.com, aunque los formularios legítimos también pueden estar integrados en otros sitios web. Un dominio de reclutamiento desconocido es motivo para verificar la invitación de forma independiente. - No compartas tu contraseña Facebook en una página de reservas. Para programar una llamada no es necesario darle tu contraseña de redes sociales a un reclutador. Si un proceso de reserva te pide que inicies sesión en otro sitio, verifica tanto la solicitud como el dominio de inicio de sesión.
- Mira la barra de direcciones real de tu navegador. Estos inicios de sesión falsos windows dibujan sus propias barras de direcciones mostrando Facebook o direcciones web de Google. Si se trata de una ventana emergente independiente, compruebe la dirección que muestra el navegador. Una ventana de inicio de sesión que no se puede arrastrar fuera de la página web puede formar parte de la página en lugar de ser una ventana del navegador independiente.
- Verifica la identidad del reclutador y el puesto. Visita directamente la página web oficial de empleo de la empresa. Una oferta de trabajo auténtica no garantiza que la persona que te contacta represente a la empresa, así que verifica las invitaciones inesperadas a través de un contacto independiente.
- No compartas códigos ni apruebes solicitudes inesperadas. Solo ingresa un código en el servicio legítimo para el inicio de sesión que hayas iniciado tú. Nunca apruebes una solicitud telefónica solo porque un reclutador o una página de reservas te lo indiquen.
- Utiliza contraseñas o claves de seguridad siempre que sea posible. Estas resisten este tipo de ataques de phishing. Ten cuidado si una página te pide que uses una contraseña y un código en su lugar.
- ¿Ya ingresaste una contraseña o aprobaste una solicitud? Desde un dispositivo de confianza, ve directamente al servicio afectado y cambia tu contraseña. Cierra sesión en otras sesiones y verifica tus métodos de seguridad, correo electrónico de recuperación y número de teléfono. Si ambas cuentas se vieron afectadas, protege tu cuenta de Google de inmediato, ya que el acceso al correo electrónico puede ayudar a los atacantes a restablecer otras contraseñas. Revisa Gmail en busca de reglas de reenvío y filtros desconocidos, y revisa cualquier Facebook Páginas comerciales o cuentas publicitarias que administre. Cambie la contraseña en cualquier otro lugar donde la haya reutilizado.
- ¿No puedes acceder a tu cuenta? Usa el servicio de recuperación de cuentas de Meta o la guía de Google para cuentas comprometidas . Si solo compartiste tus datos de contacto, ten cuidado con las estafas posteriores que los utilizan para parecer convincentes.
Cómo Malwarebytes ayuda
Malwarebytes Browser Guard puede bloquear sitios de phishing y estafas antes de que interactúes con ellos. Esto es importante en campañas como esta, donde la página imita fielmente un servicio que la gente usa a diario.
Si recibes un enlace para una entrevista y no estás seguro de si se trata de él, Malwarebytes Scam Guard puede ayudarte a evaluar el enlace antes de hacer clic.
Indicadores de compromiso
Dominios de phishing
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Punto final de la colección
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →