En este artículo
- Un sitio web falso de recompensas "FC27 x Prime Gaming" redirige a un formulario de inicio de sesión de EA copiado.
- El sitio recopila contraseñas y códigos de autenticación de dos factores , poniendo en riesgo las cuentas de EA de los jugadores.
- Si ingresaste tus datos de inicio de sesión, cambia tu contraseña de EA y revisa la configuración de seguridad de la cuenta.
Los aficionados al fútbol que busquen paquetes de jugadores gratuitos en EA SPORTS FC 27 podrían terminar entregando su cuenta de juego. FC 27 es la última entrega de la serie de videojuegos de fútbol de EA. Ultimate El modo de equipo permite a los jugadores crear escuadrones utilizando cartas de jugadores virtuales, que pueden obtener abriendo paquetes.
Tras el lanzamiento del juego el 25 de septiembre, identificamos una página de recompensa falsa "FC27 x Prime Gaming" que tenía como objetivo los datos de inicio de sesión de los jugadores. Prime Gaming ofrece juegos y recompensas dentro del juego como parte de un Amazon Membresía Prime. La página falsa utiliza esa marca, les dice a los visitantes que su recompensa los espera y les pide que "conecten" su cuenta de EA, la cuenta que usan para acceder a los juegos y servicios de EA.
La saga atrae a millones de jugadores. EA informó que FC 24 alcanzó a más de 11,3 millones de jugadores en todo el mundo durante su primera semana en 2023, incluyendo a través de EA Play.
En este sitio web fraudulento, no hay recompensa. El formulario de inicio de sesión de EA que aparece a continuación es una copia alojada en el dominio de los estafadores. Solicita tu dirección de correo electrónico, tu contraseña y el código de seguridad de tu autenticación de dos factores (2FA), y envía cada dato a un servidor controlado por los delincuentes. El código de la página está diseñado para usar las respuestas del servidor y decidir si mostrar un error de contraseña o solicitar el código 2FA.
Este sitio no está afiliado a EA, Amazon o Prime Gaming. Si ingresaste tus datos en una página como esta, ve a la sección "Cómo mantenerse seguro" a continuación.
Una recompensa que te espera
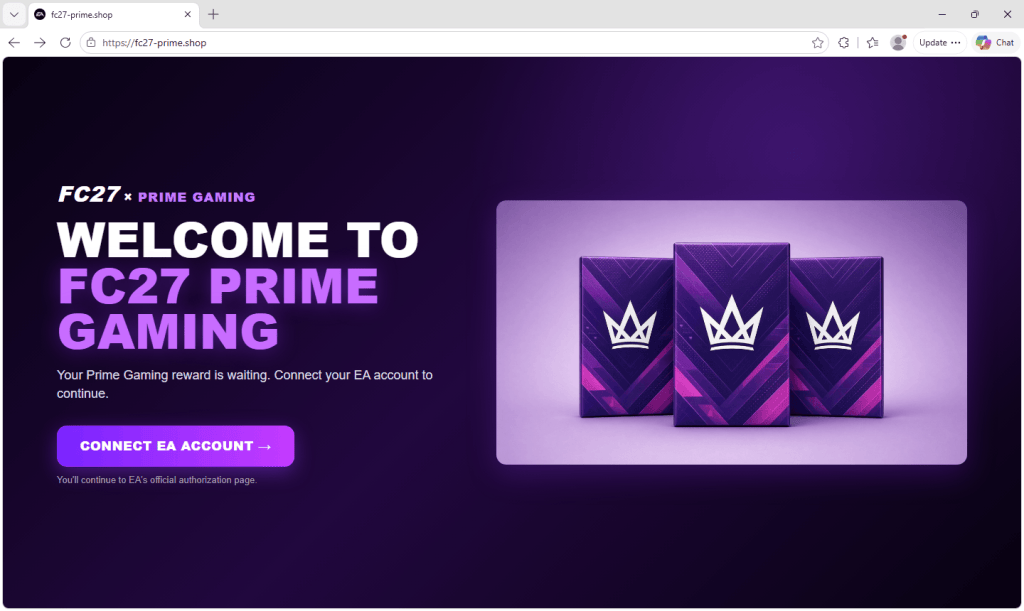
La página de inicio es de color morado oscuro y tiene el estilo de una promoción de juego. Dice: «Tu recompensa de Prime Gaming te está esperando. Conecta tu cuenta de EA para continuar». Debajo del botón, una línea más pequeña indica: «Continuarás a la página de autorización oficial de EA».
No lo haces. Al hacer clic en el botón se muestra “Conectando…” y “Redirigiendo a la autorización de EA…”. El código espera 1,4 segundos fijos y luego te lleva a /in, que todavía está en el mismo dominio.
Una copia de la página de inicio de sesión de EA
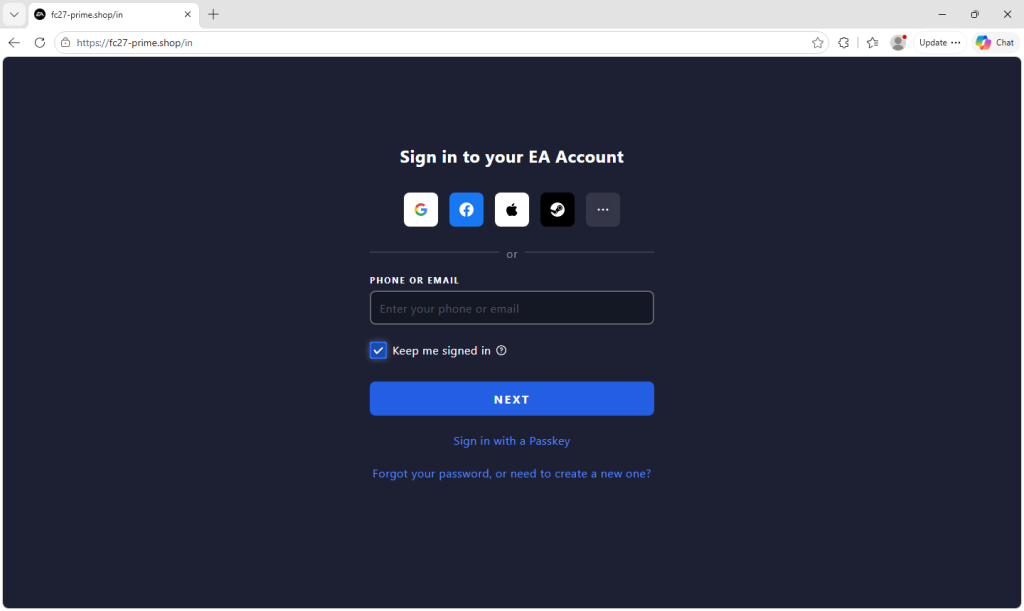
La página de inicio de sesión imita fielmente la de EA. Tiene un diseño oscuro, un campo "Teléfono o correo electrónico", "Mantener la sesión iniciada", "Iniciar sesión con una clave de acceso" y una fila de Google, Facebook , botones de Apple y Steam.
Los botones de inicio de sesión con redes sociales no funcionan al pulsarlos. En su lugar, la página redirige a los visitantes a introducir su dirección de correo electrónico y contraseña.
Cómo funciona el robo, paso a paso
Cada paso envía lo que escribes a un servidor separado, fedserv.thenewsip[.]site.
- Correo electrónico. Introduce tu dirección de correo electrónico y pasa a la página de contraseña.
- Contraseña . Usted ingresa su contraseña, la cual se envía al servidor. La página utiliza la respuesta del servidor para decidir si muestra un error de EA del tipo "Sus credenciales son incorrectas" o si continúa, incluyendo si solicita un código de autenticación de dos factores (2FA). Esto concuerda con un intento de verificar los datos con EA, pero el código de la página capturado por sí solo no confirma cómo los gestiona el servidor.
- El código. Si la cuenta tiene autenticación de dos factores (2FA), aparecerá una página de "Verificación de identidad" donde deberá hacer clic en "Enviar código" e ingresar el código de seis dígitos. El código se envía directamente al servidor.
- La salida. La página te redirige a la página real de EA. Ultimate Aplicación web para equipos en ea.com. Las cuentas sin autenticación de dos factores (2FA) omiten el paso tres. El hecho de acceder al sitio web oficial no garantiza que el inicio de sesión anterior fuera legítimo.
Capturar un código de autenticación de dos factores (2FA) válido podría permitir a los atacantes completar el inicio de sesión antes de que caduque. Esto no desactiva la 2FA, pero podría permitirles eludir esa verificación para un inicio de sesión específico.
Rastrear la procedencia de las víctimas
La página registra de dónde proviene cada visitante y envía esa “fuente de tráfico” al servidor junto con los detalles enviados. Reconoce Facebook , Messenger, Red de Audiencia de Meta, Instagram y TikTok, a través de parámetros de seguimiento en el enlace y a través de Facebook y los ID de clics en anuncios de TikTok (fbclid, ttclidTodo lo demás está etiquetado como “directo” o “desconocido”.
El kit también incluye soporte integrado para el análisis web de Umami. Su activación depende de un archivo de configuración independiente que no formaba parte de la información que recopilamos. En su modo predeterminado, las respuestas del servidor determinan si los pasos posteriores del visitante (contraseña, envío del código, éxito) se muestran en las estadísticas, y la página donde las víctimas introducen su código de seguridad no se contabiliza en el seguimiento de visitas. La configuración también permite cambiar a un modo que contabilice todas las páginas.
En conjunto, estas funciones permiten a los operadores rastrear el tráfico atribuido a las plataformas sociales. Demuestran que la página se diseñó para gestionar esas fuentes, pero no establecen que los anuncios se hayan publicado realmente en ellas.
Disfrazado de “herramienta interna”
- El código HTML solicita a los motores de búsqueda que no indexen, archiven ni muestren vistas previas de la página, con un comentario que dice: "Herramienta de equipo privado: no indexar ni archivar".
- El " Privacy Las páginas de "Política" y "Términos de servicio" describen un "portal de autenticación" para "uso interno por parte del personal autorizado".
- El kit tiene dos interruptores. Uno desactiva la página de inicio de Prime Gaming, por lo que el mismo código mostraría una página de inicio de sesión falsa de EA. El otro permite elegir entre redirigir a las víctimas al sitio web oficial de EA o mostrar la página de "inscrito para las recompensas semanales de FC 27". En la versión que analizamos, tanto el señuelo de Prime Gaming como la redirección a EA estaban activados.
Por qué vale la pena robar tu cuenta de EA
Una cuenta de EA es más que un simple inicio de sesión. Puede contener una FC. Ultimate Club de equipo con monedas y jugadores intercambiables, acceso a juegos comprados y métodos de pago guardados. Perder el acceso podría poner en riesgo años de compras y progreso.
Los atacantes también podrían usar una cuenta comprometida para suplantar tu identidad y engañar a tus contactos de juego para que compartan información o hagan clic en enlaces fraudulentos.

Más seguro. Más limpio. Navegación sin anuncios.
Cómo mantenerse a salvo
- Comience en el sitio web de EA. Escriba ea.com en su navegador y navegue desde allí. Antes de ingresar su contraseña o código de seguridad de EA, verifique que la página de inicio de sesión esté en ea.com o en un subdominio legítimo, como accounts.ea.com .
- Comprueba la barra de direcciones. Una página que se ve exactamente igual que la página de inicio de sesión de EA no es de EA si la dirección dice algo como fc27-prime[.]shop.
- Mantén tus códigos de seguridad en privado. Introduce el código de verificación de EA únicamente en la página de inicio de sesión oficial de EA, para el inicio de sesión que hayas iniciado tú.
- Desconfía de los paquetes, monedas y recompensas gratuitas que aparecen en anuncios y publicaciones. Que una publicación sea patrocinada no garantiza que la oferta sea real.
- Utiliza un gestor de contraseñas. Generalmente no ofrecerá autocompletar tu contraseña de EA en un dominio no relacionado, lo que puede ayudar a detectar una página falsa.
¿Ya has introducido tus datos?
- Acceda directamente a ea.com y cambie su contraseña de inmediato, incluso si no introdujo un código de autenticación de dos factores (2FA).
- Revisa tu configuración de seguridad y los dispositivos de confianza, elimina los dispositivos desconocidos y comprueba si hay cambios en tu dirección de correo electrónico, cuentas vinculadas y compras.
- Mantén la autenticación de dos factores (2FA) activada. Cambia cualquier contraseña que reutilices en otros sitios, especialmente en tu cuenta de correo electrónico.
- Si ves cuentas vinculadas desconocidas, no puedes acceder a tu cuenta o te falta contenido, sigue las instrucciones de recuperación de cuenta de EA y ponte en contacto con el servicio de ayuda de EA.
Cómo Malwarebytes ayuda
Malwarebytes Browser Guard bloquea los sitios de phishing y estafas antes de que la página se cargue. Si tienes dudas sobre un sitio web, enlace u oferta de recompensa, puedes pedirle a Malwarebytes Scam Guard que lo revise primero.
Indicadores de compromiso
Dominios
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →