Points clés à retenir
- L’hameçonnage est une cybercriminalité où des attaquants trompent des personnes pour qu’elles divulguent des informations sensibles par le biais de faux courriels, SMS ou appels.
- Les criminels se font passer pour des sources fiables et créent des messages urgents pour inciter les victimes à cliquer sur des liens ou à partager leurs identifiants.
- L’hameçonnage utilise des expéditeurs usurpés, des messages effrayants et de faux sites web d’apparence authentique pour voler des identifiants de connexion ou des données financières.
- Les signes avant-coureurs incluent les offres trop belles pour être vraies, les pièces jointes inattendues, le langage urgent, les expéditeurs inhabituels et les URL suspectes.
- N'importe qui peut être ciblé, la protection inclut donc d'éviter les liens inconnus, d'utiliser l'authentification multifacteur, de vérifier les expéditeurs et de s'appuyer sur un logiciel de sécurité.
Qu'est-ce que le phishing ?
Le phishing est une forme de cybercriminalité où des criminels essaient d'obtenir des informations sensibles de vous par e-mail avec des liens frauduleux, vous incitant à remplir un formulaire avec vos informations personnelles. Ils peuvent ensuite utiliser ces informations pour obtenir vos identifiants en ligne pour des profils de réseaux sociaux, des comptes bancaires et plus encore.
Comment fonctionne le phishing ?
Le phishing peut survenir via des e-mails, des appels téléphoniques ou des messages textes. Les escrocs envoient des messages qui semblent réels et urgents, demandant à la personne de passer à l'action. Par exemple, un e-mail peut sembler provenir d'une banque digne de confiance, demandant à la personne de mettre à jour ses informations de compte pour éviter des problèmes. Comme le message semble urgent et réel, les gens pourraient partager des informations sensibles comme des mots de passe et des numéros de carte de crédit, que les escrocs peuvent ensuite utiliser à mauvais escient.
Se faisant passer pour une entité légitime, l'escroc attire ses victimes sur un site web contrefait où il les persuade de saisir des informations confidentielles. Cette façade bien conçue, associée à un sentiment d'urgence, permet à l'escroquerie par hameçonnage de collecter avec succès des données personnelles précieuses, laissant la victime sans méfiance vulnérable à l'usurpation d'identité et à des pertes financières.
L'expéditeur : Lors d'une attaque de phishing, l'expéditeur imite (ou « usurpe ») l'identité d'une personne de confiance que le destinataire est susceptible de connaître. Selon le type d'attaque, il peut s'agir d'un individu, comme un membre de la famille du destinataire, le PDG de son entreprise, ou même une célébrité qui prétend offrir un cadeau. Souvent, les messages de phishing imitent les courriels de grandes entreprises. PayPal , Amazon , ou Microsoft, et les banques ou les administrations publiques.
Le message : Sous le couvert de quelqu'un de confiance, l'attaquant demandera au destinataire de cliquer sur un lien, de télécharger une pièce jointe ou d'envoyer de l'argent. Lorsque la victime ouvre le message, elle trouve un message effrayant destiné à surmonter son meilleur jugement en la remplissant de peur. Le message peut exiger que la victime se rende sur un site Web et prenne des mesures immédiates ou risque une certaine conséquence.
La destination : Si les utilisateurs mordent à l'hameçon et cliquent sur le lien, ils sont dirigés vers une imitation d'un site Web légitime. À partir de là, on leur demande de se connecter avec leurs identifiants. S'ils sont assez crédules pour obéir, les informations de connexion sont récupérées par l'attaquant, qui les utilise pour voler des identités, piller des comptes bancaires et vendre des informations personnelles sur le marché noir. L'URL de destination dans l'e-mail de phishing ressemble souvent fortement à l'URL légitime, ce qui peut tromper encore plus la victime.
Comment reconnaître une tentative d'hameçonnage ?
Les tentatives de phishing sont des activités frauduleuses où les escrocs utilisent des e-mails ou des messages texte visant à tromper les individus pour qu’ils divulguent des informations sensibles telles que des mots de passe, numéros de compte bancaire ou numéros de sécurité sociale. Reconnaître le phishing peut se faire en étant attentif à certains signaux d’alerte.
Typiquement, les messages de phishing peuvent sembler provenir de sources réputées telles que des banques, des sociétés de cartes de crédit ou des plateformes en ligne familières. Ils créent souvent un sentiment d'urgence, suggérant une activité suspecte ou des problèmes avec votre compte, vous incitant à agir rapidement.
Parmi les indicateurs courants d'hameçonnage, on retrouve les communications inattendues demandant des informations personnelles ou financières, les adresses électroniques d'expéditeur inconnues, les formules de politesse génériques, les fautes d'orthographe et de grammaire, ainsi que les URL trompeuses. En faisant preuve de prudence et en vérifiant toute communication suspecte directement auprès des institutions concernées avant de répondre, il est possible de mieux se protéger contre les tentatives d'hameçonnage. Nous allons maintenant examiner plus en détail les signes d'hameçonnage et vous aider à les repérer.
Signes d'hameçonnage
Repérer les tentatives d'hameçonnage peut s'avérer complexe, mais avec un peu de vigilance, quelques règles de base et de bon sens, vous pouvez réduire considérablement les risques. Soyez attentif aux irrégularités ou aux particularités du courriel. Fiez-vous à votre intuition : si quelque chose vous paraît suspect, faites-vous confiance. Mais ne cédez pas à la peur, car les arnaques par hameçonnage exploitent souvent la peur pour altérer votre jugement.
Voici d'autres signes de tentatives d'hameçonnage :
Signe n° 1 : L’e-mail présente une offre qui semble trop belle pour être vraie.
Il pourrait prétendre que vous avez gagné le gros lot, décroché un prix extravagant ou d'autres récompenses improbables.
Signe 2 : L’expéditeur est reconnaissable, mais ce n’est pas quelqu’un avec qui vous interagissez habituellement.
Même si vous reconnaissez le nom de l'expéditeur, soyez prudent s'il ne s'agit pas d'une personne avec laquelle vous communiquez régulièrement, surtout si le contenu du courriel est sans rapport avec vos tâches professionnelles habituelles. De même, méfiez-vous si vous êtes mis en copie d'un courriel avec des personnes que vous ne connaissez pas ou des collègues de services différents.
Signe 3 : Le message suscite la peur.
Soyez prudent si l'e-mail utilise un langage chargé ou alarmant pour instiller un sentiment d'urgence, vous incitant à cliquer et "agir immédiatement" pour éviter la fermeture de compte. N'oubliez pas que les organisations légitimes ne demanderont pas d'informations personnelles par e-mail.
Signe 4 : Le message contient des pièces jointes inattendues ou étranges.
Ces pièces jointes peuvent contenir des malwares, des ransomwares ou d'autres menaces en ligne.
Signe 5 : Le message contient des liens qui semblent douteux.
Même si les indicateurs ci-dessus ne vous paraissent pas suspects, ne faites jamais aveuglément confiance aux liens hypertextes intégrés. Survolez le lien avec votre curseur pour afficher l'URL complète. Soyez particulièrement vigilant face aux fautes d'orthographe, même minimes, dans une URL de site web qui vous semble familière : c'est un signe d'alerte. Il est toujours plus sûr de saisir manuellement l'URL dans votre navigateur plutôt que de cliquer sur le lien intégré.
Qui est ciblé par le phishing ?
Le phishing est une menace pour tout le monde, ciblant divers individus et industries, des cadres d'entreprise aux utilisateurs de réseaux sociaux quotidiens et aux clients de services bancaires en ligne. L'ampleur du phishing rend crucial de faire preuve de prudence en ligne et d'adopter des mesures préventives. Être vigilant et proactif peut réduire considérablement le risque de devenir victime d'escroqueries par phishing, assurant une expérience en ligne plus sécurisée pour tous.
Comment se protéger contre les attaques de phishing
Comme indiqué précédemment, le phishing est une menace égale pour toutes les opportunités, pouvant apparaître sur des ordinateurs de bureau, des ordinateurs portables, des tablettes et des smartphones. La plupart des navigateurs Internet ont des moyens de vérifier si un lien est sûr, mais la première ligne de défense contre le phishing est votre jugement. Formez-vous à reconnaître les signes de phishing et essayez de pratiquer une informatique sécurisée chaque fois que vous vérifiez vos e-mails, lisez des publications sur Facebook ou jouez à vos jeux en ligne préférés.
Malwarebytes Labs a partagé quelques-unes des pratiques clés pour vous protéger contre les attaques de phishing :
- N’ouvrez pas les courriels provenant d’expéditeurs que vous ne connaissez pas.
- Ne cliquez jamais sur un lien dans un courriel à moins de savoir exactement où il mène.
- Si vous êtes invité à fournir des informations sensibles, vérifiez que l'URL de la page commence par "HTTPS" plutôt que simplement "HTTP". Le "S" signifie "sécurisé". Ce n'est pas une garantie qu'un site est légitime, mais la plupart des sites légitimes utilisent HTTPS car c'est plus sécurisé. Les sites HTTP, même légitimes, sont vulnérables aux pirates.
- Activez l'authentification multifacteurs (AMF) : utilisez-la autant que possible pour renforcer la sécurité. Même si des pirates informatiques obtiennent votre mot de passe, ils devront contourner des étapes de vérification supplémentaires pour accéder à votre compte.
- Recherchez le certificat numérique d'un site web.
- Pour renforcer cette protection, si vous recevez un courriel d'une source dont vous n'êtes pas sûr, accédez manuellement au lien fourni en saisissant l'adresse légitime du site Web dans votre navigateur.
- Passez la souris sur le lien pour vérifier s'il est légitime.
- Si vous soupçonnez qu'un courriel n'est pas légitime, prenez un nom ou un extrait de texte du message et saisissez-le dans un moteur de recherche pour voir si des attaques de phishing connues utilisent les mêmes méthodes.
Nous recommandons fortement l'utilisation de solutions antivirus/anti-malware de confiance comme Malwarebytes Premium pour améliorer votre sécurité numérique. La plupart des outils de cybersécurité modernes, équipés d'algorithmes intelligents, peuvent identifier des liens ou des pièces jointes malveillants, fournissant un bouclier vigilant même contre les attaques de phishing astucieuses.
Si une tactique de phishing échappe à votre vigilance, notre logiciel de sécurité robuste garde vos informations en sécurité et sous votre contrôle. Nous offrons un essai gratuit de Malwarebytes, vous permettant d'expérimenter sa protection supérieure avant de l'acheter.
Différents types d'attaques de phishing
Les attaques de phishing utilisent des méthodes trompeuses pour recueillir illégalement des informations sensibles, et elles se présentent sous diverses formes, chacune avec ses propres caractéristiques uniques. Ce sont des moyens spécifiques par lesquels les attaquants de phishing visent à tromper leurs cibles :
Hameçonnage ciblé
Le spear phishing est une forme ciblée de phishing où les attaquants adaptent les messages à des individus ou organisations spécifiques, en utilisant des données collectées pour rendre la tromperie plus convaincante. Il nécessite une reconnaissance préalable à l'attaque pour découvrir noms, intitulés de poste, adresses e-mail, etc.
Le hackers L'escroc parcourt Internet pour recouper ces informations avec d'autres connaissances recueillies sur les collègues de la cible, ainsi que sur les noms et les relations professionnelles des employés clés de leurs organisations. À partir de ces éléments, il rédige un courriel crédible.
Exemple : Des fraudeurs peuvent se faire passer pour des cadres afin d'amener des employés à autoriser des paiements frauduleux.
Hameçonnage de baleines
Le « whale phishing » cible des individus de haut niveau, tels que les cadres, les célébrités ou les dirigeants d'entreprise. Il vise à les tromper pour qu'ils révèlent des informations personnelles ou des détails professionnels.
Comprendre et identifier les diverses formes d'attaques de phishing est crucial pour mettre en place des mesures de protection efficaces et garantir la sécurité et l'intégrité des actifs personnels et organisationnels.
Phishing par e-mail
Apparus dès le début de l'e-mail, les e-mails de phishing sont des courriels trompeurs semblant provenir de sources fiables (par exemple, banques, détaillants en ligne) incitant les destinataires à cliquer sur des liens ou à télécharger des pièces jointes.
Exemples :
- Business email compromise (BEC) : Une attaque de « business email compromise » (BEC) cible une personne du service financier d'une organisation, souvent le directeur financier, et tente de la tromper pour qu'elle envoie de gros montants d'argent. Les attaquants utilisent souvent des tactiques d’ingénierie sociale pour convaincre le destinataire que l'envoi de l'argent est urgent et nécessaire.
- Phishing par clonage : Dans cette attaque, les criminels créent une copie — ou un clone — d'e-mails précédemment envoyés mais légitimes contenant soit un lien soit une pièce jointe. Le phisher remplace ensuite les liens ou fichiers joints par des substitutions malveillantes déguisées en véritables objets. Les utilisateurs sans méfiance cliquent sur le lien ou ouvrent la pièce jointe, permettant souvent à leurs systèmes d'être pris en charge. Le phisher peut alors usurper l'identité de la victime pour se faire passer pour un expéditeur de confiance auprès d'autres victimes au sein de la même organisation.
- Les escroqueries 419/Nigerian : Un e-mail de phishing verbeux de quelqu'un prétendant être un prince nigérian est l'une des arnaques Internet les plus anciennes et durables. Ce « prince » vous offre soit de l'argent, mais dit que vous devez lui envoyer d'abord une petite somme pour le réclamer, soit il dit qu'il a des ennuis et qu'il a besoin de fonds pour résoudre son problème. Le numéro « 419 » est associé à cette escroquerie. Il se réfère à la section du Code pénal nigérian traitant de la fraude, des accusations et des peines pour les contrevenants.
Vishing (Phishing vocal)
Les attaquants se font passer pour des figures d'autorité (par exemple, des responsables bancaires, des agents des forces de l'ordre) au téléphone pour effrayer les individus afin qu'ils partagent des informations sensibles ou transfèrent des fonds.
Smishing (Phishing par SMS)
Semblable au vishing, mais mené par SMS, le smishing envoie des messages frauduleux incitant les destinataires à cliquer sur des liens malveillants ou à partager des informations personnelles.
Catfishing
Une tactique trompeuse où les attaquants créent de fausses personnalités en ligne pour attirer les individus dans des relations amoureuses afin de les exploiter financièrement ou d'accéder à des informations personnelles.
Exemples d'attaques de phishing
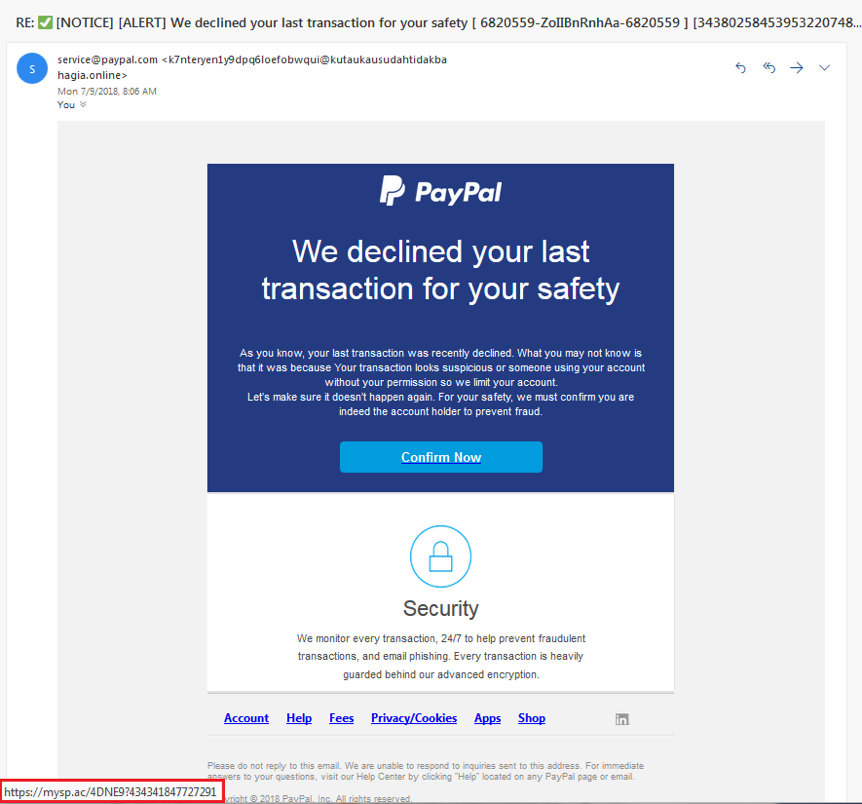
Voici un exemple de tentative de phishing qui imite un avis de PayPal, demandant au destinataire de cliquer sur le bouton « Confirmer maintenant ». Passer la souris sur le bouton révèle la véritable destination de l’URL dans le rectangle rouge.
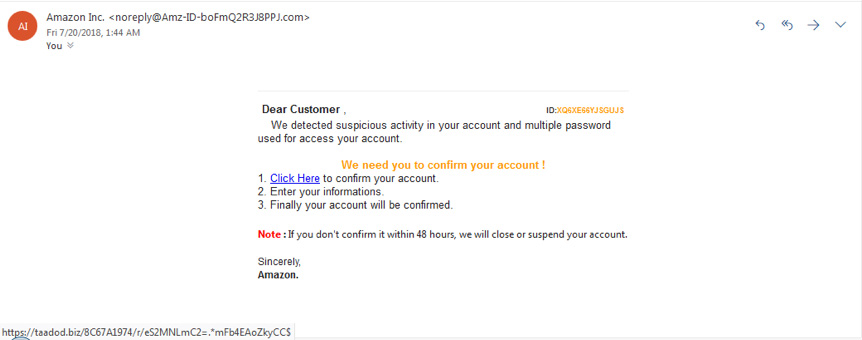
Voici une autre image d’une attaque de phishing, cette fois prétendant venir d’Amazon. Notez la menace de fermeture du compte en cas d’absence de réponse dans les 48 heures.
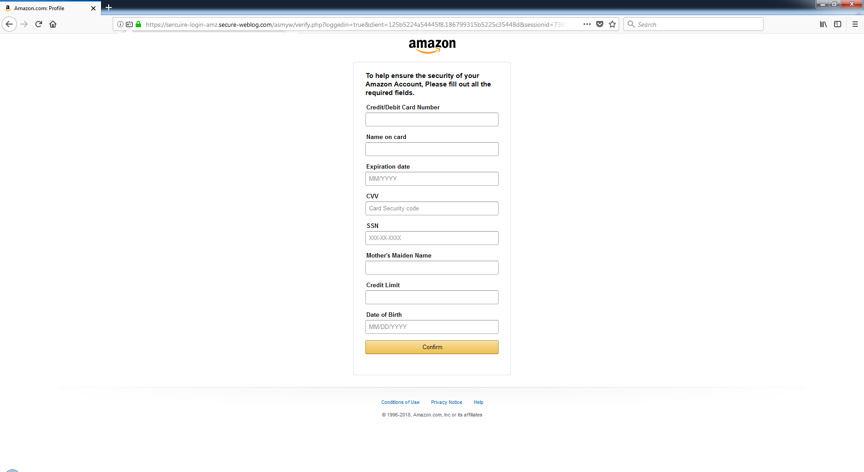
Cliquer sur le lien vous dirige vers ce formulaire, vous invitant à fournir ce dont le phisher a besoin pour piller vos biens précieux :
Pourquoi le phishing est-il efficace ?
Le phishing est particulièrement efficace car il exploite la psychologie humaine plutôt que de s'appuyer sur des tactiques techniques avancées. Souvent déguisées en communications urgentes de figures d'autorité, les arnaques de phishing jouent sur la confiance et la peur des individus.
Adam Kujawa, anciennement de Malwarebytes Labs, résume ainsi : « Le phishing se distingue comme la cyber-attaque la plus simple mais aussi la plus puissante, ciblant principalement l'élément le plus susceptible mais aussi le plus puissant : l'esprit humain. » Le manque de sophistication technique et le potentiel d'évoquer des réactions immédiates soulignent pourquoi le phishing reste une menace en ligne répandue et sérieuse.
« Le phishing est le type d'attaque cybernétique le plus simple, et en même temps le plus dangereux et le plus efficace. »
Les phishers ne cherchent pas à exploiter une vulnérabilité technique dans le système d'exploitation de votre appareil - ils utilisent l'ingénierie sociale. Que ce soit sous Windows, iPhone, Mac ou Android, aucun système d'exploitation n'est complètement à l'abri du phishing, peu importe la robustesse de sa sécurité. En fait, les attaquants recourent souvent au phishing parce qu'ils ne trouvent aucune vulnérabilité technique.
Pourquoi perdre du temps à s'attaquer à des couches de sécurité alors que vous pouvez facilement amener quelqu'un à vous donner la clé? Souvent, le maillon le plus faible d'un système de sécurité n'est pas un défaut caché dans le code informatique, mais un humain qui ne vérifie pas deux fois la provenance d'un e-mail.
Maintenant que nous avons exploré ce qu'est le phishing et comment il fonctionne, examinons où tout a commencé, en remontant aux années 1970 avec le piratage de systèmes téléphoniques, également connu sous le nom de « phreaking ».
L'histoire du phishing
Le terme « phishing » compare les tentatives d'escroquerie à la pêche, où un appât est utilisé pour attirer les victimes. On pense qu’il provient de la culture du « phreaking » des années 70, qui impliquait le piratage des systèmes téléphoniques. Avant que le terme « phishi
ng » ne soit inventé, une technique similaire a été présentée lors d'une conférence technologique en 1987. La première utilisation connue du terme remonte à 1996, associée au hacker Khan C Smith, au milieu d'une escroquerie sur les utilisateurs d’America Online (AOL), exploitant la popularité d'AOL en se faisant passer pour du personnel d'AOL pour collecter des informations utilisateur.
À l'entrée dans les années 2000, les phishers ont déplacé leur attention vers les systèmes de paiement en ligne, les banques et les plateformes de réseaux sociaux. Ils ont créé de faux domaines convaincants, en particulier en falsifiant eBay et PayPal, trompant les utilisateurs pour qu'ils partagent des informations sensibles. La première attaque de phishing ciblant une banque a été signalée en 2003. Au milieu des années 2000, le phishing était devenu une menace cybernétique majeure avec des campagnes sophistiquées et organisées, causant des pertes financières importantes.
Les dommages ont escaladé au fil des ans, avec des incidents notables incluant une campagne soutenue par un État en 2011, la massive violation des données de Target en 2013, et des tentatives de phishing politique de haut niveau en 2016. La tendance s'est poursuivie en 2017, avec une escroquerie menant à plus de 100 millions de dollars détournés de géants technologiques comme Google et Facebook.
Articles liés :
Qu'est-ce que le whale phishing?
Qu'est-ce que l'arnaque au catfishing ?
Qu'est-ce que le spear phishing ?
Qu'est-ce qu'une arnaque ? Comment reconnaître une arnaque ?