Google a publié un correctif pour une faille de sécurité importante. Chrome Vulnérabilité zero-day, référencée CVE-2026-2441 , un bug de mémoire dans la façon dont le navigateur gère certaines fonctionnalités de police que les attaquants exploitent déjà.
La vulnérabilité CVE-2026-2441 a le triste privilège d'être la première Chrome La faille zero-day de 2026. Google l'a jugée suffisamment grave pour publier une mise à jour distincte du canal stable, plutôt que d'attendre la prochaine version majeure.
Comment mettre à jour Chrome
Le numéro de version le plus récent est 145.0.7632.75/76 pour Windows et macOS, et 145.0.7632.75 pour Linux. Donc, si votre Chrome La version 145.0.7632.75 ou ultérieure est protégée contre ces vulnérabilités.
La méthode la plus simple pour mettre à jour est d'autoriser Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement va commencer. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
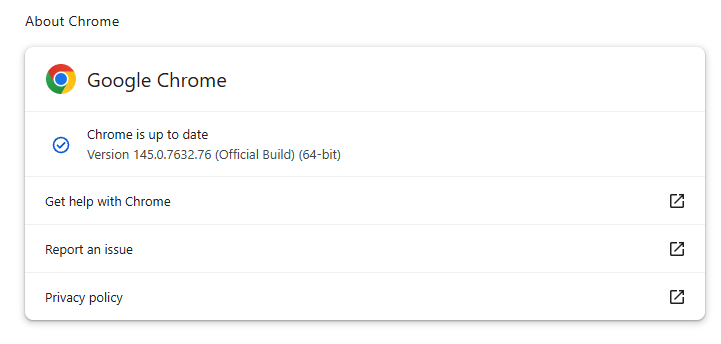
Vous trouverez également des instructions détaillées dans notre guide sur la mise à jour Chrome sur tous les systèmes d'exploitation .
Détails techniques
Google confirme avoir constaté une exploitation active de cette faille, mais ne communique pas encore sur les personnes ciblées, la fréquence des attaques ni les indicateurs détaillés.
Mais nous pouvons tirer certaines informations de ce que nous savons.
La vulnérabilité est un problème d'utilisation après libération dans Chrome La gestion des fonctionnalités de police CSS (CSSFontFeatureValuesMap), qui fait partie de la manière dont les sites web affichent et stylisent le texte, est en cause. Plus précisément : la cause première est un bug d'invalidation d'itérateur. Chrome la boucle parcourait un ensemble de valeurs de caractéristiques de police tout en modifiant cet ensemble, laissant la boucle pointer vers des données obsolètes jusqu'à ce qu'un attaquant parvienne à transformer cela en exécution de code.
L'utilisation après libération (UAF) est une vulnérabilité logicielle qui permet à un programme d'accéder à une zone mémoire après sa libération. Cela peut entraîner des plantages ou, dans certains cas, permettre à un attaquant d'exécuter son propre code.
Le rapport CVE indique : « Utilisation de la fonction afterfree dans CSS dans Google » Chrome Avant la version 145.0.7632.75, un attaquant distant pouvait exécuter du code arbitraire dans un environnement isolé via une page HTML spécialement conçue. (Niveau de gravité de la sécurité Chromium : Élevé)
Cela signifie qu'un attaquant pourrait créer un site web spécial, ou tout autre contenu HTML, qui exécuterait du code à l'intérieur du système. Chrome bac à sable du navigateur.
Chrome Le bac à sable de macOS agit comme une bulle de sécurité autour de chaque onglet de site web. Même si un élément malveillant se manifeste à l'intérieur de l'onglet, il reste confiné et ne peut pas perturber le reste du système. Il limite l'accès du code du site web aux fichiers, périphériques et autres applications, de sorte qu'une faille du navigateur ne donne idéalement à un attaquant qu'un accès à cet environnement restreint, et non un contrôle total de la machine.
L'exécution de code arbitraire dans un environnement isolé (sandbox) reste dangereuse car l'attaquant s'identifie de fait à l'onglet du navigateur. Il peut ainsi voir et modifier tout ce à quoi l'onglet a accès. Même sans accéder au système d'exploitation, cela suffit pour voler des comptes, installer des portes dérobées dans des services cloud ou détourner du trafic sensible.
Si cette vulnérabilité est combinée à une autre permettant à un processus de s'échapper du bac à sable, un attaquant peut se déplacer latéralement, installer un logiciel malveillant ou chiffrer des fichiers, comme lors de toute autre compromission complète du système.
Comment rester en sécurité
Pour protéger votre appareil contre les attaques exploitant cette vulnérabilité, il est fortement conseillé de procéder à la mise à jour dès que possible. Voici quelques conseils supplémentaires pour éviter d'en être victime, même avant la correction d'une faille zero-day :
- Ne cliquez pas sur les liens non sollicités dans les courriels, les messages, les sites Web inconnus ou sur les réseaux sociaux.
- Activez les mises à jour automatiques et redémarrez régulièrement votre navigateur. De nombreux utilisateurs le laissent ouvert pendant des jours, ce qui retarde la protection même si la mise à jour est téléchargée en arrière-plan.
- Utilisez une solution anti-malware à jour et en temps réel, incluant un composant de protection web.
Les utilisateurs d'autres navigateurs basés sur Chromium peuvent s'attendre à une mise à jour similaire.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.