Recentemente, falso LinkedIn I profili hanno iniziato a pubblicare risposte ai commenti affermando che un utente ha "svolto attività non conformi" LinkedIn le politiche di e che il loro account è stato “temporaneamente limitato” fino a quando non invieranno un ricorso tramite un link specificato nel commento.
I commenti sono di vario tipo e dimensione, ma ecco un esempio che abbiamo trovato.
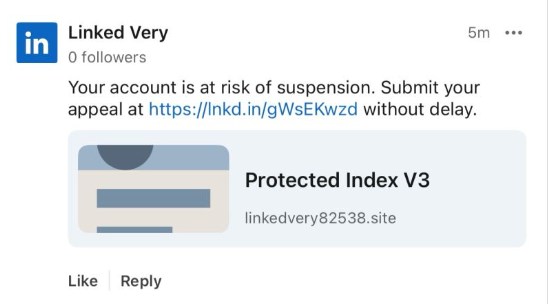
Tutti gli account che pubblicano i commenti cercano di sembrare ufficiali LinkedIn bot e usano vari nomi. È probabile che creino nuovi account quando LinkedIn li rimuove. In ogni caso, sono stati segnalati numerosi account simili a quello "Linked Very" di cui sopra in un breve periodo, il che suggerisce una creazione e pubblicazione automatizzata su larga scala.
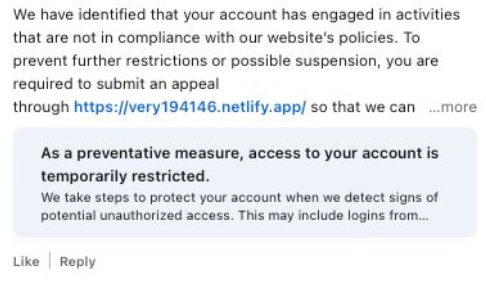
Lo stesso schema vale per i link. Il link abbreviato utilizzato nell'esempio precedente è già stato disabilitato, mentre altri puntano direttamente a siti di phishing . I truffatori spesso usano link abbreviati LinkedIn collegamenti per costruire fiducia, facendo credere ai destinatari che i messaggi siano legittimi. Perché LinkedIn Sebbene questi collegamenti possano essere disabilitati rapidamente, gli aggressori probabilmente testano diversi approcci per vedere quale resiste più a lungo.
Ecco un altro esempio:
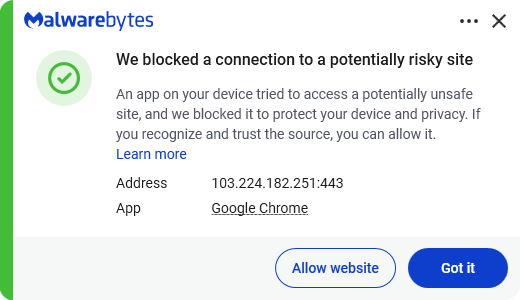
Malwarebytes blocca quest'ultimo collegamento in base all'indirizzo IP :
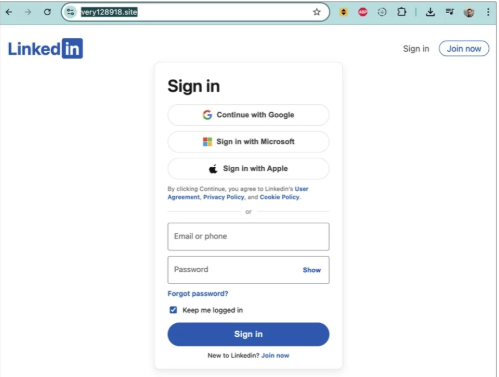
Se gli utenti seguono questi link, vengono indirizzati a una pagina di phishing progettata per rubare i loro dati LinkedIn Dati di accesso:
UN LinkedIn Un portavoce ha confermato a BleepingComputer di essere a conoscenza della situazione:
"Posso confermare che siamo a conoscenza di questa attività e che i nostri team stanno lavorando per intervenire."
Stai al sicuro
In situazioni come questa, la consapevolezza è fondamentale e ora sapete a cosa prestare attenzione. Alcuni consigli aggiuntivi:
- Non cliccare su link non richiesti contenuti in messaggi privati e commenti senza aver prima verificato con il mittente di fiducia che siano legittimi.
- Accedi sempre direttamente alla piattaforma che desideri visitare, anziché tramite un link.
- Utilizza un gestore di password, che non inserirà automaticamente le credenziali su siti web falsi.
- Utilizza una soluzione anti-malware aggiornata in tempo reale con un modulo di protezione web per bloccare i siti dannosi.
Consiglio: l'estensione gratuita Malwarebytes Browser Guard blocca i siti web e gli script dannosi noti.
C'è qualcosa che non va? Controlla prima di cliccare.
Malwarebytes Scam Guard ti aiuta ad analizzare istantaneamente link, testi e screenshot sospetti.
Disponibile con Malwarebytes Premium Security per tutti i tuoi dispositivi e nell'app Malwarebytes per iOS e Android .