

Google ha rilasciato una patch per un problema di elevata gravità Chrome Una vulnerabilità zero-day, identificata come CVE-2026-2441 , è un bug di memoria nel modo in cui il browser gestisce alcune funzionalità dei caratteri, che gli aggressori stanno già sfruttando.
CVE-2026-2441 ha il discutibile onore di essere il primo Chrome La vulnerabilità zero-day del 2026 è stata considerata abbastanza seria da giustificare il rilascio di un aggiornamento separato del canale stabile, anziché attendere la successiva major release.
Come aggiornare Chrome
Il numero di versione più recente è 145.0.7632.75/76 per Windows e macOS, e 145.0.7632. 75 per Linux. Quindi, se il tuo Chrome se è alla versione 145.0.7632 . 75 o successiva, è protetto da queste vulnerabilità.
Il modo più semplice per aggiornare è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Inizierà il download. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
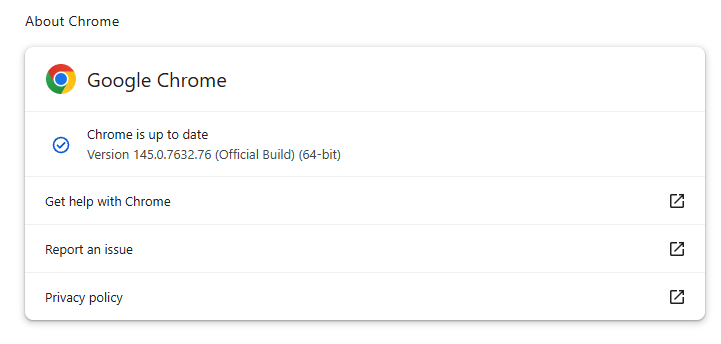
Puoi trovare istruzioni dettagliate anche nella nostra guida su come aggiornare Chrome su ogni sistema operativo .
Dettagli tecnici
Google conferma di aver riscontrato un utilizzo attivo, ma non rivela ancora chi sia il bersaglio, con quale frequenza o indicatori dettagliati.
Ma possiamo ricavare alcune informazioni da ciò che sappiamo.
La vulnerabilità è un problema di utilizzo dopo la liberazione in Chrome Gestione delle funzionalità dei caratteri CSS (CSSFontFeatureValuesMap), che è parte del modo in cui i siti web visualizzano e stilizzano il testo. Più specificamente: la causa principale è un bug di invalidazione dell'iteratore. Chrome Questo processo itera su un insieme di valori delle caratteristiche del carattere, modificando contemporaneamente tale insieme e lasciando che il ciclo puntasse a dati obsoleti finché un utente malintenzionato non fosse riuscito a trasformarlo in codice eseguibile.
L'uso dopo la liberazione (UAF) è un tipo di vulnerabilità software in cui un programma tenta di accedere a una posizione di memoria dopo che è stata liberata. Ciò può causare arresti anomali o, in alcuni casi, consentire a un aggressore di eseguire il proprio codice.
Il record CVE dice: "Use after free in CSS in Google Chrome Prima della versione 145.0.7632.75, un utente malintenzionato remoto poteva eseguire codice arbitrario all'interno di una sandbox tramite una pagina HTML appositamente creata. (Gravità del problema di sicurezza di Chromium: Elevata)
Ciò significa che un attaccante sarebbe in grado di creare un sito web speciale o altro contenuto HTML che eseguirebbe codice all'interno Chrome sandbox del browser.
Chrome La sandbox di è come una scatola sicura attorno a ogni scheda del sito web. Anche se qualcosa all'interno della scheda dovesse andare storto, dovrebbe rimanere confinata e non essere in grado di manomettere il resto del sistema. Limita ciò a cui il codice del sito web può accedere in termini di file, dispositivi e altre applicazioni, quindi idealmente un bug del browser darebbe a un aggressore solo un punto d'appoggio in quell'ambiente ristretto, non il pieno controllo del computer.
L'esecuzione di codice arbitrario all'interno della sandbox è comunque pericolosa perché l'autore dell'attacco "diventa" effettivamente quella scheda del browser. Può vedere e modificare tutto ciò a cui la scheda ha accesso. Anche senza sfuggire al sistema operativo, questo è sufficiente per rubare account, inserire backdoor nei servizi cloud o reindirizzare il traffico sensibile.
Se associata a una vulnerabilità che consente a un processo di sfuggire alla sandbox, un aggressore può muoversi lateralmente, installare malware o crittografare file, come in qualsiasi altro caso di compromissione completa del sistema.
Come stare al sicuro
Per proteggere il tuo dispositivo dagli attacchi che sfruttano questa vulnerabilità, ti consigliamo vivamente di effettuare l'aggiornamento il prima possibile. Ecco alcuni ulteriori suggerimenti per evitare di diventare una vittima, anche prima che venga risolto un zero-day:
- Non cliccare su link non richiesti contenuti in e-mail, messaggi, siti web sconosciuti o social media.
- Abilita gli aggiornamenti automatici e riavvia regolarmente. Molti utenti lasciano i browser aperti per giorni, il che ritarda la protezione anche se l'aggiornamento viene scaricato in background.
- Utilizza una soluzione anti-malware aggiornata e in tempo reale che includa un componente di protezione web.
Gli utenti di altri browser basati su Chromium possono aspettarsi un aggiornamento simile.
Ammettiamolo, una finestra di navigazione in incognito può fare solo fino a un certo punto.
Violazioni dei dati, commercio sul dark web, frodi con carte di credito. Malwarebytes Identity Theft Protection monitora tutto questo, ti avvisa tempestivamente e include un'assicurazione contro il furto d'identità.








