

Il Patch Tuesday di questo mese risolve 137 vulnerabilità di sicurezza, tra cui 31 classificate come critiche da Microsoft, senza che vi siano vulnerabilità zero-day attivamente sfruttate in rete.
Microsoft definisce uno "zero-day" come "una vulnerabilità nel software per la quale non è ancora disponibile alcuna patch ufficiale o aggiornamento di sicurezza". Questo mese, Microsoft non ha rilevato alcun caso di sfruttamento delle vulnerabilità segnalate in ambienti di produzione.
Tuttavia, questa versione è tutt'altro che a basso rischio. Una grande quantità di bug critici consente l'esecuzione di codice remoto (RCE) attraverso Windows servizi, Office, Azure, SharePoint e componenti grafici. Ciò significa che gli aggressori che inducono un utente ad aprire un documento dannoso o a connettersi a un servizio dannoso potrebbero ottenere il pieno controllo di un sistema.
Due vulnerabilità da considerare prioritarie
Da quell'elenco ne abbiamo selezionati due che sembrano poter creare qualche problema.
Il primo è CVE-2026-40361, che presenta un punteggio CVSS di 8,4 su 10. Si tratta di una vulnerabilità critica di tipo "use-after-free" in Microsoft Word che potrebbe consentire a un malintenzionato di eseguire codice localmente sul sistema interessato.
L'uso dopo la liberazione (use-after-free) è una classe di vulnerabilità causata dall'uso errato della memoria dinamica durante il funzionamento di un programma. Se, dopo aver liberato una posizione di memoria, un programma non cancella il puntatore a quella memoria, un aggressore potrebbe essere in grado di sfruttare l'errore per manipolare il programma.
Pertanto, se un malintenzionato convince un utente ad aprire un documento Word dannoso, o anche solo a visualizzarne l'anteprima, potrebbe eseguire codice arbitrario con i privilegi dell'utente corrente. Questo spesso è sufficiente per installare malware, rubare credenziali o muoversi lateralmente all'interno di una rete.
Il secondo è CVE-2026-35421 (punteggio CVSS 7,8 su 10). Si tratta di un overflow del buffer basato sull'heap critico in Windows Interfaccia del dispositivo grafico (GDI). Un buffer overflow si verifica quando un'area di memoria all'interno di un'applicazione software raggiunge il suo limite di indirizzo e scrive in una regione di memoria adiacente. Microsoft nota:
"Affinché questa vulnerabilità possa essere sfruttata, un utente dovrebbe aprire o altrimenti elaborare un file Enhanced Metafile (EMF) appositamente creato utilizzando Microsoft Paint. Questa azione è necessaria per attivare la funzionalità grafica interessata nel Windows componente."

Protezione in tempo reale. Senza alcuno sforzo.
Come applicare le correzioni e verificare se sei protetto
Questi aggiornamenti risolvono i problemi di sicurezza e mantengono il tuo Windows PC protetto. Ecco come assicurarsi che sia aggiornato:
1. Aprire le impostazioni
- Fai clic sul pulsante Avvia (il Windows logo in basso a sinistra dello schermo).
- Fare clic su Impostazioni (sembra un piccolo ingranaggio).
2. Vai a Windows Update
- Nella finestra Impostazioni, seleziona Windows Update (di solito in fondo al menu a sinistra).
3.Verifica la disponibilità di aggiornamenti
- Fare clic sul pulsante Verifica aggiornamenti.
- Windows cercherà gli ultimi aggiornamenti di Patch Tuesday.
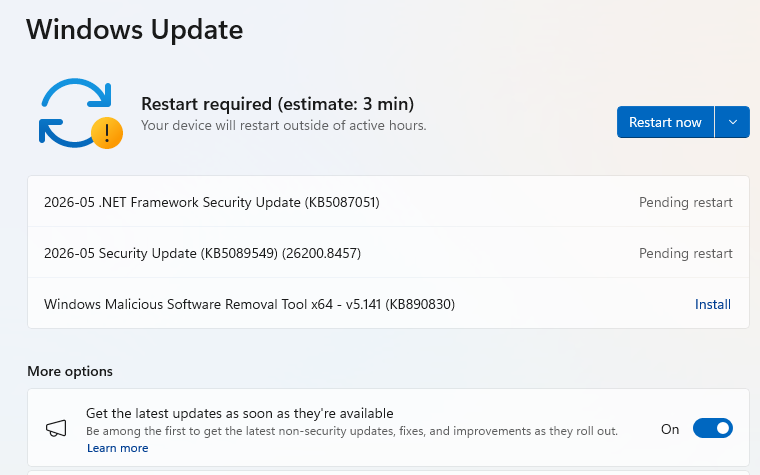
- Se hai scelto diricevere gli ultimi aggiornamenti non appena disponibili, potresti trovare questa opzione nella sezione "Altre opzioni".
- In tal caso potresti vedere un È necessario riavviare messaggio. Riavvia il sistema e l'aggiornamento sarà completato.
- In caso contrario, procedi con i passaggi seguenti.
4. Download e installa. Se vengono trovati aggiornamenti, il download inizierà automaticamente. Una volta completato, verrà visualizzato un pulsante con la scritta Installa o Riavvia ora .
- Fare clic su Installa , se necessario, e seguire le eventuali richieste. Di solito il computer deve essere riavviato per completare l'aggiornamento. In tal caso, fare clic su Riavvia ora.
5. Ricontrollate di essere aggiornati
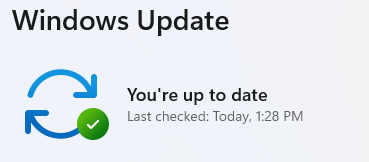
- Dopo il riavvio, torna a Windows Update e controlla di nuovo. Se viene visualizzato il messaggio "Sei aggiornato" , hai finito!
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .









