Googleは、 Chrome ブラウザの重大な脆弱性を多数修正。
今回の更新では、実際に悪用されているものを含め、74件の脆弱性に対する修正が含まれています。
安定版チャネルが149.0.7827.102/.103に更新されました。 Windows / Macまた、Linux 版のバージョン 149.0.7827.102 は、今後数週間かけて順次リリースされる予定です。
更新方法Chrome
アップデートが配信されるのを待ちたくない場合は、手動で更新することも簡単です。
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome 自動的にダウンロードが開始されます。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
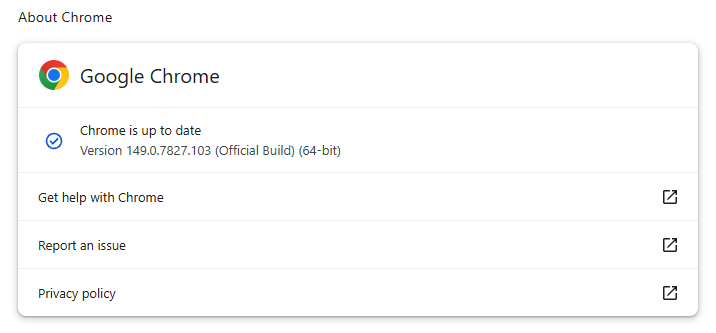
また、各オペレーティングシステムでChromeアップデートする方法については、弊社のガイドに手順を追って説明しています。
技術的な詳細
Googleが実環境で悪用されていると指摘しているこの脆弱性は、CVE-2026-11645として追跡されています。
Googleは次のように説明しています:
GoogleのV8における境界外の読み書きChrome バージョン149.0.7827.103より前のバージョンでは、細工されたHTMLページを介して、リモート攻撃者がサンドボックス内で任意のコードを実行できる脆弱性がありました。
これは、この欠陥が発見されたことを意味しますChromeのV8エンジン— Chrome JavaScript を実行する (およびその他の Chromium ベースのブラウザ)。
このような欠陥により、プログラムが本来使用すべきメモリ領域の境界を超えて読み書きを行うことが可能となり、攻撃者はより重要な機能に割り当てられたメモリ領域を操作できるようになります。攻撃者はメモリ内に悪意のあるコードを配置し、システムを騙してそれを実行させることも可能になる恐れがあります。
この場合、V8が悪意のあるウェブサイトなどの特別に細工されたHTMLコンテンツを処理する際に、この脆弱性が悪用される可能性があります。
「サンドボックス内」という言葉は、悪意のあるコードがコンピュータ全体で直接実行されるのではなく、制限された隔離された環境内で実行されることを意味します。攻撃者のコードはブラウザ内に限定されるため、サンドボックス外で実行されるコードに比べ、その影響は軽減されます。しかし、攻撃者はより深刻な被害をもたらすために、複数の脆弱性を組み合わせて利用することがよくあります。したがって、この表現はセキュリティ上の制限を示すものであり、そのバグが無害であることを保証するものではありません。
今回のアップデートには、拡張機能を使わずにPDFフォームに署名できる機能など、いくつかの新機能も含まれています。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →