ちょうど1か月前、2026年6月の「パッチチューズデー」では、206件のCVEと3件のゼロデイ脆弱性が報告され、マイクロソフトのこれまでの記録を更新しました。7月の報告件数はその3倍に達しており、AIを活用した脆弱性発見が加速する中、「小規模な」パッチチューズデーの時代は終わったかもしれないことを裏付けています。
今回の更新には、59件の重大な脆弱性に加え、公開済みのゼロデイ脆弱性が3件含まれています。マイクロソフトがこれらをゼロデイと分類しているのは、パッチが提供される前に脆弱性に関する情報が公になったためです。そのうち2件については、攻撃者によって現在も積極的に悪用されていることが確認されています。
パッチの適用方法と、保護されているかどうかの確認方法
これらのアップデートはセキュリティ上の問題を修正し、 Windows PCを保護します。最新の状態に保つ方法は次のとおりです。
1.設定を開く
- [スタート] ボタンをクリックし、[設定] を開きます。
2. Windows Updateを開きます
- Select Windows Update (通常は左側のメニューの一番下にあります)。
3.更新を確認する
- 「アップデートを確認」をクリックしてください。 Windows 最新のセキュリティアップデートを検索します。
- もし有効にしている場合は 最新情報が公開され次第、すぐに受け取ることができます ~の下 その他のオプション、すぐに再起動するよう求められる場合があります。その場合は、更新を完了させるためにコンピュータを再起動してください。そうでない場合は、次の手順に進んでください。
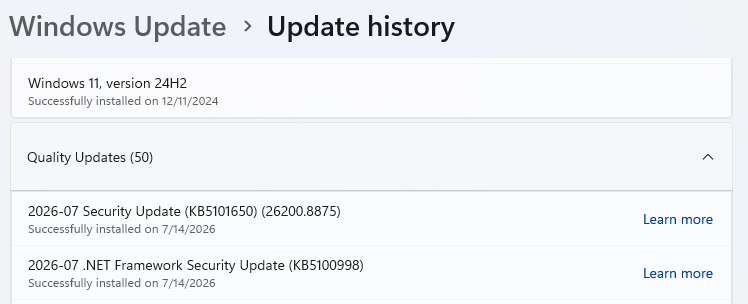
4. Downloadしてインストールする
- 更新プログラムが利用可能な場合、自動的にダウンロードが開始されます。準備ができたら、「インストール」をクリックするか、プロンプトが表示された場合は「今すぐ再起動」をクリックしてください。更新を完了するには、コンピューターの再起動が必要になる場合があります。
5.最新情報をダブルチェックする
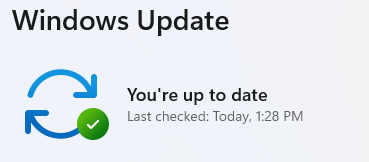
- 再起動後、 Windows Updateに戻って再度確認してください。 「最新の状態です」と表示されれば、すべて完了です。
技術的な詳細
それでは、3つのゼロデイ攻撃について見ていきましょう。
まず最初はWindows BitLockerセキュリティ機能のバイパス脆弱性(CVE-2026-50661として追跡)。現在、この脆弱性が悪用されている事例は確認されていません。マイクロソフトはこの脆弱性について次のように説明しています。
「保護機構の故障Windows BitLockerは、権限のない攻撃者が物理的な攻撃によってセキュリティ機能を回避できる可能性を秘めている。
つまり、たとえBitLockerでマシンを暗号化していたとしても、攻撃者がコンピュータに物理的にアクセスできれば、この脆弱性を悪用してデータにアクセスできてしまう可能性があるということです。
次に紹介するのは、現在積極的に悪用されているCVE-2026-56155です。これは、Active Directory Federation Services(ADFS)における権限昇格(EoP)の脆弱性です。ADFSは、シングルサインオン(SSO)およびフェデレーションアクセスを提供するマイクロソフトのソフトウェアコンポーネントです。これは、組織のActive Directoryとアプリケーション間の信頼仲介役として機能します。 この脆弱性を悪用することに成功した攻撃者は、管理者権限を取得する可能性があります。報道によると、マイクロソフトは現在進行中の攻撃を調査する過程で、この脆弱性を発見したとのことです。
最後に、Microsoft SharePoint Server の権限昇格の脆弱性であるCVE-2026-56164 について触れておきます。SharePoint Server は、Microsoft が提供する Web ベースのコラボレーションおよび文書管理プラットフォームのオンプレミス版です。Microsoft Office SharePoint における認証チェックの欠如により、攻撃者がネットワーク経由で権限を昇格させる可能性が生じます。
現在悪用されているこれらの脆弱性は、いずれもサイバーセキュリティ・インフラセキュリティ庁(CISA)の「既知の悪用されている脆弱性(KEV)カタログ」に登録されました。同カタログは、連邦文民行政機関(FCEB)各機関に対するパッチ適用期限を定めています。また、CISAは、SharePoint Serverを利用している組織に対し、今回の悪用事例を受けてセキュリティ強化策を実施するよう強く求めています。