Chrome はデスクトップブラウザのアップデートを配信している。このアップデートには230のセキュリティ修正が含まれており、そのうちの1つは現在悪用されていることが知られている。
安定版チャネルが153.0.8010.36/.37に更新されました。 Windows そしてMac 、Linux の場合は 153.0.8010.36 です。
更新方法Chrome
アップデートが配信されるのを待ちたくない場合は、手動で更新することも簡単です。
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome 自動的にダウンロードが開始されます。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
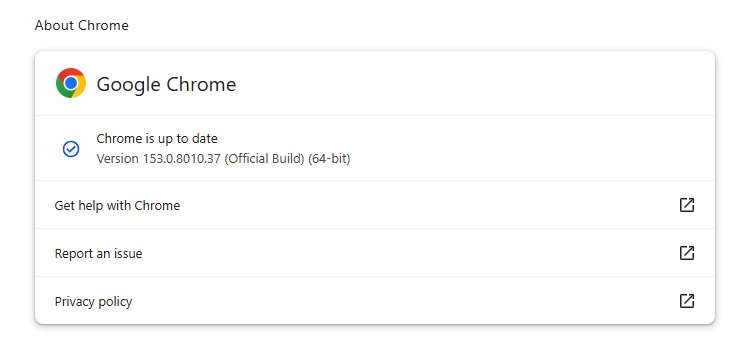
バージョン番号体系の説明と手順については、弊社のガイド「あらゆるオペレーティングシステムでChromeアップデートする方法」をご覧ください。
技術的な詳細
実際に悪用されている脆弱性は、 CVE-2026-87491として追跡されています。説明によると、これは境界外書き込みの脆弱性です。 ChromeのV8エンジンには、細工されたHTMLページを介して、リモートの攻撃者がブラウザのサンドボックス内で任意のコードを実行できる脆弱性がある。
これは、バグが以下の部分で見つかったことを意味します。 Chrome JavaScriptを実行する。悪意のあるウェブサイトは、特別に設計されたウェブページを誰かに読み込ませることでこれを悪用し、 Chrome JavaScript エンジンを悪用してメモリを不正に操作し、攻撃者が選択した命令を実行する。これらの命令は最初は 内で実行される。 Chromeデバイス全体への無制限アクセスではなく、セキュリティサンドボックス内でアクセスできるようにする。
Chromeのサンドボックスは、そのコードがデバイスの他の部分にアクセスするのを制限することを目的としていますが、この脆弱性は、攻撃者が標的に悪意のあるウェブページを表示させるだけで足がかりを得られるため、依然として深刻です。ほとんどの信頼できるメールクライアントは、受信するHTMLを表示する前にサニタイズするため、メールがこの脆弱性を引き起こす可能性は低いでしょう。メールクライアントは、送信者が受信トレイでJavaScriptなどのコードを実行できるようにするアクティブなウェブ機能を削除または無効化します。しかし、メールには、受信者を悪意のあるウェブサイトに誘導するリンクが含まれている可能性があります。
この中程度の深刻度の欠陥に加え、今回のアップデートでは、重大な脆弱性5件が修正されています。そのうち4件はWebGL(Web Graphics Library)で発見されたものです。WebGLは、追加のプラグインを必要とせずにブラウザ内でインタラクティブな2Dおよび3Dグラフィックスをレンダリングするために使用されるJavaScriptプログラミングインターフェースです。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →