マイクロソフトは毎月第2火曜日に重要なセキュリティ更新プログラムをリリースしており、これは「パッチ・チューズデー」として知られています。今月の更新プログラムでは、6件のゼロデイ脆弱性を含む59件のマイクロソフトCVEが修正されています。
これらの6つの積極的に悪用されているゼロデイ脆弱性を簡単に見てみましょう。
Windows シェルセキュリティ機能バイパスの脆弱性
CVE-2026-21510 ( CVSSスコア8.8/10)は、 Windows シェル。保護メカニズムの欠陥により、攻撃者は回避行動をとることができる。 Windows SmartScreenや同様の警告メッセージは、ユーザーが悪意のあるリンクやショートカットファイルを開くように仕向けた後に表示されます。
この脆弱性はネットワーク経由で悪用されるが、依然としてユーザーの操作を必要とする。被害者はソーシャルエンジニアリングにより、仕掛けられたショートカットやリンクを起動させられなければ、回避策は発動しない。悪用が成功すると、攻撃者は信頼できないコンテンツに対する通常の「確認ダイアログ」を抑制または回避できるようになり、ユーザーの疑念を招くことなく、さらなるペイロードの配信と実行が容易になる。
MSHTMLフレームワークのセキュリティ機能回避の脆弱性
CVE-2026-21513(CVSSスコア10点満点中8.8点)は 、Internet ExplorerのTrident/組み込みWebレンダリングで使用されるMSHTMLフレームワークに影響を与えます 。これは、ネットワーク経由でのセキュリティ機能バイパスを引き起こす保護メカニズムの失敗として分類されます。
攻撃が成功するには、被害者が悪意のあるHTMLファイルまたはMSHTMLでレンダリングされるように細工されたショートカット(.lnk)を開く必要があります。これを開くと、攻撃者はMSHTMLの特定のセキュリティチェックを迂回でき、通常のブラウザやOfficeのサンドボックス、警告保護機能を無効化または弱体化させ、後続のコード実行やフィッシング活動を可能にする可能性があります。
Microsoft Word セキュリティ機能バイパス脆弱性
CVE-2026-21514(CVSSスコア 10点満点中5.5点)は MicrosoftWordに影響します 。セキュリティ判定において信頼できない入力を依存するため、ローカルセキュリティ機能のバイパスを引き起こします。
攻撃者は、この脆弱性を悪用するためにユーザーに悪意のあるWord文書を開かせるよう仕向ける必要があります。悪用された場合、信頼できない入力が誤って処理され、Wordの埋め込みコンテンツやアクティブコンテンツに対する防御を迂回する可能性があります。これにより、通常はブロックされる攻撃者が制御するコンテンツが実行される恐れがあります。
デスクトップウィンドウマネージャー特権昇格の脆弱性
CVE-2026-21519 (CVSSスコア7.8/10)は、ローカル権限昇格の脆弱性です。 Windows デスクトップウィンドウマネージャーで、型の混同(システムが1種類のデータを別の種類のデータとして扱ってしまう不具合で、意図しない動作を引き起こす)が原因で問題が発生します。
ローカル認証済みの攻撃者が、低い権限で、かつユーザー操作を必要とせずに、この問題を悪用してより高い権限を取得する可能性があります。悪用はローカル環境で行われる必要があり、例えば標的システム上で動作する細工されたプログラムやエクスプロイトチェーンのステージを介して行われます。この脆弱性を悪用することに成功した攻撃者は、SYSTEM権限を取得する可能性があります。
Windows リモートアクセス接続マネージャーのサービス拒否脆弱性
CVE-2026-21525 (CVSSスコア6.2/10)は、サービス拒否の脆弱性です。 Windows リモートアクセス接続マネージャーサービス(RasMan)。
認証されていないローカル攻撃者は、低い攻撃複雑度でこの脆弱性を悪用でき、可用性に重大な影響を与えるが、機密性や完全性への直接的な影響はない。つまり、サービスやシステムをクラッシュさせる可能性はあるが、権限昇格や悪意のあるコードの実行は不可能である。
Windows リモートデスクトップサービスにおける特権昇格の脆弱性
CVE-2026-21533 (CVSSスコア7.8/10)は、特権昇格の脆弱性です。 Windows リモートデスクトップサービスにおける、不適切な権限管理に起因する問題。
ローカル認証済み攻撃者が低権限で、かつユーザー操作を必要とせずに、この脆弱性を悪用することでSYSTEM権限への昇格が可能となり、影響を受けるシステムにおける機密性、完全性、可用性を完全に侵害される。悪用成功には通常、リモートデスクトップサービスが存在するシステム上で攻撃者が制御するコードを実行し、脆弱な権限管理パスを悪用することが含まれる。
Azureの脆弱性
Azureユーザーは、CVSSスコア9.8の重大な脆弱性2件にも注意を払うことが推奨されます:
- Azure SDKに影響を与えるCVE-2026-21531
- Azure Front Doorに影響を与えるCVE-2026-24300
修正プログラムを適用し、保護されていることを確認する方法
これらのアップデートはセキュリティ上の問題を修正し、 Windows PCを保護します。最新の状態に保つ方法は次のとおりです。
1.設定を開く
- スタートボタンをクリックします( Windows (画面左下のロゴ)。
- 設定」をクリックします(小さな歯車のように見えます)。
2. Windows Updateを開きます
- 設定ウィンドウで、 Windows Update」を選択します(通常は左側のメニューの一番下にあります)。
3.更新を確認する
- アップデートをチェックする」というボタンをクリックします。
- Windows 最新のパッチチューズデーのアップデートを検索します。
- 以前に自動更新を選択した場合、更新履歴に以下が表示されることがあります:
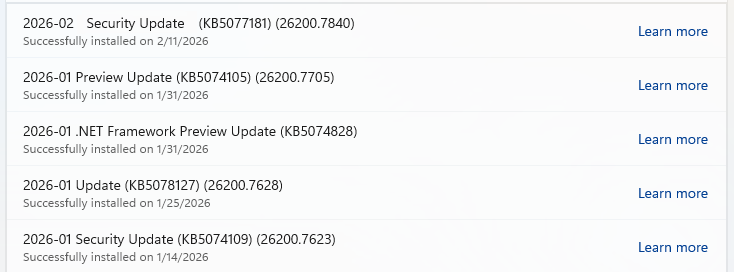
- または「再起動が必要です」というメッセージが表示される場合があります。これはシステムを再起動するだけで更新が完了することを意味します。
- そうでない場合は、以下の手順を続けてください。
4. Downloadしてインストールする
- アップデートが見つかれば、すぐにダウンロードが始まります。完了すると、「今すぐ インストールまたは再起動」というボタンが表示されます。
- 必要に応じてインストールを クリックし、プロンプトが表示されたらそれに従います。通常、アップデートを完了するにはコンピュータの再起動が必要です。再起動が必要な場合は、[今すぐ再起動]をクリックします。
5.最新情報をダブルチェックする
- 再起動後、 Windows Updateに戻って再度確認してください。 「最新の状態です」と表示されれば、すべて完了です!
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。