研究者たちは、 Chrome ウェブストア。今回は30種類のChrome 拡張機能が26万人以上のユーザーから認証情報を盗み出していたことが判明した。
拡張機能はリモートドメインを指すフルスクリーンiframeをレンダリングした。このiframeは現在のウェブページにオーバーレイされ、視覚的には拡張機能のインターフェースとして表示された。この機能はリモートでホストされていたため、拡張機能をWebストアに許可した審査の対象には含まれていなかった。
その他の最近の調査結果では、ChatGPTのチャットを監視する拡張機能、ブラウザの活動を監視するスリーパー拡張機能、そして意図的にブラウザのクラッシュを引き起こす偽の拡張機能について報告しました。
検出や削除のリスクを分散させるため、攻撃者は「拡張機能スプレー」と呼ばれる手法を用いた。これは、基本的に同じ拡張機能に対して異なる名前と固有の識別子を使用したことを意味する。
よくあるのは、研究者が拡張機能の名前とIDのリストを提供し、ユーザー自身がこれらの拡張機能のいずれかがインストールされているかどうかを判断しなければならないという状況です。
「拡張機能の管理」タブを開けば名前で検索するのは簡単ですが、残念ながら拡張機能の名前は一意ではありません。例えば、犯罪者が偽装しようとした正規の拡張機能がインストールされている可能性があります。
一意の識別子による検索
のためにChrome そしてEdgeブラウザ拡張機能IDは、小文字の英字で構成される一意の32文字の文字列であり、拡張機能の名前が変更されたり、再配布されたりしても変わりません。
拡張機能を削除の観点から見た場合、2種類に分類されます:ユーザーがインストールしたものと、他の手段(ネットワーク管理者、マルウェア、グループポリシーオブジェクト(GPO)など)によって強制的にインストールされたものです。
このガイドでは、最初のタイプ、つまりユーザーがウェブストアから自分でインストールしたものだけを取り上げます。以下のガイドは、 Chromeしかし、ほぼ同じですEdge 。
インストール済みの拡張機能を見つける方法
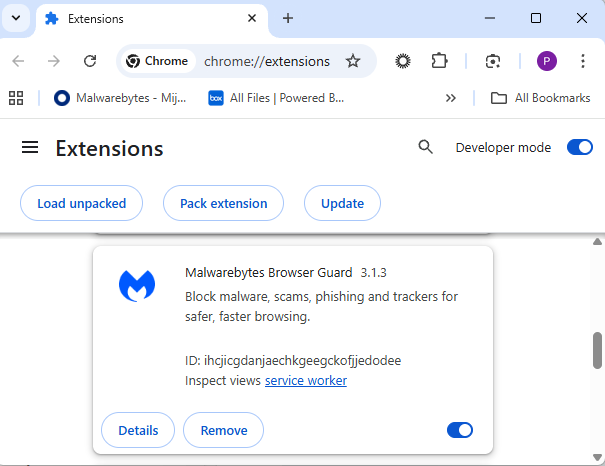
インストール済みのものを確認できますChrome このような拡張機能:
- アドレスバーに次のように入力してください
chrome://extensions/. - これにより「拡張機能」タブが開き、インストール済みの拡張機能が名前順に表示されます。
- 次に開発者モードをオンに切り替えると、それらの固有IDも表示されます。
ブラウザでの削除方法
不要な項目を削除するには、[削除]ボタンを使用してください。
再起動後も消えたままなら、完了です。削除ボタンやChrome 「管理者によってインストールされました」と表示される場合、または再起動後に拡張機能が再び表示される場合は、ポリシー、レジストリエントリ、またはマルウェアによって強制的に実行されている可能性があります。
代替案
または、拡張機能フォルダを検索することもできます。 Windows システムによっては、このフォルダはここにあります。 C:\Users\<your‑username>\AppData\Local\Google\Chrome\User Data\Default\Extensions.
AppDataフォルダはデフォルトでは非表示になっていることに注意してください。 Windowsエクスプローラーを開き、 [表示]タブ(またはメニュー)をクリックして、 [隠しファイル] のチェックボックスをオンにします。より詳細なオプションについては、 [オプション] > [フォルダーと検索のオプションの変更] > [表示] タブを選択し、 [隠しファイル、フォルダー、およびドライブを表示する]を選択します。
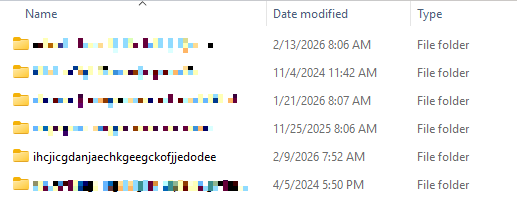
名前列の ヘッダーを1回または2回クリックすると、リストをアルファベット順に並べ替えることができます。これにより、多くの拡張機能がインストールされている場合に、それらを見つけやすくなります。
ここで拡張機能フォルダを削除すると、1つの欠点があります。ブラウザに孤立したエントリが残ります。 Chrome この操作を行うと、ファイルが削除されるため、拡張機能は読み込まれなくなります。ただし、拡張機能タブには表示されますが、適切なアイコンは表示されません。
したがって、可能な限りブラウザの拡張機能を削除することをお勧めします。
悪意のある拡張機能
以下は、研究者から提供された、iframeメソッドを使用した認証情報窃取型拡張機能のリストです。
| 拡張子ID | 拡張子名 |
|---|---|
| アカエアフェディイムクンジェイエヌジェイロークジーディーオージェイイーエルジェイエフピービーイー | ChatGPT 翻訳 |
| バオンビージェイシーエーケイピージーエルアイエーエーエフディーディーケーオーイーディーエヌピージェイジーエフ | XAI |
| bilfflcophfehljhpnklmcelkoiffapb | AIによる翻訳 |
| シシシルピエムジェイエムミオエンピーエフエフジーエイチエフジーエルエヌディオケイエイチエイチエヌ | AIカバーレター生成ツール |
| ckicoadchmmndbakbokhapncehanaeni | AIメール作成ツール |
| ckneindgfbjnbbiggcmnjeofelhflhaj | AI画像生成チャットGPT |
| クムプムハジャリオグルクレオビジョドヒエイジェイエイ | AI翻訳者 |
| dbclhjpifdfkofnmjfpheiondafpkoed | AI壁紙ジェネレーター |
| djhjckkfgancelbmgcamjimgphaphjdl | AIサイドバー |
| ebmmjmakencgmgoijdfnbailknaaiffh | ジェミニとチャット |
| ecikmpoikkcelnakpgaeplcjoickgacj | AI画像生成ツール |
| fdlagfnfaheppaigholhoojabfaapnhb | Google Gemini |
| flnecpdpbhdblkpnegekobahlijbmfok | ChatGPT 画像生成ツール |
| fnjinbdmidgjkpmlihcginjipjaoapol | メール生成AI |
| エフピーエムカブパクルブヘゲガプケンクムピピック | Gmail用Chat GPT |
| fppバイオMDKFBHGFJJDMOJLOGEECEJINADG | ジェミニAIサイドバー |
| gcfianbpjcfkafpiadmheejkokcmdkjl | ラマ |
| gcdfailafdfjbailcdcbjmeginhncjkb | グロク・チャットボット |
| gghdfkafnhfpaooiolhncejnlgglhkhe | AIサイドバー |
| グナークンダッドビムフールビグメクジジビブエフピーシービーエービーシー | ジェミニに聞いてみる |
| ゴーギードマオホックバッカルプカバドゥープル | ディープシークチャット |
| hgnjolbjpjmhepcbjgeeallnamkjnfgi | AIレタージェネレーター |
| idhknpoceajhnjokpnbicildeoligdgh | ChatGPT 翻訳 |
| kblengdlefjpjkekanpoidgoghdngdgl | AI GPT |
| ケピブゲッフルジェクレガエヒイヒンミビムキビンガ | ディープシークDownload |
| ロドエルシーピービーピーブイピーアイエムビージェイジーエヌアイオーケージェイシーエヌピーイーエーディー | AIメッセージ生成ツール |
| llojfncgbabajmdglnkbhmiebiinohek | ChatGPT サイドバー |
| nkgbfengofophpmonladgaldioelckbe | チャットボットGPT |
| nlhpidbjmmffhoogcennoiopekbiglbp | AIアシスタント |
| フィフクロッドムンドジェブデッドギブグルプクジエフエフ | Chat GPTに尋ねる |
| pgfibniplgcnccdnkhblpmmlfodijppg | ChatGBT |
| cgmmcoアンドmabammnhfnjcakdeejbfimn | グロック |
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。