

更新日:2026年3月16日
今週初め、Googleは、現在悪用されている脆弱性について誤って報告しました。 Chrome 既に修正済みであり、CVE-2026-3909として追跡されている脆弱性からユーザーを保護するための新しいアップデートを展開すると発表しました。
原文:
Google は、以下のセキュリティアップデートをリリースしました。 Chrome 2つの深刻なゼロデイ脆弱性を修正するデスクトップ版。
どちらの脆弱性もリモートから悪用可能であり、ユーザーが悪意のあるウェブサイトにアクセスするだけで攻撃が可能となる。攻撃の手口が単純であるため、これらの脆弱性は現実世界においてより高いリスクをもたらす。
更新方法Chrome
最新バージョン番号は、 Windowsおよび macOS では 146.0.7680.75/76、Linuxでは 146.0.7680.75です。 Chrome ブラウザのバージョンが146.0.7680.75以降であれば、これらの脆弱性から保護されています。
最新情報を入手する最も簡単な方法は、 Chrome 自動的に更新されます。ただし、ブラウザをほとんど閉じない場合や、何らかの理由で更新プロセスが妨げられる場合は、更新が遅れることがあります。
手動で更新するには:
- 「その他」メニュー(3つの点)をクリックしてください
- 設定> Chromeについてに移動してください。
- アップデートが利用可能な場合、 Chrome ダウンロードを開始します。
- 再起動Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
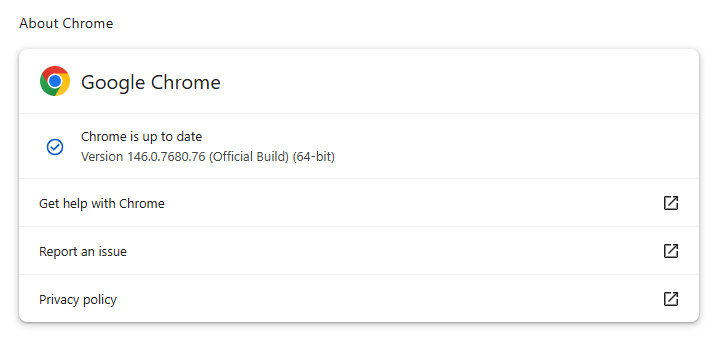
また、各オペレーティングシステムでChromeアップデートする方法を解説したガイドには、バージョン番号を確認する方法など、手順を追って詳しく説明されています。
技術的な詳細
Googleによると、同社はこれらのバグを社内で発見し修正しており、報告から約2日以内にパッチが適用されたという。
CVE-2026-3909はSkiaの境界外書き込みの脆弱性です。 ChromeウェブコンテンツやUI要素のレンダリングに使用される2Dグラフィックスライブラリです。リモート攻撃者は、ユーザーを悪意のあるウェブページに誘導し、バグをトリガーしてメモリを破損させ、ブラウザコンテキストでコード実行を成功させる可能性があります。Skiaは、Googleだけでなく多くの企業で使用されているオープンソースの2Dグラフィックスライブラリです。 Chrome しかし、他の多くの製品にも同様に当てはまります。
CVE-2026-3910は、V8 JavaScriptおよびWebAssemblyエンジンにおける不適切な実装の欠陥です。悪意を持って作成されたHTMLページを閲覧することで、リモートの攻撃者がV8のサンドボックス内で任意のコードを実行できる可能性があります。V8はGoogleがJavaScript処理のために開発したエンジンですが、これまでに数多くのバグが報告されています。
Chrome SkiaとV8コンポーネントは、信頼できないWebコンテンツと基盤となるシステムとの間の経路に直接位置しているため、主要な標的となります。
Skiaでは、範囲外書き込みを他のバグと組み合わせてレンダラーのサンドボックスを突破することが可能である一方、V8の実装上の欠陥は、標的型攻撃を行う攻撃者やスパイウェアベンダーが使用するエクスプロイトチェーンに頻繁に登場している。
安全に過ごすには
デバイスを保護するために、アップデートしてください。 Chrome できるだけ早く対処しましょう。ゼロデイ脆弱性が修正される前でも被害に遭わないためのヒントをいくつかご紹介します。
- メールやメッセージ、見知らぬウェブサイト、ソーシャルメディア上の不審なリンクはクリックしないでください。
- 自動更新を有効にし、定期的に再起動してください。多くのユーザーはブラウザを何日も開いたままにしているため、バックグラウンドで更新がダウンロードされていても、保護が遅れることがあります。
- Web保護機能を備えた、最新のリアルタイム型マルウェア対策ソリューションをご利用ください。
その他のChromiumベースのブラウザをご利用の方にも、まもなく同様のアップデートが提供される予定です。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。









