

OpenAIのChatGPTダウンロードページを装った巧妙な偽サイトが出現しており、訪問者にパスワード、ブラウザのデータ、仮想通貨ウォレット、その他の機密情報を盗み出すように設計されたマルウェアを感染させている。
このサイトは、 openew[.]appOpenAIの実際のChatGPTのダウンロード体験を忠実に再現し、両プラットフォーム向けの公式デスクトップアプリと思われるものを提供している。 Windows macOS では、 Windows ユーザーは認証情報を盗むマルウェアローダーを受け取りますが、 Mac ユーザーは、暗号通貨窃盗に関連する有名なmacOSマルウェアファミリーであるAtomic Stealer(AMOS)の派生版であるOdyssey Stealerを入手します。
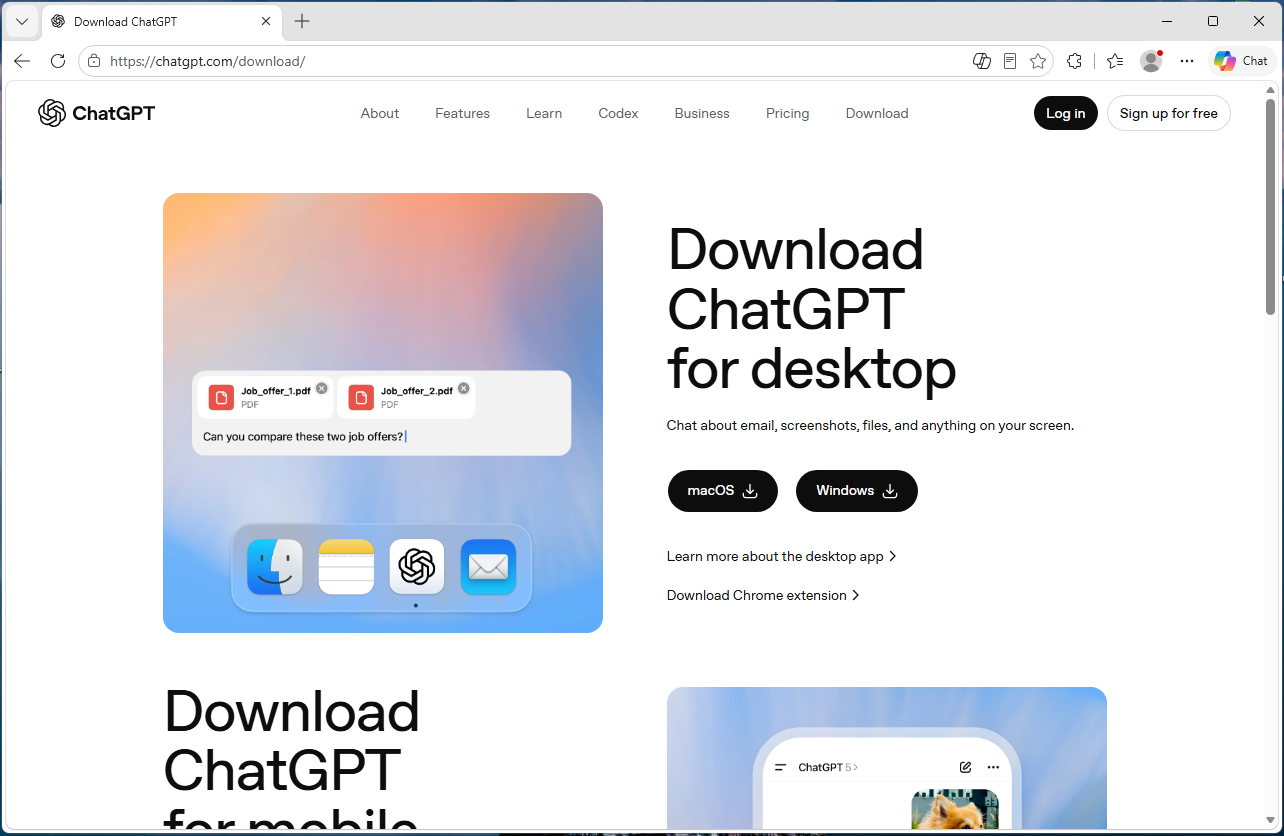
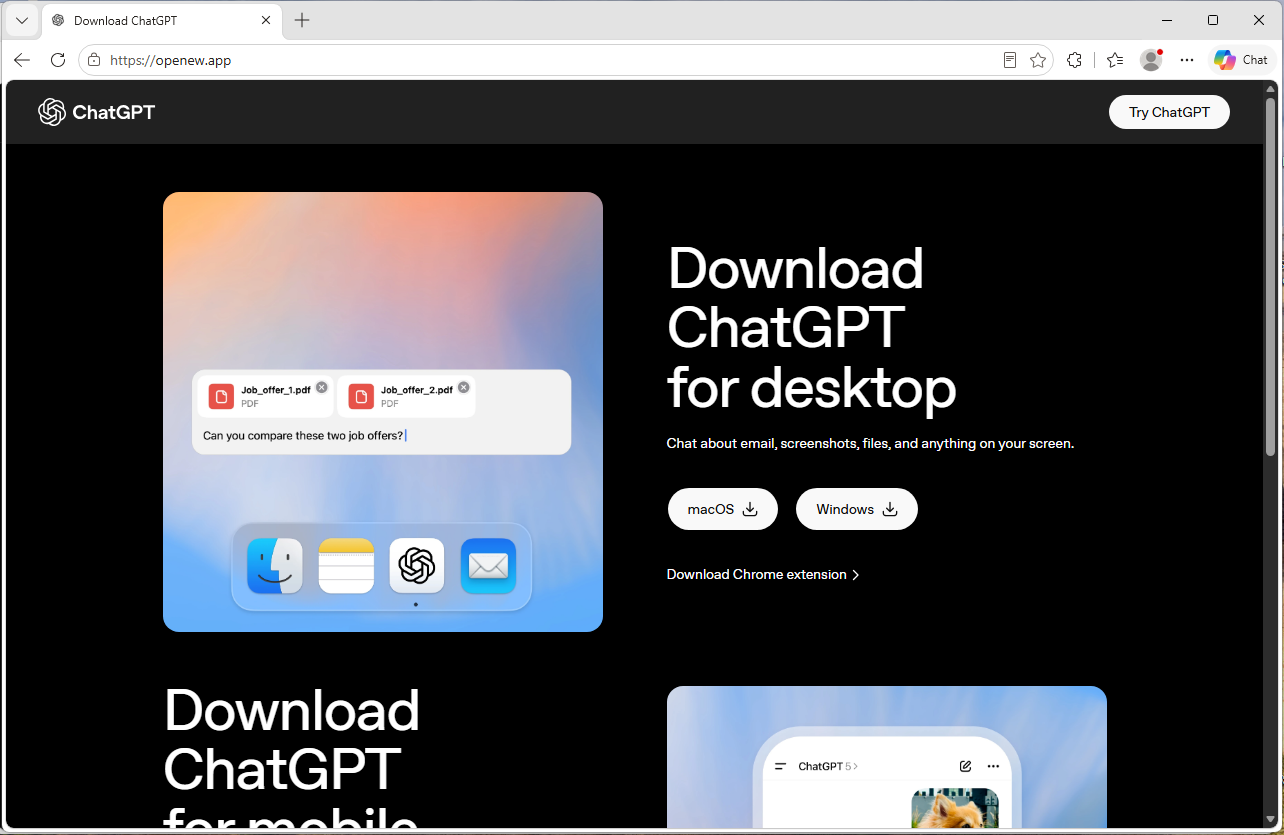
デュアルプラットフォーム構成が、この操作を注目すべきものにしています。 Windows ダウンロードすると、攻撃者が制御するサーバーへのバックチャネルを開く偽のインストーラーが配信されます。macOSボタンをクリックすると、ブラウザのパスワード、Cookie、Telegramセッション、暗号通貨ウォレット、その他の機密ファイルを盗むマルウェアが配信されます。また、正規のLedgerおよびTrezorウォレットアプリをトロイの木馬化されたバージョンに置き換えようとします。
OpenAIの公式ダウンロードページやMicrosoft StoreからChatGPTをダウンロードしただけなら、今回の標的ではありませんでした。しかし、「ChatGPT ダウンロード」と検索して、広告や見慣れない検索結果をクリックしてしまった場合、攻撃者にオンラインアカウント、ブラウザのセッション、保存されたパスワード、さらには保有している仮想通貨へのアクセス権を与えてしまった可能性があります。
Malwarebytes このマルウェアからユーザーを保護します。
テクニカル分析
ドメイン、 openew[.]appOpenAIの実際のChatGPTダウンロード体験に非常によく似ています。ダークテーマ、OpenAIスタイルのブランディング、馴染みのあるマーケティングコピー、macOS用の目立つダウンロードボタンを使用しています。 Windows 。
.appというトップレベルドメインはGoogleによって運営されており、HTTPS接続が必須となっています。そのため、ブラウザにはおなじみの鍵のアイコンが表示され、証明書に関する警告が明確に表示されることはありません。
最も重要な詳細は、デュアルプラットフォームの設定です。実際のソフトウェアベンダーは、 Windows そしてmacOSにも対応しており、この偽サイトも全く同じことをします。
クリックしてWindows ボタンが配達します Chat_GPT.exe、macOSボタンをクリックすると、以下の内容を含むディスクイメージがダウンロードされます ChatGpt.dmg.
のWindows マルウェア
Chat_GPT.exe ほぼすべて市販の部品で構成されています。インストーラーは Inno Setup何千もの正当な組織が使用する無料のオープンソースツールキットWindows 製品。中には Electron アプリケーションの骨格——SlackやDiscordなどのアプリでも使用されているChromiumベースのフレームワーク——と、Electronプロジェクトから公開されている標準サポートライブラリがバンドルされています。
被害者がインストーラーを実行すると、以下のパス下にファイルが作成されます %APPDATA%\LeronApplication、をリリース EApp.exe、そして以下のオプションを指定してPowerShellを起動します -ExecutionPolicy Unrestricted -Command -. 末尾のダッシュは、PowerShellに標準入力からコマンドを読み込むよう指示するものであり、これにより、スキャナーに検出される可能性のあるディスクに悪意のある命令が書き込まれることは一切ない。行動テレメトリにより、HTTPトラフィックが 188.137.246.189 ~を使用して /laravel.php?api=api&hash=...&message=... エンドポイントに加え、インジェクションのような動作や、サービス/自動実行による永続化の兆候が見られた。分析時点では、69種類のウイルス対策エンジンのうち9つがこのファイルを悪意のあるものとして検知した。永続化の証拠は、確固たるインストールが確立された証拠というよりは、むしろ動作上の手法として捉えるべきだが、全体的なパターンは、ありふれた情報窃取型マルウェアやドロッパーの領域に属するものである。技術的に斬新というよりは、安価でモジュール式、かつ効果的である。
macOS向けマルウェア:Odyssey Stealer(AMOSのフォーク)
このmacOS向けペイロードは、汎用マルウェア市場においてハイエンドに位置づけられる。これは「Odyssey」と呼ばれるもので、2023年から記録されている有名なマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「AMOS」のフォークである。
その特定は極めて明確です。サンドボックス化されたサンプルは、AMOSの系譜から受け継がれた、Odysseyの既知の動作パターンと一致しています。具体的には、macOSスクリプトエンジンに渡される長いAppleScriptチェーン、macOSディレクトリサービスコマンドを用いた目立たないパスワード検証の試み、そしてその目立たないチェックが失敗した場合、「続行するにはデバイスのパスワードを入力してください」という、おなじみのロックアイコン付きの偽のmacOS風プロンプトが表示されます。 ユーザーが入力した内容は、すべて同じコマンドと照合されます。一致した場合、マルウェアはユーザーのログインパスワードを平文で取得します。
そこから先は、おなじみのOdyssey/AMOSフォークの手口に従います。macOSのキーチェーンをコピーし、12種類のChromiumベースのブラウザに加え、FirefoxおよびWaterfoxからCookieや保存されたログイン情報を収集し、Telegramのセッションデータを抽出します。また、Ledger Live、Trezor Suite、Exodus、Electrum、Sparrowなど、16種類の仮想通貨ウォレットのディレクトリをスキャンします。最後に、デスクトップおよびドキュメントフォルダ内を検索し、次のような拡張子を持つファイルを探します。 .wallet, .seed, .key、そして .kdbx収集されたデータは一時的なアーカイブに圧縮され、固定のサーバーに送信されます。
ウォレットの置き換え機能は特に危険です
macOS向けペイロードにはもう1つ機能があり、おそらくそれがこの価格設定の正当な理由となっている。最初のデータ窃取の後、スクリプトは別のサーバーから、Ledger Live、Ledger Wallet、Trezor Suiteのトロイの木馬化されたバージョンをダウンロードする。その後、正規のウォレットアプリを削除し、攻撃者が用意したバージョンに置き換えようとする。
攻撃の過程でユーザーのパスワードが以前に取得されていた場合、スクリプトは sudo 強制的に置き換える。そうでない場合は、標準の rm -rf 削除を試みても、アプリがユーザーが書き込み可能な場所にインストールされている場合は、依然として成功する可能性があります。いずれにせよ、被害者が次にウォレットソフトのように見えるものを起動した際、実際には攻撃者が用意した偽のアプリを起動している可能性があります。
このウォレットの乗っ取り行為は、AMOSファミリーのPoseidon/Odyssey系統の特徴であり、仮想通貨の窃取が主な目的である可能性が高い。
建設にかかる費用はいくらですか
ここでAIの視点が興味深いものになる。なぜなら、 Windows そして、macOS関連の事業は、価格帯が大きく異なっている。
ドメイン openew.app 通常のレジストラを通じて利用する場合、事業者には年間およそ15ドルの費用がかかるでしょう。 .app このドメインはデフォルトでHTTPSを必須としているため、運営者はユーザーが正規のウェブサイトと認識する「鍵のアイコン」を簡単に表示させることができます。ランディングページ自体は、OpenAIの実際のダウンロードページの単なるコピーであり、最新のクローン作成ツールを使えば数分で再現できるものです。
オンWindows 一方、ほとんどのツールは安価か無料です。 Inno Setup 無料です。 Electron 無料です。Chromium サポートファイルは公開ダウンロードです。サーバーインフラストラクチャは、低価格の汎用マルウェアツールと、月額わずか数ドルで済む基本的な VPS に依存しているようです。全体として、 Windows この作戦の立ち上げ費用は、おそらく100ドル未満で済んだだろう。
macOS側は全く異なる。Odysseyは、仮想通貨で支払われる月額約3,000ドルでレンタルされていると報じられている。それに比べて、Lummaは人気のあるWindows infostealerは類似製品として扱われることが多く、これまで月額約250ドルのエントリープランを宣伝してきた。
その価格差は多くのことを物語っている。運営者は明らかに成功を信じている。 Mac 感染症は典型的なものよりはるかに多くのお金の価値があるWindows 感染。
考えられる理由は単純です。Odysseyは、このキャンペーンで見られたウォレットの置き換え行為を含め、仮想通貨の窃盗を目的として特別に設計されています。運営者は、かなりの数のMac ユーザーは仮想通貨を保有している。
被害者をサイトに誘導することがおそらく唯一の大きな継続的なコストであり、そこでAIブランディングが価値を発揮します。検索広告、SEOポイズニング、 YouTube スパムや、AI関連のDiscordやTelegramコミュニティで共有されるリンクは、偽のダウンロードページへのトラフィックを誘導する可能性があります。これらのチャンネルの中には有料のものもあれば、ほぼ無料のものもあります。
なぜ攻撃者はAI関連企業を狙うのか
ほとんどの既存ソフトウェアには、すでに信頼できるダウンロード習慣が確立されています。 Chrome Googleで検索すればいいことはご存知でしょう。Photoshopが必要ならAdobeに行けばいい。本当のダウンロード先はみんな知っているんです。
AIツールは、ほとんどのユーザーがまだ初めてインストールしているため、検索結果、広告、 YouTube ダウンロードページを見つけるためのリンクやソーシャルメディアの投稿。これは偽サイトにとって理想的な環境を作り出します。
ここ2年間で、ChatGPT、Claude、Gemini、Sora、DeepSeek、Antigravityなど、数多くの製品が次々とリリースされたり、急速に進化したりしています。新バージョンがリリースされるたびに、公式URLを知らないユーザーが「ChatGPTをダウンロード」や「Claudeをインストール」といった検索を行う新たな波が生まれます。そして、まさにその検索トラフィックこそが、攻撃者が狙う格好の標的となっているのです。
偽のページは、特に精巧である必要もありません。なぜなら、正規のAI製品ページはそもそもデザイン上、必要最小限のもの――モダンなレイアウト、ロゴ、そして大きなダウンロードボタン――で構成されているからです。 Openew[.]app ユーザーの期待通りの見た目です。不自然な英語表現やしつこいポップアップはなく、ブランドイメージやコピーは本家と全く同じで、ブラウザの鍵マークが安心感を与えてくれます。
この種の攻撃が持続可能なのは、ブランドを容易に切り替えられる点にある。ChatGPTという餌がクリックを集めなくなれば、攻撃者は同じインフラを流用し、次に流行するAI製品に焦点を移すことができる。ダウンロードボタンの背後に潜むマルウェアは変わらない。変わるのはブランド名だけだ。
AIベンダーにできること
OpenAIを含む主要なAIベンダーの多くは、すでに公式のダウンロード提供元を用意しています。問題は、情報の可視性とユーザーの習慣にあります。多くのユーザーは依然として「ChatGPT ダウンロード」と検索しており、検索結果には公式リンクだけでなく、非公式のミラーサイトや、明らかに悪意のあるサイトも混在している可能性があります。
大手消費財ブランドや銀行は、偽の広告やなりすましドメインに対して、積極的なブランド保護キャンペーンを展開することが多い。AIベンダーも、同様の取り組みをより一貫して行う必要があるかもしれない。
もう一つの問題は、見つけやすさです。公式のデスクトップアプリへのリンクは、設定メニューやサイドバーの奥深くに埋もれていることがよくありますが、検索エンジンの方が素早く、目につきやすいものです。まさにそこが、偽のダウンロードサイトが待ち構えている場所なのです。
偽のアプリをインストールしてしまった可能性がある場合の対処法
最近、OpenAIの公式ダウンロードページやMicrosoft Store以外から「ChatGPT」と称する何かをインストールした場合は、影響を受けている可能性があります。別の、感染していないデバイスから:
- 各サービスの「すべてのデバイスからログアウト」機能を使用して、重要なアカウントからログアウトしてください。これには、メール、オンラインバンキング、クラウドストレージ、GitHub、Discord、Telegram、および仮想通貨取引所が含まれます。
- まずはメインのメールアドレスからパスワードを変更してください。
- 影響を受けたマシンに保存されているAPIキー、SSHキー、およびクラウド認証情報をすべて更新してください。
- 仮想通貨を保有している場合は、すぐに別の安全な端末を使って資金を移動させてください。特にmacOSの場合、オペレーティングシステムを再インストールする前に、影響を受けたマシンでLedger LiveやTrezor Suiteを開かないでください。ウォレットの書き換え機能が正常に実行されている可能性があるためです。
- 銀行口座やクレジットカードの不審な取引を監視する。
- オペレーティングシステムを再インストールしてください。 Windows サンプルではPowerShellのコマンド&コントロール動作が確認されており、macOSのペイロードはユーザーのログインパスワードを傍受した可能性があります。クリーンインストールが最も安全な復旧方法です。
- これが業務用の端末である場合は、直ちにIT部門またはセキュリティ担当者に連絡してください。
Malwarebytes このマルウェアからユーザーを保護します。
結びの言葉
このキャンペーンについて書く価値がある理由は、マルウェアそのものではありません。両方のペイロードは既に十分に文書化されています。 Windows macOS版のOdyssey Stealerは、安価で入手しやすい部品を組み立てた汎用キットです。macOS版のOdyssey Stealerは、2023年から追跡されているAMOSマルウェアファミリーに関連しています。
さらに興味深いのは、そのマルウェアをめぐる作戦の形態だ。一つの偽サイトが、異なる経済状況にある二つの被害者を標的とした、二つの異なるペイロードを配信している。 Windows 被害者は、認証情報やクッキーの窃盗を通じて、広範な収益化の対象となる立場に置かれる。 Mac 仮想通貨窃盗では、被害者はより限定的かつ高収益な標的とされており、犯人たちはその見返りが見込めるため、ツールに毎月数千ドルを費やすことを厭わないようだ。
両者を結びつける要因は、AIブランドそのものです。現在、AIの製品名は、公式URLをまだ知らないユーザーから、初回ダウンロードのトラフィックを大量に呼び込んでいます。
これが、成熟した配信ビジネスの実態です。注目すべき点は二進法そのものではなく、それを取り巻くサプライチェーン――ドメイン、証明書、クローンページ、トラフィックソース、マルウェアのサブスクリプション、そして情報流出インフラ――にあります。それぞれの要素は安価で、モジュール化されており、交換可能で、市販品として入手可能です。
そして、オペレーターは選択をしていませんWindows そしてmacOSにも対応しています。両プラットフォーム向けに同じページからコンテンツを提供しており、ペイロードは各プラットフォームの経済性に合わせて調整されています。あるAIブランドのコンバージョン率が下がった場合でも、ブランド名を変更し、同じインフラストラクチャを次のトレンド製品に再利用するだけで済みます。
AIへの過度な期待はいずれ冷めるだろう。しかし、このキットはそうはならないだろう。
妥協の指標(IOCs)
ファイルハッシュ(SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
ネットワーク指標
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250










