RoguePlanetと呼ばれる公開されているエクスプロイトを使用すると、攻撃者は最高レベルのアクセス権を取得できます。 Windows マイクロソフトは脆弱性を確認し、セキュリティアップデートの開発に取り組んでいると述べている。
RoguePlanet はCVE-2026-50656 として追跡されており、Microsoft Defender の権限昇格(EoP)の脆弱性であると説明されています。
マイクロソフトはその勧告の中で次のように述べている:
「マイクロソフトは、Microsoft Defender の Microsoft Malware Protection Engine に、一般に「RoguePlanet」と呼ばれる権限昇格の脆弱性が存在することを把握しています。現在、この脆弱性に対処する高品質なセキュリティ更新プログラムの提供に向けて取り組んでいます。更新プログラムが利用可能になり次第、この CVE を通じて情報を提供いたします。」
RoguePlanet を悪用すると、攻撃者は標準ユーザー アカウントから NT AUTHORITY\SYSTEM という最高権限レベルに権限を昇格させることができます。 Windows 。
つまり、攻撃者がお使いのコンピューター上の標準ユーザーアカウントへのアクセス権を取得できれば、この脆弱性を悪用してシステムを完全に制御できてしまう可能性があります。これを行うために、高度なハッキングスキルや管理者権限は必要ありません。
ただし、公開されたエクスプロイトの成功は、レースコンディションに依存しています。つまり、その成功は2つの事象の正確なタイミングにかかっているということです。研究者は次のように記しています:
「一部のマシンでは100%の成功率を達成できた一方で、他のマシンではうまく動作しないこともありました。」
この問題は、Microsoft Defender のコードの上位レベルの部分に起因しているようであり、これが、マイクロソフトが「高品質なセキュリティ更新プログラム」の開発に取り組んでいると述べている理由を説明する一因となっている可能性があります。
この研究者は以前にも、BlueHammer( CVE-2026-33825 )、UnDefend( CVE-2026-45498 )、RedSun( CVE-2026-41091 )として知られる3つのMicrosoft Defenderの脆弱性と、その他4つの脆弱性を報告している。 Windows これらは全てゼロデイ脆弱性であり、その後全てマイクロソフトによって修正されている。
マシンを保護する方法
このエクスプロイトは、アクティブな保護機能を使用しているかどうかに関係なく機能すると 報告されているため、Microsoft Defender を無効にしても解決策にはなりません。しかし、コンピュータを保護するためにできることがいくつかあります:
- この脆弱性に対処するマイクロソフトのセキュリティ更新プログラムが公開されたら、すぐにインストールしてください。
- 重要なデータは、お使いのコンピュータに直接接続されていないプラットフォームやデバイスにバックアップしてください。
- 出所が不明な実行可能ファイルのダウンロードや、自分から依頼していないのに勧められたファイルの実行には注意してください。
- Microsoft Defenderだけを頼りにしないでください マルウェア対策ソリューション。 Malwarebytes 検出する
RoguePlanet.exe(そのエクスプロイトコード)の挙動に基づいて。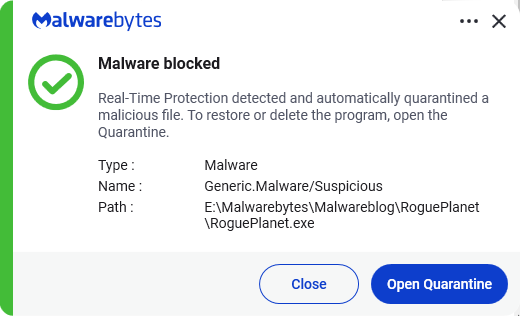
もちろん、この件やその他のセキュリティ問題については、引き続き最新情報をお伝えしていきますので、どうぞご注目ください。