GoogleはセキュリティアップデートをリリースしましたChrome このアップデートでは、4つの「重大」と評価された脆弱性を含む、18の脆弱性が修正されています。今回修正されたバグが実際に悪用されている兆候は今のところありません。
安定チャネルが149.0.7827.196/197に更新されました。 Windows そしてMac Linux版はバージョン149.0.7827.196です。アップデートは今後数日から数週間かけて順次配信されます。 Chrome のためにAndroid また、最近149.0.7827.197にアップデートされました。
更新方法Chrome
アップデートが配信されるのを待ちたくない場合は、手動で更新することも簡単です。
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome 自動的にダウンロードが開始されます。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
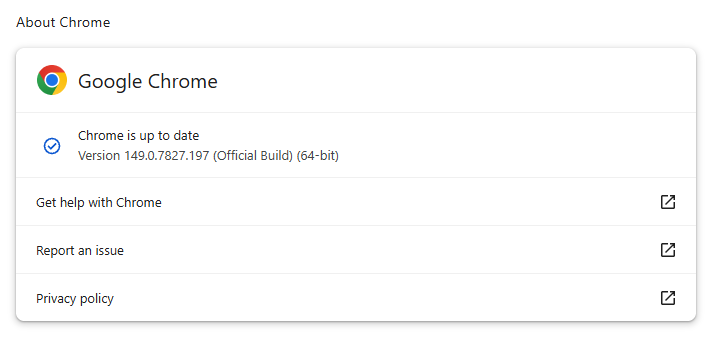
バージョン番号体系の説明や、各オペレーティングシステムでChromeアップデートする方法に関する手順については、弊社のガイドをご覧ください。
技術的な詳細
2つの重大なWebGLの脆弱性について見ていきましょう。WebGL(Web Graphics Libraryの略)は、ウェブサイト上でインタラクティブな2Dおよび3Dグラフィックスを表示できるようにするブラウザ技術です。
まずは、Googleが発見しなかった唯一の脆弱性から始めましょう。これはWebGLの解放後使用の脆弱性で、 CVE-2026-13028として追跡されており、攻撃者が脱出できる可能性があります。 Chrome特別に作成されたHTMLページを使用して、ブラウザのサンドボックスを実行します。
「Use-after-free」とは、プログラムの実行中に動的メモリが不適切に使用されることによって引き起こされる脆弱性の一種です。メモリ領域を解放した後、そのメモリを指すポインタをクリアしなかった場合、攻撃者はこのミスを悪用して、プログラムをクラッシュさせたり、本来実行すべきではないコードを実行させたりすることが可能です。
ブラウザのサンドボックスとは、悪意のある活動をコンピュータ全体に直接及ぼすのではなく、ブラウザ内に封じ込めることを目的とした、制限された隔離環境のことです。したがって、サンドボックスからの脱出は、「ブラウザ内で何か悪いことが起きた」という状態から、「システム全体に悪影響が及ぶ可能性がある」という状態へと攻撃者が移行することを可能にしてしまうため、危険です。
もう1つの重大なWebGLの脆弱性はCVE-2026-13032です。これも「use-after-free」の脆弱性であり、悪意を持って作成されたHTMLページを介して、リモートの攻撃者がサンドボックスを脱出できる可能性があります。
これらのCVEが実際に悪用されたという確証がなくても、 Chrome 今年に入ってから、複数のゼロデイ脆弱性が悪用されており、攻撃者がウェブベースの攻撃に力を入れていることは明らかです。例えば、個別のアップデートが行われたCVE-2026-2441では、攻撃者が内部でコードを実行できるようになってしまいました。 Chrome悪意のあるウェブページを介して、ブラウザのサンドボックスを突破する。上記で説明したWebGLの脆弱性のいずれかと組み合わせると、攻撃者がブラウザの保護を突破するのに役立つ可能性がある。これらの脆弱性が重なると、攻撃者がシステム全体を制御できるようになる可能性があった。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →