Revolutは、機密性の高い顧客情報を不正な第三者に開示したことを認めた。TechCrunchによると、同社は正規の政府機関のドメインにあるメールアドレスから送信された不正な情報提供要求を受け入れていたという。
Revolutはロンドンを拠点とする銀行および金融プラットフォームで、同社によれば世界中に8000万人以上の顧客を抱えている。
Revolutはこれを、システムへの侵入ではなく、外部からのなりすまし詐欺であると説明しています。また、顧客の資金には影響がなかったとも述べています。Revolutは、当該政府機関の名称やメールアドレスのドメインを明らかにしていません。
攻撃者は、政府機関の正規のメールアドレスドメインに付随する信頼性を悪用し、顧客情報を不正に要求したとみられる。Revolutはこの活動を検知し、送信元アドレスをブロックした上で、関係機関、法執行機関、データ保護当局、金融規制当局に通知したと述べている。
「発見後、直ちに当該アドレスをブロックし、関係する政府機関、法執行機関、データ保護機関、金融規制当局に通報しました。」
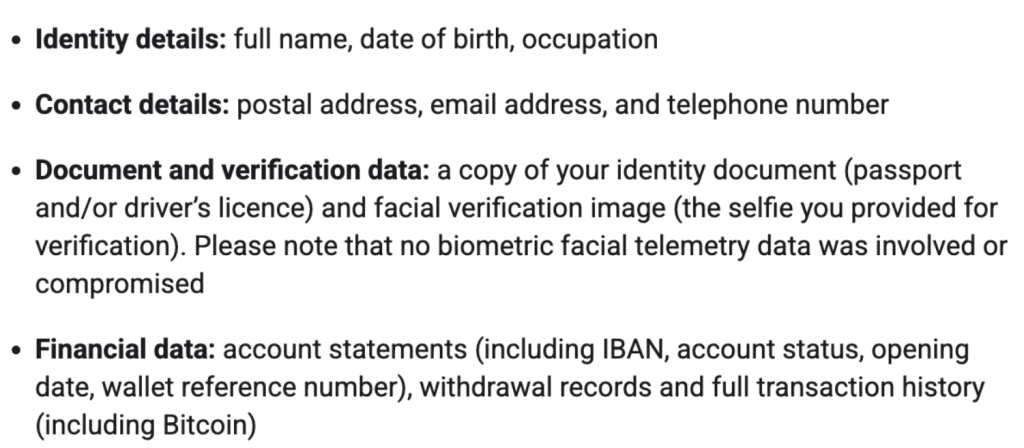
このソーシャルエンジニアリング攻撃では、Revolutのシステムへのアクセス権を取得するのではなく、犯罪者たちは顧客に関する以下の種類の情報を入手しました。
- Identity また、生年月日、住所、メールアドレス、電話番号などの連絡先情報も含まれます。
- パスポートや運転免許証などの身分証明書のコピー。
- 本人確認用の自撮り写真。
- 口座明細書および取引履歴。
Revolutは、影響を受けた顧客は「限定的」または「ごく限定的」であり、直接連絡を取ったと述べるにとどまっている。
該当する顧客には、どの個人データが開示されたかを明記したメールが既に送信済み、または今後送信される予定です。
安全に過ごすには
消費者への影響としては、即時の不正送金ではなく、二次的な詐欺行為が考えられます。お金を安全に保つためのガイドラインを以下に示します。
Revolut関連の予期せぬ連絡はすべて不審なものとみなしてください。特に、アカウントの「セキュリティ確保」、送金の取り消し、書類の再発行などを要求する電話、メール、WhatsAppメッセージ、テキストメッセージには注意が必要です。メッセージに記載されているリンクや電話番号は使用しないでください。Revolutは、詐欺の疑いのある人物との連絡を断ち、公式チャネルを通じてRevolutに連絡することを推奨しています。
個人情報やその他の漏洩した情報は、なりすまし詐欺に悪用される可能性があります。身に覚えのない口座開設やクレジットカードの申し込みがないか、口座や信用情報レポートを定期的に確認し、お住まいの国で利用可能な場合は、不正利用警告を設定したり、信用情報モニタリングサービスを利用したりすることを検討してください。
通知メールを受け取った場合は、残高、カード、受取人、最近の送金履歴、口座明細、および連携デバイスを確認してください。不審なアクティビティがあった場合は、Revolutの安全なアプリ内チャットを通じて直ちに報告してください。
データ漏洩に巻き込まれた場合は、弊社のブログ記事「データ漏洩に巻き込まれた方へ:知っておくべきこと」をご覧ください。より詳しい推奨事項が掲載されています。
プロからのアドバイス:不審な通信を分析するには、 Malwarebytes Scam Guardを使用してください。メッセージが詐欺かどうかを判断し、次に取るべき行動についてアドバイスしてくれます。
正直なところ、シークレットウィンドウには限界があります。
情報漏洩、ダークウェブでの取引、クレジットカード詐欺。Malwarebytes Identity Theft これらすべてを監視し、迅速に警告を発し、さらに個人情報盗難保険も付帯しています。