

恐喝集団ShinyHuntersは、敵を作ることを恐れない。今度はFBIへの侵入に成功したと主張している。
ShinyHuntersは、ランサムウェアグループClopのリークサイトを乗っ取った後、FBIが同グループに関する虚偽の情報を拡散したとして、FBIを攻撃したと述べている。
同グループは、情報漏洩サイトに掲載した非常に長い投稿の中で、不満点を概説している。
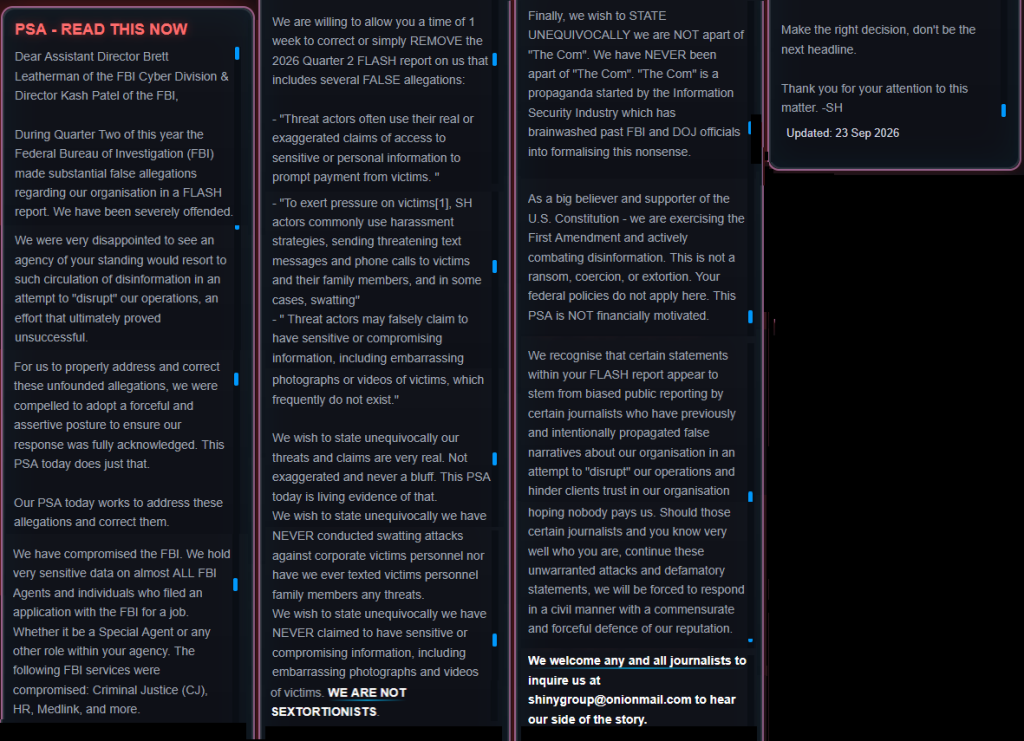
「 PSA – 今すぐ読んでください」
FBIサイバー部門のブレット・レザーマン次長、およびFBIのカッシュ・パテル局長殿
今年第2四半期に、連邦捜査局(FBI)は、FLASHレポートにおいて、当組織に関して重大な虚偽の主張を行いました。私たちはこれに深く憤慨しています。
貴機関のような地位にある組織が、我々の活動を「妨害」しようとして、このような偽情報の拡散に訴えたことに、我々は非常に失望しました。しかし、その試みは最終的に失敗に終わりました。
これらの根拠のない主張に適切に対処し、訂正するためには、私たちの対応が十分に認められるよう、断固とした毅然とした姿勢を取る必要がありました。本日公開するこの公共広告は、まさにそれを実現するものです。
本日公開する公共広告は、これらの疑惑に対処し、正すことを目的としています。
私たちはFBIのシステムを侵害しました。ほぼすべてのFBI捜査官、およびFBIに就職を申し込んだ個人に関する非常に機密性の高いデータを保有しています。特別捜査官であろうと、FBI内の他の役職であろうと関係ありません。侵害されたFBIのサービスには、刑事司法(CJ)、人事、医療連絡網(Medlink)などがあります。
弊社は、複数の虚偽の主張を含む2026年第2四半期の速報レポートを修正、または削除するための猶予期間として、1週間を設ける用意があります。
- 「脅威アクターは、機密情報や個人情報へのアクセス権限があるという、真実または誇張された主張をしばしば用いて、被害者から金銭をだまし取ろうとする。」
- 「被害者[1]に圧力をかけるために、SHの行為者は一般的に嫌がらせの戦略を用い、被害者とその家族に脅迫的なテキストメッセージや電話を送り、場合によっては、 swatting 」
- 「脅威となる行為者は、被害者の恥ずかしい写真や動画など、機密情報や不利な情報を持っていると偽って主張することがありますが、そのような情報は実際には存在しない場合が多いのです。」
我々の脅迫や主張は紛れもなく現実のものであり、誇張でもなければ、決してハッタリでもないことを、明確に表明したい。本日公開するこの公共広告は、その生きた証拠である。
私たちは、これまで一度もswatting 企業被害者の従業員に対する攻撃を行ったことはなく、また、被害者の従業員の家族に脅迫のメッセージを送ったこともありません。
私たちは、被害者の恥ずかしい写真や動画を含む、機密情報や不都合な情報を保有していると主張したことは一度もありません。私たちはセクストーション(性的脅迫)を行う者ではありません。
最後に、私たちは「The Com」とは一切関係がないことを断言いたします。私たちはこれまで一度も「The Com」の一員であったことはありません。「The Com」は情報セキュリティ業界が始めたプロパガンダであり、過去のFBIや司法省の職員を洗脳して、このナンセンスを公式化させたものです。
私たちは米国憲法を強く信奉し支持する者として、憲法修正第1条を行使し、積極的に偽情報と闘っています。これは身代金要求でも、強制でも、恐喝でもありません。連邦政府の政策はここでは適用されません。この公共広告は金銭的な動機に基づくものではありません。
貴社のFLASHレポートに含まれる一部の記述は、過去に意図的に当社の事業運営を妨害し、顧客からの信頼を損ない、誰も当社に支払いをしないことを期待して、当社に関する虚偽の情報を流布してきた一部のジャーナリストによる偏向報道に起因しているものと認識しております。もし、これらのジャーナリスト(ご自身が誰であるかはよくご存知でしょう)が、このような不当な攻撃や中傷的な発言を続けるのであれば、当社は礼儀正しく、かつ相応の力強い方法で当社の評判を守るための対応を取らざるを得ません。
ジャーナリストの皆様からのお問い合わせは、shinygroup@onionmail[.]comまでお気軽にお寄せください。弊社の見解をお伝えいたします。
正しい決断をしてください。次の見出しになるようなことにならないようにしましょう。
この件にご配慮いただき、ありがとうございます。-SH
更新日: 2026年9月23日
この投稿は、FBI のリーダーであるブレット・レザーマンとカッシュ・パテルに向けられた、本質的に敵対的な「訂正通知」である。その中心的な不満は、FBI の勧告で、シャイニーハンターが脅迫メッセージ、電話、場合によっては、被害者とその家族を嫌がらせしているというものである。 swatting 。
また、脅威アクターが個人情報へのアクセスを誇張したり、不適切な写真や動画を所持していると偽って主張したりする可能性があるとも警告している。この勧告では「セクストーション」という言葉は使われていないが、ShinyHuntersは不適切な資料への言及をそのように解釈したようだ。同グループはFBIの説明の多くを否定する一方で、独自の脅迫的な言葉遣いを用いている。
ここで言及されている文書は、2026年5月15日に発行されたFBI/IC3の公開勧告「ShinyHunters:サイバー犯罪グループが学習管理システムを攻撃」であると思われる。ShinyHuntersはこれを「2026年第2四半期のFLASHレポート」と呼んでいるが、一般に公開されているこの文書はFLASHではなく、公共サービス告知(PSA)とされている。
この画像は、ShinyHuntersを装ったセクストーション犯によってさらに混乱を招いた可能性がある。ShinyHuntersは次のように述べている。
「私たちはセクストーション犯ではありません。」
同社はまた、 swatting攻撃を実行したことや、自社が被害を受けた企業の従業員の家族に脅迫メッセージを送ったことも否定している。
同グループは、サイバー犯罪や暴力と関連付けられている分散型ネットワーク「The Com」の一員であることを否定している。同グループは、そのつながりを次のように説明している。
「これは情報セキュリティ業界が始めたプロパガンダであり、過去のFBIや司法省の職員を洗脳して、このナンセンスを正式なものにさせたのだ。」
その後、このグループは、こうした「虚偽の物語」を広めたとして非難するジャーナリストたちを脅迫する。
このメッセージの中で最も懸念されるのは、グループが以下の機密データを盗んだと主張している点だ。
「ほぼすべてのFBI捜査官、およびFBIに就職を申し込んだ個人。」
404 Mediaによると、ShinyHuntersは、約5,000人のFBI捜査官に関する情報(氏名、自宅住所、電話番号、配偶者の詳細など)を含むサンプルを提供したという。同メディアはサンプルの一部を検証したと報じているが、データセット全体および情報漏洩に関するより広範な主張は、独自に確認されていない。
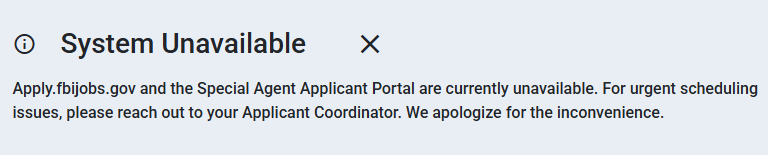
同グループはFBIの求人ウェブサイトを改ざんしたとも報じられている。FBIは、FBIjobs.govに影響を与える不正行為に関する申し立てを認識しており、調査中であるとしているが、「破損」は必ずしも「侵害」を意味するものではないとしている。
影響を受けた場合の対応
FBIは、どのような情報がアクセスされたのか、また誰が影響を受けたのかをまだ確認していません。あなたが現職または元FBI職員、その親族、あるいはFBIの求人に応募したことがある方であれば、以下の点にご注意ください。
- FBIの助言を確認してください。情報漏洩はそれぞれ状況が異なるため、FBI.govで最新情報を確認し、提供されている具体的な助言に従ってください。
- パスワードを変更してください。FBI Jobsのアカウントをお持ちで、そのパスワードを他のアカウントでも使い回している場合は、それらのアカウントでもパスワードを変更してください。他の用途では使用していない強力なパスワードを選びましょう。できれば、パスワードマネージャーにパスワードを自動生成させるのが良いでしょう。
- 二要素認証( 2FA )を有効にしてください。可能であれば、FIDO2準拠のハードウェアキー、ノートパソコン、またはスマートフォンを第二要素として使用してください。2FAの中には、パスワードと同様にフィッシング詐欺の被害に遭いやすいものもありますが、FIDO2デバイスを使用する2FAはフィッシング詐欺の被害に遭うことはありません。
- なりすましにご注意ください。サイバー犯罪者は、FBI、他の政府機関、またはあなたの知人を装って連絡してくる可能性があります。連絡してきた人物の身元を必ず確認してください。
- 焦らずに注意してください。フィッシング攻撃は、あなたが知っている人物やブランドになりすまし、配達の遅延、アカウントの停止、セキュリティ警告など、緊急の対応が必要なテーマを利用することがよくあります。
- 個人情報監視システムを設定しましょう。これにより、あなたの個人情報がオンラインで違法に取引されていることが判明した場合に警告を受け取ることができ、その後の復旧にも役立ちます。
正直なところ、シークレットウィンドウには限界があります。
情報漏洩、ダークウェブでの取引、クレジットカード詐欺。Malwarebytes Identity Theft これらすべてを監視し、迅速に警告を発し、さらに個人情報盗難保険も付帯しています。








