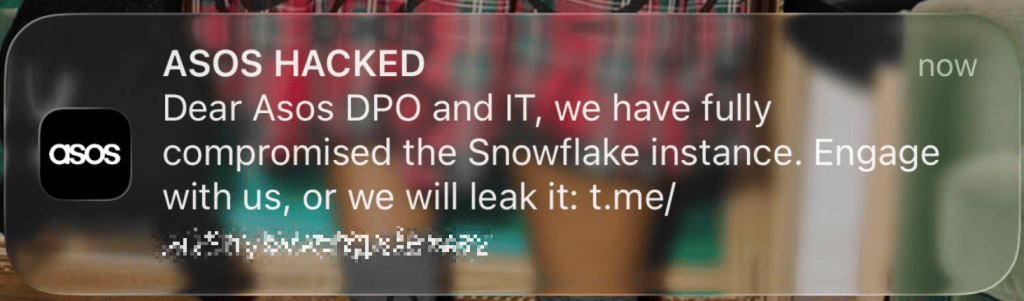
世界的なファッション小売業者ASOSの数千人の顧客が今朝、ASOSアプリを通じて、同社がハッキングされたというプッシュ通知を受け取った。
ASOSのデータ保護責任者とIT部門宛ての通知には、次のように書かれている。
「ASOSがハッキングされた」
Asosのデータ保護責任者およびIT部門の皆様、Snowflakeインスタンスを完全に侵害しました。対応いただけない場合は、情報を漏洩します。
これまでに分かっていること
Snowflakeは、企業がデータの保存、処理、分析に使用するクラウドベースのデータプラットフォームです。ASOSのマーケティングチームがSimon AIを使用していることは、Simonが投稿したブログから分かります。Simon AIはパーソナライゼーションに特化しており、Snowflake上で動作します。ASOSは、Simon AIをBrazeと併用して、顧客のスマートフォンへのプッシュ通知など、顧客コミュニケーションをパーソナライズしてトリガーしていると説明しています。
ASOS独自のアプリを通じてメッセージが配信されたという事実は、根拠のないソーシャルメディア上の主張よりも深刻な懸念材料となる。これは通知インフラの不正利用を示唆するものの、主張されているSnowflakeの侵害が発生したことや顧客データが盗まれたことを裏付けるものではない。
Simon AIによると、典型的な顧客プロファイルは以下のとおりです。
- 閲覧履歴と閲覧した商品
- 購入履歴と顧客価値(初回購入者または高額購入者)
- 人口統計データ
- プレミア会員や購入をやめた顧客などのセグメント
- 位置情報と現地の天気
影響を受けたシステムにこれらのプロファイルが含まれている場合、侵害によって顧客の購買習慣や嗜好に関する詳細な情報が漏洩する可能性がある。しかし、ASOSのマーケティング体制に関する公開された説明からは、攻撃者が実際に何にアクセスしたのかは明らかになっていない。
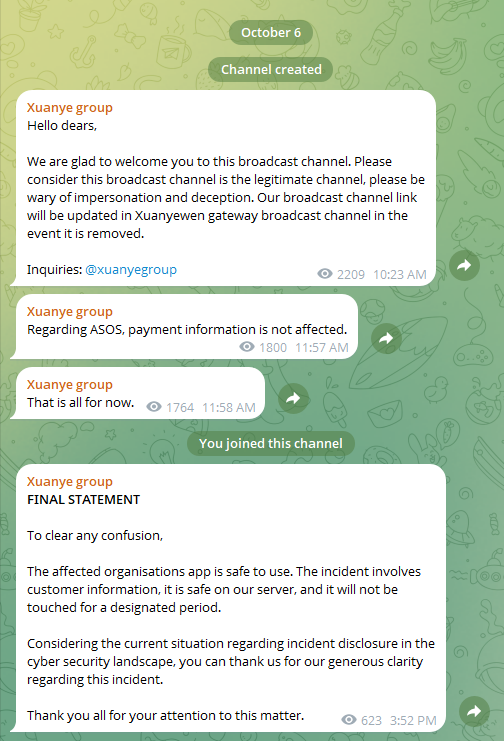
ガーディアン紙によると、情報漏洩を主張するグループは「Xuanyeグループ」と名乗っている。同グループが運営するTelegramチャンネルには「Asosに関して、支払い情報は影響を受けていません」「アプリは安全に使用できます」というメッセージが投稿されているが、これらの主張は独自に検証されていない。
スカイニュースによると、ASOSは本日午前10時頃に「不正な顧客通知」が送信されたことを確認した。
「当社は、顧客とのコミュニケーションに使用している第三者プラットフォームに関わる不正行為について調査しています」と声明で述べた。
小売業者は、通知プラットフォームへのアクセスを直ちに制限し、専門家や関係当局と協力して対応にあたっていると述べた。
同社はさらにこう付け加えた。
「 Basic 氏名や連絡先などの個人情報が不正アクセスされた可能性があります。ただし、決済カード情報やアカウントのパスワードが漏洩したとは考えておりません。
安全に過ごすには
ウェブサイトとアプリは引き続き稼働しており、顧客データベース、決済カード情報、パスワードなどが盗まれたという確証は今のところありません。
したがって、攻撃者がASOSの顧客データをどの程度入手できるかは現時点では断言できませんが、その潜在的な影響範囲は甚大です。顧客データは、標的型フィッシング攻撃において、ASOSの信頼性を高めるために悪用される可能性があります。
- 当面の間は、何が起こったのか、そしてASOSが問題を解決したのかどうかが明らかになるまで、ASOSでの購入を控えてください。
- 情報漏洩やその他のASOS関連の問題に関する、一方的なメッセージには注意してください。
- Xuanyeグループからのプッシュ通知をこれ以上受け取りたくない場合は、彼らのアクセス権が削除されるまでASOSアプリを削除してください。
- この情報漏洩であなたのデータが盗まれたことが判明した場合は、当社のブログ「データ漏洩に巻き込まれた?知っておくべきこと」に掲載されているヒントをお読みください。
サイバー犯罪者はあなたについて何を知っているのか?
Malwarebytes無料デジタルフットプリントスキャン を利用して、 個人情報がオンライン上で漏洩していないか確認してください 。